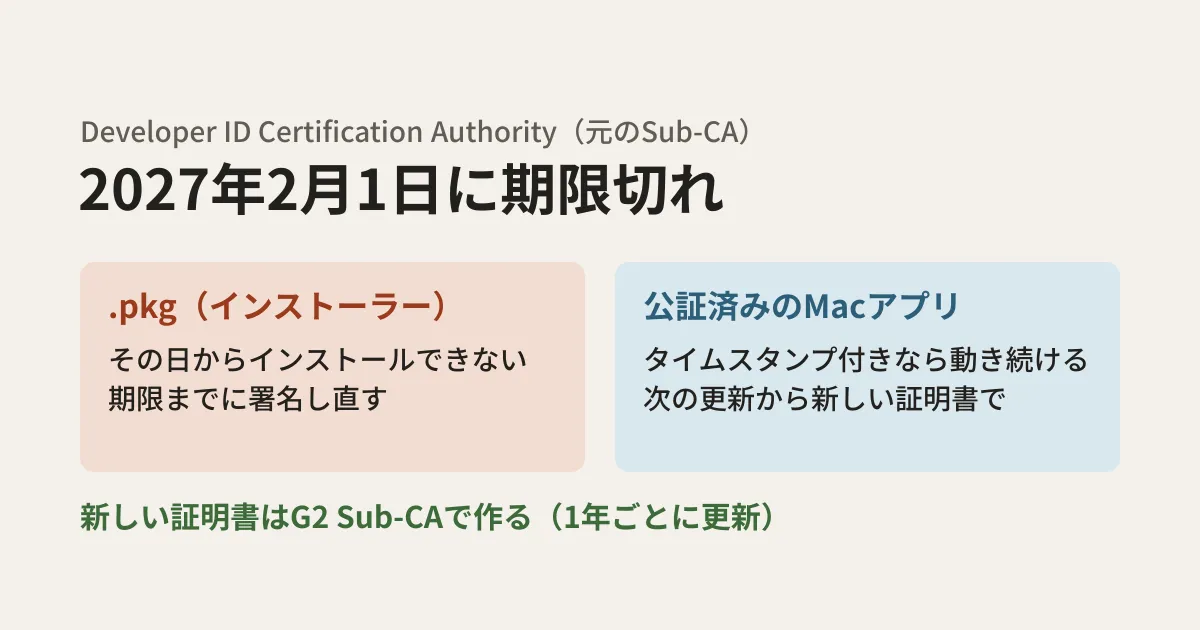
社内の業務ツールや、取引先に配るMac向けのソフトを、App Storeを通さずに配布している会社があります。そうした配布には、Appleの「Developer ID」の証明書での署名が使われます。この証明書を発行した中間の認証局のひとつが、2027年2月1日で期限切れになります。
Appleは2026年10月1日の開発者向けの告知で、次のように案内しました。
The original Developer ID Certification Authority (Sub-CA) expires on February 1, 2027. Certificates issued by this authority will stop working on that date.
AppleのPKI(認証局)のページでは、この元のSub-CAは「Developer ID - G1」として載っており、期限は2027年2月1日 22:12:15(UTC)です。日本時間では2月2日の午前7時12分にあたりますが、告知は2月1日から影響が出ると書いているため、作業は2月1日より前に終えておきます。
この記事では、Appleの告知とヘルプのページをもとに、Mac向けのソフトを配布している開発チームや、社内のMacを管理する担当者が確かめることを整理します。
期限切れで止まるもの、止まらないもの
告知は、配布しているものの種類ごとに影響を分けています。
| 配布しているもの | 2027年2月1日以降 | 必要な作業 |
|---|---|---|
| インストーラーのパッケージ(.pkg) | 影響を受ける証明書で署名した.pkgはインストールできなくなる | 期限までに新しい証明書ですべて署名し直す |
| 署名と公証(ノータリゼーション)が済んだMacアプリ(安全なタイムスタンプ付き) | 引き続き動く | 今後の更新から新しい証明書で署名し、タイムスタンプを付ける |
告知の原文は、.pkgについて「Starting February 1, 2027, .pkg files signed with an affected certificate will no longer install. Re-sign all packages with your new certificate before this date.」、Macアプリについて「Previously signed and notarized Mac software (with a secure timestamp) will keep working—no action needed.」です。
急ぎの対象は.pkgです。社内のMacに.pkgで配っている業務ツール、MDM(端末の一括管理)で配信しているインストーラー、取引先にダウンロードしてもらうインストーラーなど、配布用に置いてある.pkgがあれば、2月1日より前に署名し直したものに差し替える必要があります。
自分の証明書が対象か見分ける
Appleのヘルプは、まず開発者アカウントの「Certificates, Identifiers & Profiles」で、Developer ID ApplicationとDeveloper ID Installerの証明書を見るよう案内しています。有効期限が2027年2月1日以前のものは、対象の可能性が高いとしています。
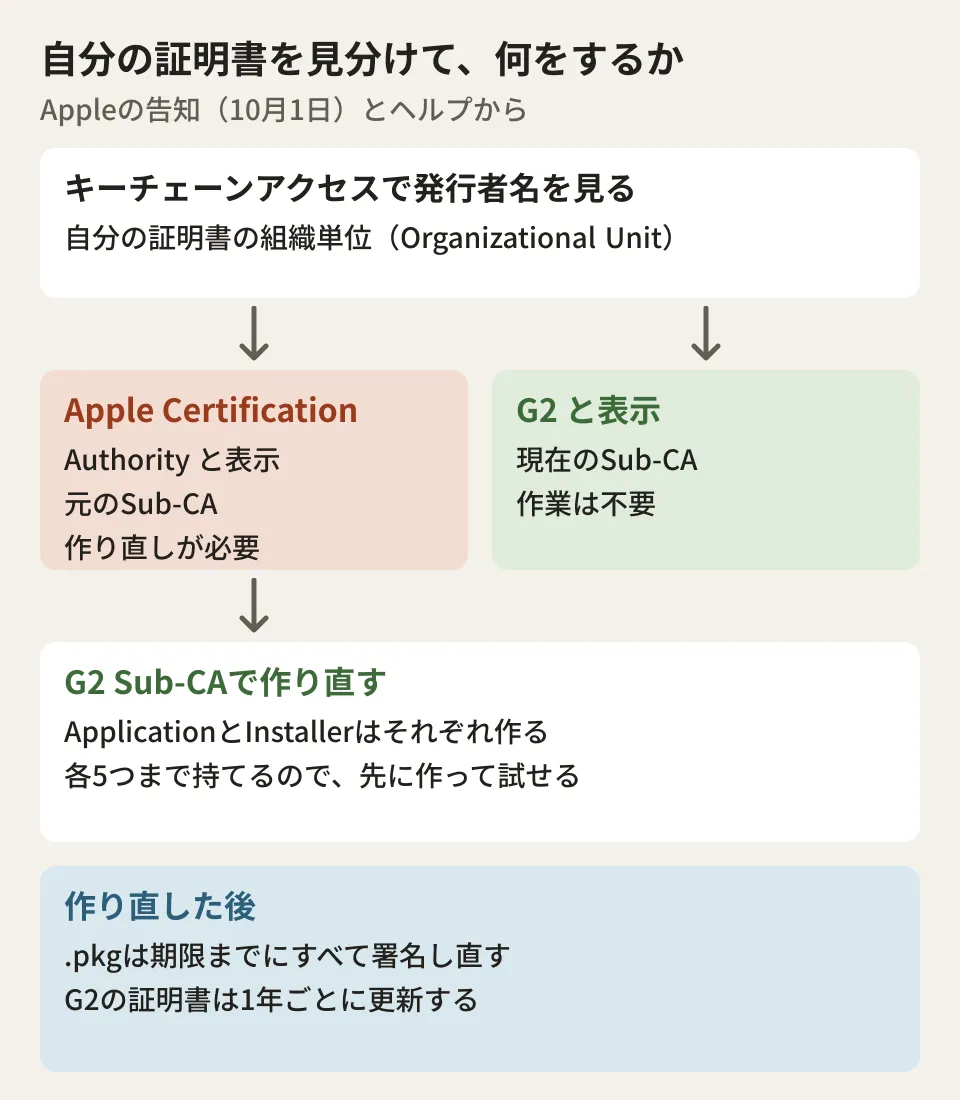
ただし、ヘルプは有効期限だけでは判断できないとも書いています。同じ名前の証明書が2つあり、有効期限だけが違う、ということが起こるためです。確実に見分けるには、Macの「キーチェーンアクセス」で証明書を選び、発行者名(Issuer Name)の組織単位(Organizational Unit)を見ます。
- 「Apple Certification Authority」と表示される:元のSub-CAが発行した証明書。作り直しが必要
- 「G2」と表示される:現在のSub-CAが発行した証明書。作業は不要
ヘルプには注意書きもあります。キーチェーンには、認証局そのものである「Developer ID Certification Authority」の項目も入っています。この項目の組織単位も「Apple Certification Authority」と表示されるため、これを見て「対象だ」と判断しないよう、自分の証明書を選んで確かめます。
G2の証明書を作り直す
作り直しの手順は、ヘルプの「Create a replacement certificate」に沿って進めます。作業できるのはアカウント保有者(Account Holder)です。
- Certificates, Identifiers & Profilesにサインインし、Certificatesで追加(+)を押す
- SoftwareでDeveloper ID ApplicationまたはDeveloper ID Installerを選ぶ。両方を持っている場合は、それぞれ作る(1つの証明書でもう一方は兼ねられない)
- 中間認証局の選択を求められたら「G2 Sub-CA」を選ぶ(Xcode 11.4.1以降)
- 証明書署名要求(CSR)を作ってアップロードし、新しい証明書をダウンロードしてキーチェーンに入れる
- 署名に使っているシステム(ビルドのスクリプトやCIなど)を、新しい証明書に切り替える
告知は、選択を誤ると2027年に期限切れになる証明書が発行される可能性があるとしています。また、Xcode 11.4以前を使っている場合は、先に更新するよう案内しています。
ヘルプによると、Developer ID ApplicationとDeveloper ID Installerは、それぞれ5つまで同時に持てます。今の証明書が期限切れになる前に新しい証明書を作り、署名し直した.pkgを社内のMacで試してから差し替える、という順番で進められます。
G2の証明書は毎年の更新が必要
もう1つ、運用で決めておきたい点があります。告知によると、G2の認証局自体は2031年まで有効(PKIのページでは2031年9月17日まで)ですが、G2が発行する証明書は1年ごとに期限が来ます。
Note: This certificate authority is valid until 2031, but the certificates issued by the certificate authority expire annually and must be renewed each year.
今回の作り直しで終わりではなく、毎年の更新を誰がいつ行うかを決めておく必要があります。ここからは編集部の提案です。
- 証明書の有効期限を、チームの共有カレンダーやチケットに登録する。更新できるのはアカウント保有者のため、担当者の不在や退職で止まらないよう、手順を文書にしておく
- CIで署名している場合は、証明書と秘密鍵の置き場所(シークレットの名前)と、差し替えの手順を書き残す
- 外注先が署名・配布している場合は、どの証明書で署名しているか、更新の手順を誰が持っているかを確認する
証明書の期限切れで配布が止まる問題は、Webサイトの証明書でも同じように起こります。期限の管理の考え方はSSL証明書の種類と選び方でも触れています。また、開発端末の証明書ストアの点検の例として、eMudhraの中間CAの侵害を受けた開発端末の点検も参考になります。
配布物の棚卸しのしかた
対象の.pkgを漏れなく見つけるため、配布先ごとに一覧を作っておくと作業が進めやすくなります。編集部の提案として、次の観点で洗い出すことをすすめます。
- 社内のファイルサーバーや共有ドライブに置いている.pkg
- MDMに登録しているインストーラー
- 自社のWebサイトや取引先向けのポータルに置いているダウンロード用の.pkg
- 外注先が作り、自社の名前で配っている.pkg
Macのターミナルでは、pkgutil --check-signature <ファイル名>.pkg で.pkgの署名と証明書の連なりを表示できます。ただし、この記事を書いたPCはLinuxのため、編集部ではこのコマンドを実行しておらず、表示のされ方は確認していません。判定は、上のヘルプの手順(キーチェーンアクセスで発行者名の組織単位を見る)を正としてください。
確認した範囲
2026年10月26日に、Apple Developerのニュース「Upcoming expiration of Developer ID Certification Authority (Sub-CA)」(2026年10月1日)と、ヘルプ「Replacing Developer ID certificates issued from the previous Sub-CA」を確認しました。公開前の10月27日に同じ資料で内容を確かめ直し、AppleのPKIのページで認証局の期限を確認しました(資料調査)。Macでの証明書の確認、作り直し、.pkgの署名し直しとインストールは行っていません。
pkgutilの出力も確認していません。
社内ツールの配布の仕組みや、署名の手順の見直しは、開発・AI・自動化のご相談からお問い合わせください。