WordPressの小さな版の更新を自動更新に任せている場合、更新の中身を知らないままだと、「更新後に表示が変わった」「デプロイの仕組みが動かなくなった」ときに原因を探す手がかりがありません。2026年10月28日に出たWordPress 7.1.4は、その手がかりを持っておきたい更新です。
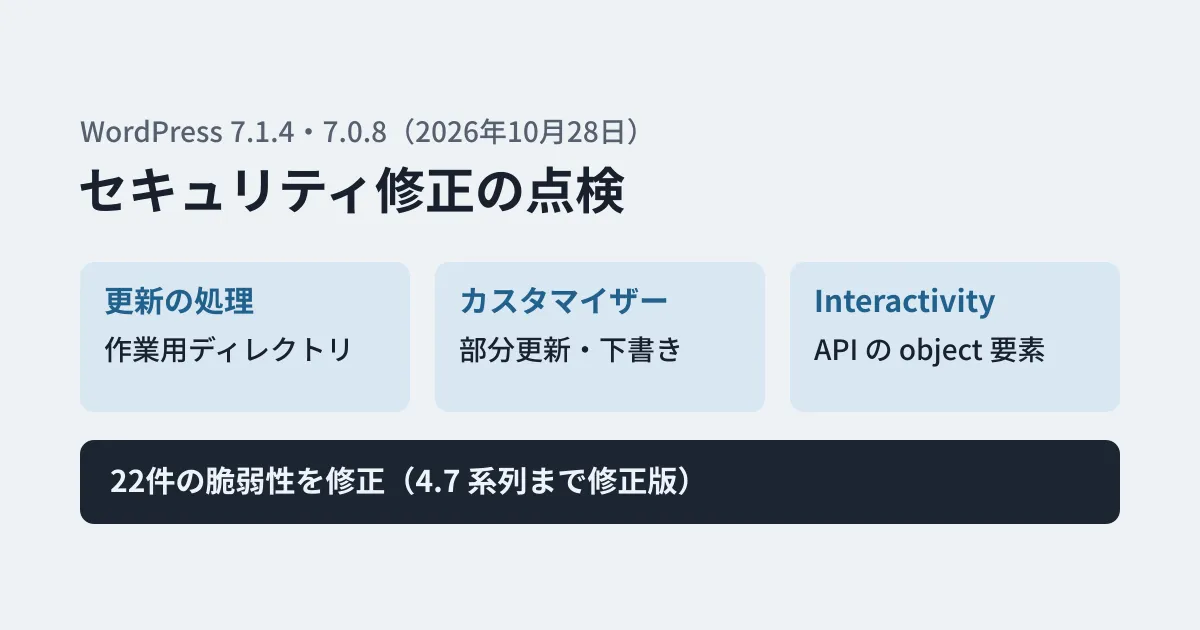
wordpress.orgの告知は「This security release features fixes for multiple issues.」とし、すぐに更新するよう勧めています。リリースノート(HelpHub)によると、修正した脆弱性は22件です。同じ日に7.0系列の7.0.8をはじめ、4.7系列までの修正版も出ています。本記事では、リリースノートの一覧と、本体の開発用リポジトリ(WordPress/wordpress-develop)の7.1ブランチのコミットの原文を突き合わせて変更点を読み、確かめる点を整理します。
7.1.4に入った変更
7.1.3(10月6日)のあとに7.1ブランチへ入り、10月28日の版上げまでに含まれた主な変更です。件名は原文、「変わったこと」は差分を読んだ編集部の言い換え、「リリースノートの説明」はHelpHubの一覧の該当する項目の要約です。「寄稿者以上」は、原文の「Contributor+」(寄稿者の権限を持つユーザーなら悪用できる)にあたります。
| 件名(原文) | 変わったこと | リリースノートの説明 |
|---|---|---|
| Users: Escape user login | ユーザー一覧、ユーザーの編集画面、管理バー、マルチサイトの画面などで、ログイン名を esc_html() を通して出力するようにした | マルチサイトのNetwork Usersの画面のエスケープ漏れへの強化(hardening)。告知の記事は「細工したログイン名で保存型XSSにつながる」と説明 |
| Privacy: Harden column_email() output escaping in request list tables | 個人データのエクスポート・削除の依頼の一覧で、メールアドレスの列の出力のエスケープを強めた | 個人データの削除の依頼の画面での、編集者以上の保存型XSS |
| Comments: Require edit access to a note’s post to update or delete it | コメントの種類が note のもの(ノート)の更新・削除に、REST APIで「その投稿を編集できる権限」を求めるようにした | コメントをモデレートできるカスタムの権限グループが、編集できない投稿のノートを読み・編集・削除できた問題 |
| Customizer: Improve changeset handling. | カスタマイズの権限がない人のプレビューの要求で、他の人の未公開の変更(changeset)が読み込まれないようにした | カスタマイザーの未公開の変更が、ログインしていない訪問者に見える情報漏えい |
| Upgrade/Install: Improve the handling of the upgrade working directory. | 更新のときに使う作業用ディレクトリの名前に、推測できない文字列を付けるようにした | 本体の更新の最中の競合状態(race condition)で、リモートコード実行につながりうる問題 |
| Interactivity API: Limit bindings on object elements to global attributes | object 要素で、値が制限される属性を書き換える data-wp-bind-- の指定を取り除くようにした | Interactivity APIのバインドで、object 要素に管理画面を読み込ませられる寄稿者以上の問題 |
| Customize: Resolve selective refresh partial placements as selectors only | カスタマイザーの部分更新(selective refresh)で、ウィジェットの外側のHTMLを、投稿本文に書ける値ではなく登録済みのサイドバーの設定から作るようにした | カスタマイザーの部分更新での、寄稿者以上の保存型XSS |
| Editor: Align block-delimiter whitespace matching between the PHP and JavaScript parsers. | ブロックの区切りの空白の扱いを、PHPとJavaScriptでそろえた | ブロックの区切りの空白を使った、寄稿者以上の保存型XSS |
このほか、証明書の一覧(composer/ca-bundle)を1.6.0に更新するコミット(10月26日、4件追加・5件削除)と、同梱テーマTwenty Twentyの3.3への更新、ブロックエディター(Gutenberg)の固定する版の更新が入っています。リリースノートは、証明書の更新を「eMudhraの失効に伴うルート証明書の更新」と説明しています。
リリースノートには、ほかにもInteractivity APIのバインド・イベントハンドラー・コンテキストを使った寄稿者以上の保存型XSSやサービス妨害(DoS)、Interactivity Routerでアップロードしたテキストファイルを使う投稿者以上の保存型XSS、カテゴリーブロック、コメントのページ送りと投稿のナビゲーションのリンクのラベル、画像とプレイリストのブロックなどが挙げられています。7.0系列へのコミットの説明では、これらの多くがブロックエディター(Gutenberg)側の修正として並んでいます。
寄稿者以上・投稿者以上の権限が条件の項目が多いため、社外のライターや協力会社に投稿の権限を渡しているサイトは、特に早めに更新しておきたいところです(編集部の見方)。リリースノートと告知には、CVEの番号と深刻度は書かれていません。
制作会社・運用担当が確かめたい3つの点
ここからは、上の差分をもとにした編集部の提案です。実際のサイトで7.1.4に更新して確かめたわけではありません。
1. 更新の仕組みが、作業用ディレクトリの名前に頼っていないか
リリースノートが「本体の更新の最中の競合状態で、リモートコード実行につながりうる問題」と説明している修正です。更新の処理(WP_Upgrader)は、ダウンロードしたパッケージを wp-content/upgrade/ の下に展開します。7.1.4からは、そのディレクトリ名の後ろに16文字の乱数が付きます(get_working_dir_name())。あわせて、upgrade ディレクトリに index.php を置いて、中身の一覧が見えないようにしています。本体の更新でファイルを写すときに wp-config.php を写さない処理も加わりました。
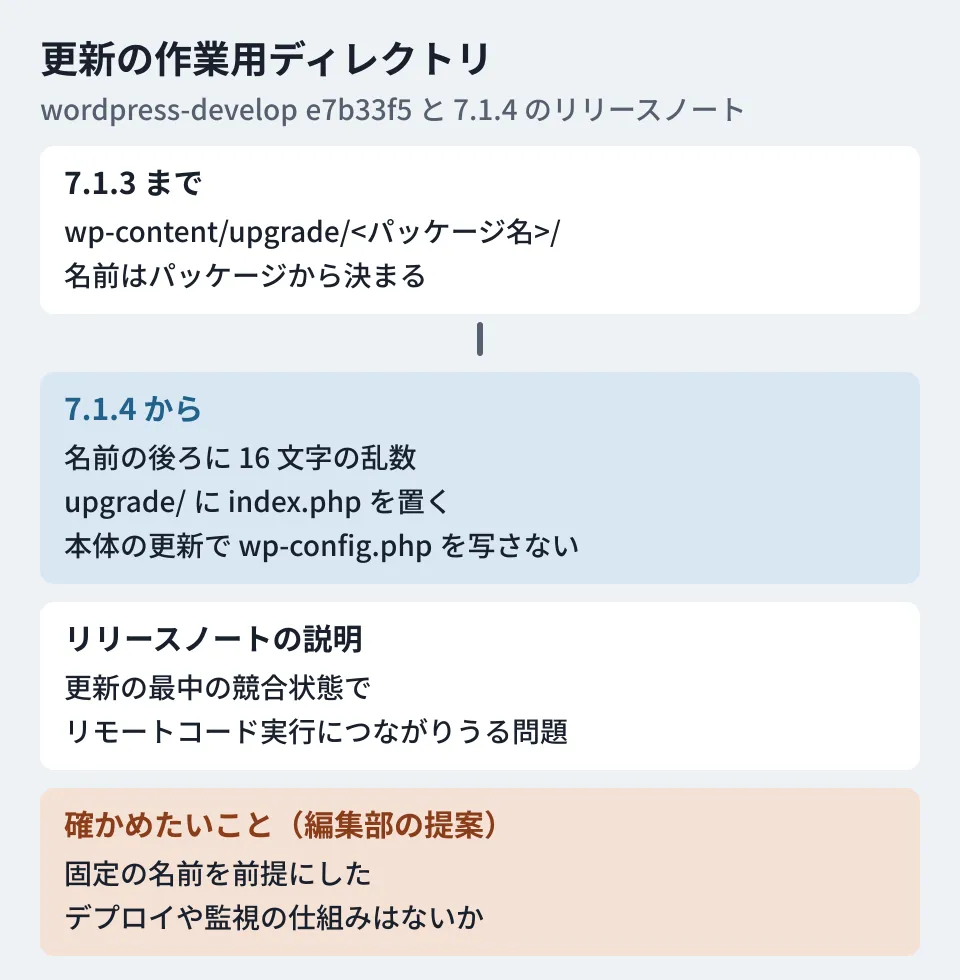
標準の更新の画面やWP-CLIを使うだけなら、意識する必要はないはずです。一方、独自のデプロイの仕組みや監視のスクリプトが「wp-content/upgrade/ の下に、パッケージ名と同じ名前のディレクトリができる」前提で動いている場合は、検証環境で一度更新を走らせて確かめておくと安心です。
2. 自作のテーマで、カスタマイザーの部分更新を使っていないか
部分更新の修正では、ウィジェットを囲むHTML(before_widget / after_widget)を、登録済みのサイドバーの設定から組み立てるように変わりました。同梱のTwenty Twentyのプレビュー用のスクリプトも同時に直されています。カスタマイザーでウィジェットやメニューを編集したときに、プレビューの一部だけが書き換わる仕組みを自作のテーマで使っている場合は、更新後に検証環境のカスタマイザーで、プレビューが正しく書き換わるかを見ておきます。
3. ブロックやテーマで、object 要素に data-wp-bind-- を使っていないか
Interactivity APIの修正は、KSES(WordPressの許可するHTMLの仕組み)が値を制限している object 要素の属性を、表示のときに書き換える指定を取り除くものです。原文のコメントには、バインドはKSESのチェックのあとに値を置き換えるため、と理由が書かれています。PDFなどを object 要素で埋め込み、その属性をInteractivity APIで切り替えるブロックを作っている場合は、更新後にその表示を確かめてください。
このほか、ノートの機能を、投稿の編集権限を持たない人(コメントのモデレートだけを許したカスタムの権限グループなど)に操作させる運用をしていた場合は、REST APIからの更新・削除ができなくなる点にも注意します。リリースノートは読み取りも問題の対象に挙げていますが、読み取りの扱いがどう変わったかは、本記事で確かめたコミット(d2866fa)からは読み取れませんでした。
更新の確認
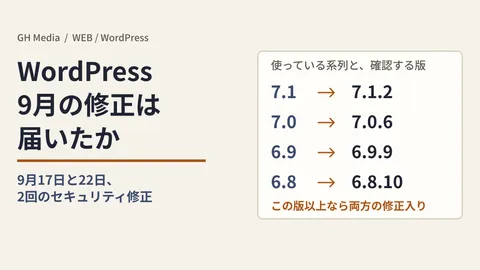
版の確かめ方や自動更新の設定の見方は、9月の7.1.2の記事で扱いました。管理画面の「概要」や、WP-CLIの wp core version で、7.1.4になっていることを確かめます。告知によると、自動のバックグラウンド更新が有効なサイトでは、更新が自動で始まります。
古い系列にも修正版が出ています。リリースノートによると、7.0と6.9は22件すべての影響を受け、7.0.8と6.9.11ですべて直っています。6.8は6.8.12、6.7は6.7.11のように、4.7系列(4.7.39)まで修正版が出ており、系列ごとに影響を受ける件数が違います(たとえば6.8と6.7は22件中20件、6.3〜5.9は9件)。4.6以前の系列には、セキュリティの更新はもう出ていません。また、積極的にサポートされているのは最新の版だけだと、リリースノートは念を押しています。
2026年11月11日に WordPress.org の版の情報(api.wordpress.org)を確かめたところ、最新は7.1.4のままで、7.1.4より新しい修正版は出ていませんでした。次の大きな版の7.2は、告知の時点で12月8日の予定です。WordPressの下で動くPHPの修正版を、管理型のホスティングでどう扱うかはPHPの緊急セキュリティ修正の記事で扱いました。
確認した範囲
2026年11月10日に、WordPress/wordpress-develop の7.1ブランチのコミット(7.1.3の版上げのあとから、6ddbb61「WordPress 7.1.4.」、2026年10月28日 15:56 UTCまで)の件名・差分と、7.0ブランチの d6f7b1e(7.1.4のセキュリティ修正の7.0系列への反映)・8fb33d4(「WordPress 7.0.8.」)、タグ7.0.8を確認しました。2026年11月11日に、wordpress.orgのリリースノート(HelpHubの「Version 7.1.4」)と告知(WordPress 7.1.4、2026年10月28日)、api.wordpress.orgの版の情報を確認しました(資料調査)。github/advisory-database の2026年10月・11月のレビュー済みの勧告には、WordPress本体(wordpress/wordpress)の項目は見つかりませんでした。実際のサイトでの更新と、上の3点の動作は確かめていません。
WordPressで作ったサイトの保守や、更新の前後の確認の段取りづくりは、グリームハブのWebサイト制作のご相談で承っています。サイトの構成や使っているプラグインによって確かめる点が変わるため、お問い合わせからご相談ください。
参考資料
- WordPress.org — Version 7.1.4(HelpHubのリリースノート)
- WordPress.org News — WordPress 7.1.4(2026年10月28日)
- WordPress/wordpress-develop — commit 6ddbb61(WordPress 7.1.4.)
- WordPress/wordpress-develop — commit d6f7b1e(Backport the WordPress 7.1.4 security fixes to the 7.0 branch)
- WordPress/wordpress-develop — commit e7b33f5(upgrade working directory)
- WordPress/wordpress-develop — commit 5e13ffd(Customizer changeset)