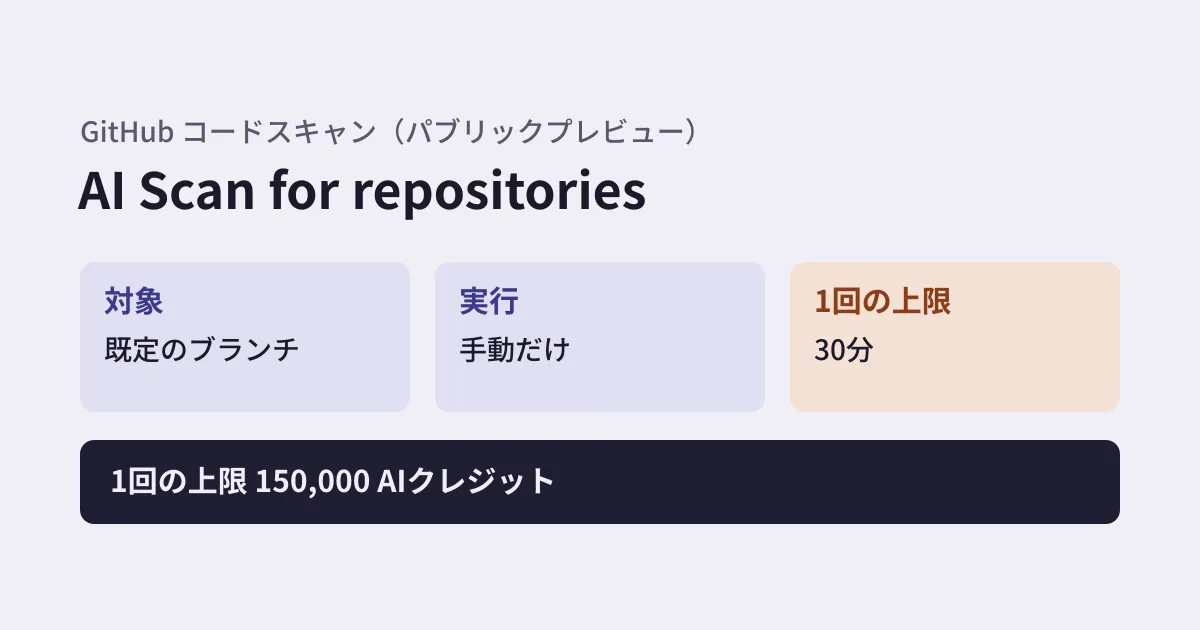
PHPで作った古い管理画面、Terraformの設定、社内向けの小さなスクリプト。CodeQLが対応していない言語のコードや、コードスキャンを設定していないリポジトリを点検したいときの選択肢として、GitHubはコードスキャンに「AI Scan for repositories」を加えました。
GitHubは2026年10月28日(GitHub Universe 2026の会期中)に、Changelogでこの機能をパブリックプレビューとして公開しました。ドキュメントには、11月9日に制限事項が追記されています。パブリックプレビューの間は、内容が変わる可能性があると明記されています。本記事では、Changelogとドキュメントに書かれた使える条件・料金・結果の扱いを整理し、試す前に決めておくことを提案します。
何をする機能か
AI Scan for repositoriesは、リポジトリの既定のブランチを、手動の指示で調べる機能です。ドキュメントによると、独自の仕組みで複数のモデル(使える場合)を使い、言語を問わず脆弱性を探します。CodeQLが対応していない言語に加え、CodeQLが対応している言語でも追加の脆弱性を見つける、とされています。
見つかったものは、コードスキャンのアラートの一覧(「Security and quality」のタブ)に、CodeQLのアラートと並んで入ります。一覧を「AI Scan」のツールで絞り込めます。担当者を割り当てる、Issueに結び付ける、セキュリティキャンペーンに含める、agentic autofixで修正の案を作る、といった既存の流れをそのまま使えます。
なお、AI Scanには、プルリクエストの変更を調べる「AI Scan for pull requests」(2026年10月15日に一般提供。PHPやTerraformのHCLなど、CodeQLが対応しない一部の言語)や、AIアプリのプロンプトインジェクションを調べる機能もあり、それぞれ使える条件と料金が別です。本記事は、既定のブランチ全体を調べる機能を扱います。
使える条件
ドキュメントの表では、リポジトリの持ち主と公開範囲で、次のように分かれています。
| 持ち主 | 公開範囲 | 使える条件 |
|---|---|---|
| Organization | 公開 | active committerのライセンスなしで使える |
| Organization | 非公開・内部 | GitHub Code SecurityまたはGitHub Advanced Securityが必要 |
| 個人アカウント | 公開 | 使える |
| 個人アカウント | 非公開 | 使えない |
Copilotのライセンスは不要です。Changelogは、提供先をgithub.comと、データ所在地付きのGitHub Enterprise Cloudとしています。Enterprise Managed Usersの個人の名前空間にあるリポジトリでは、現時点では使えないと請求のページに書かれています。
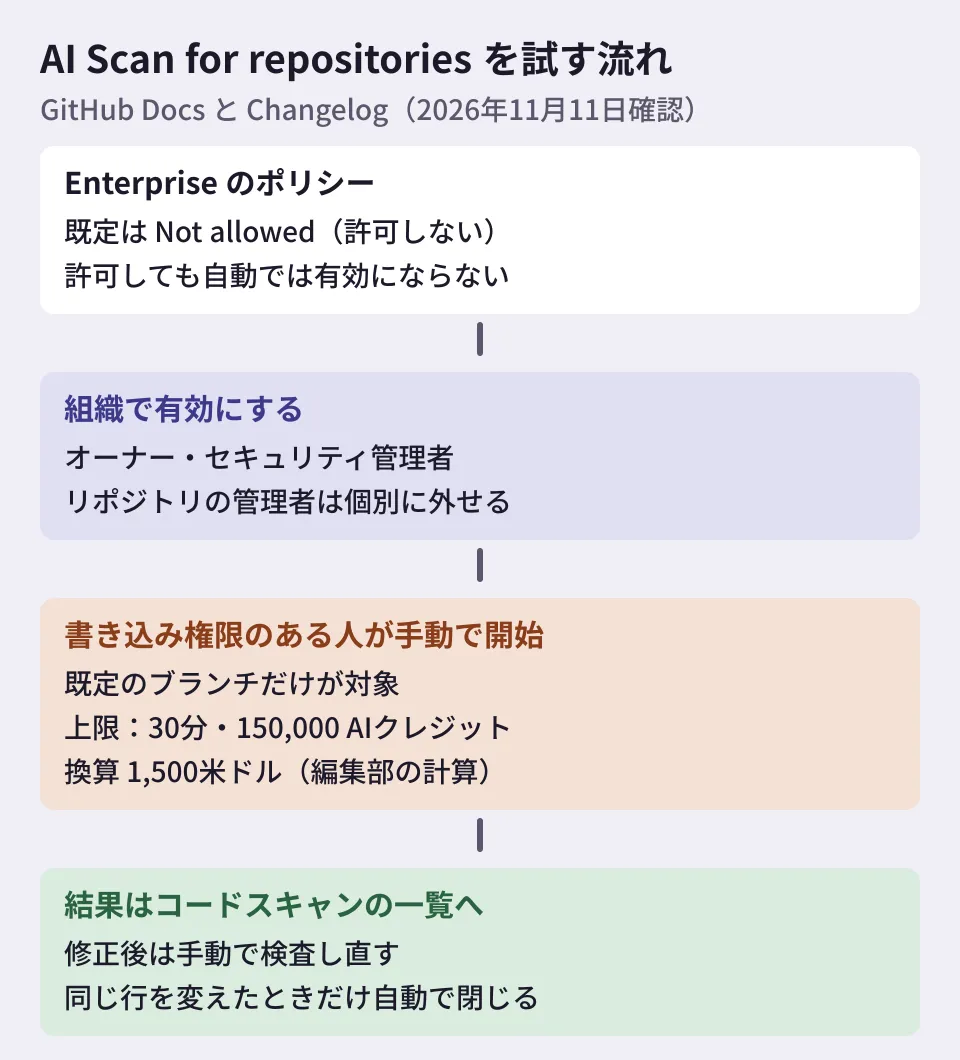
Enterpriseでは、Enterpriseのオーナーが組織に使わせるかを決めるポリシーがあり、既定は「Not allowed(許可しない)」です。このポリシーは、プルリクエストのAI Scanと共通です。許可しても自動では有効になりません。組織のオーナーとセキュリティ管理者が組織で有効にすると、リポジトリはその設定を引き継ぎ、リポジトリの管理者は個別に外せます(組織で無効なときに、リポジトリだけ有効にはできません)。個人アカウントの公開リポジトリでは、リポジトリの設定で有効にします。
料金と、1回の上限
AI Scanは、実行のたびに「Code Security AI credits」を消費します。active committerのライセンスとは別の請求で、ライセンスの要らない公開リポジトリでもAIクレジットは消費されます。組織のリポジトリは、組織の請求を持つアカウント(組織、またはその上のEnterprise)に請求されます。個人アカウントの公開リポジトリは、その個人に請求されます。ただし、持ち主が組織やEnterpriseから割り当てられたCopilotのライセンスを持っている場合は、その組織やEnterpriseへの請求になります。GitHubのCopilotの請求の説明では、1 AIクレジットは0.01米ドルです。
- 請求先がCopilotの契約に含まれるAIクレジットを持っていれば、それが先に使われる。使い切ったあと、または含まれるクレジットがない場合は従量の課金になり、予算(budget)の設定に従う
- 上限のある予算(hard budget)でクレジットが残っていない場合、AI Scanは結果を出せない。管理者が予算を上げるか、次の請求期間になると再開する。Changelogによると、予算を使い切っている場合は、検査を始める前にGitHubがそのことを知らせる
- 1回の検出の処理は、30分と150,000 AIクレジットが上限
150,000クレジットを1クレジット0.01米ドルで換算すると、1,500米ドルです(編集部の計算。ドキュメントにこの金額の記載はありません)。実際の1回の消費がどの程度になるかは、リポジトリの大きさなどによるはずで、本記事では確かめていません。ただ、上限の側から見ると、予算を決めずに組織全体で有効にするのは避けたほうがよい、ということになります。請求のページも、広く有効にする前に、含まれるクレジットを確認し、従量の課金を抑えるhard budgetを設定するよう求めています。
結果の扱いと、制限
ドキュメントとChangelogに書かれた動き方と制限は次のとおりです。
- 検査を始められるのは、リポジトリに書き込み権限のある人。リポジトリの「Security and quality」のタブで、左側の「Code scanning」を開き、画面右上の「AI Scan」の一覧から「Standard scan」を始める
- エージェントは調べるファイルや関数を選び、全部を読むわけではない。時間の予算を使い切ると探すのをやめ、見つけたものを報告する
- 対象は既定のブランチだけ。予定を組んだ実行や、push時の自動の実行はない
- セルフホストランナーには対応していない(11月9日に追記)
- 既存のCodeQLのアラートと同じものは抑えるが、照合は最善の努力で、重複は起こりうる
- AIの結果は不正確なことがあり、一つずつ確かめる必要がある
- パブリックプレビューの間は、修正をマージしても再検査は自動で行われない。手動で検査し直す必要があり、アラートが自動で閉じるのは、修正がアラートの対象の行そのものを変えた場合だけ。それ以外は手動で閉じる
- 検査し直すと、もう一度見つかったものは開いたまま残り、新しく見つかったものだけが報告される(Changelog)
「すべてのファイルを調べるわけではない」「見つからなかったことは、脆弱性がないことの保証ではない」という点は、結果を報告するときに必ず添えておきたい前提です。
試す前に決めておくこと(編集部の提案)
ここからは編集部の提案です。
1. 最初は、公開リポジトリか、範囲を決めた数本で試す。 非公開のリポジトリにはCode SecurityかAdvanced Securityが必要です。契約の状況を確かめ、CodeQLが対応しない言語を含むリポジトリから数本を選びます。
2. 予算を先に決める。 組織の請求の担当者と、Code Security AI creditsのhard budgetを決めてから有効にします。1回の上限の換算額を伝えておくと、予算の議論がしやすくなります。
3. 結果の扱いの担当を決める。 アラートは自動で閉じない場合があり、重複もありえます。誰が確かめ、誰が閉じるか、修正後に誰が再検査を走らせるかを決めておきます。AIで書かれたコードの受け入れの基準づくりは、GitHub Code Qualityの記事で扱いました。AIクレジットの消費の考え方は、Copilot Fusionの記事も参考になります。
確認した範囲
2026年11月10日に、github/docsの確認時点(f309096、2026年11月9日)の「AI Scan for a repository’s backlog」「About AI Scan」「Viewing and managing AI Scan alerts on your repository’s default branch」「GitHub Advanced Security」の請求のページ(AI feature usage)、Copilotの請求のページ(AIクレジットの換算)、関連する部品の原稿と、ページを加えたコミット(8e7396e、10月28日)・制限を追記したコミット(3419465、11月9日)を確認しました(資料調査)。2026年11月11日に、docs.github.comの公開ページ(上記の3ページ、Advanced Securityの請求のページ、Copilotの請求のページ)とGitHub Changelog(10月28日のAI Scan for repositories、10月15日のAI Scan for pull requests)を開き、原稿と同じ内容であること、11月9日以降にこれらの原稿の更新がないことを確かめました。GitHub上でAI Scanを実行していないため、1回の実際の消費量、所要時間、検出の精度は分かりません。
社内のリポジトリの脆弱性の点検の進め方や、AIを使った検査の結果を開発の流れに組み込む仕組みづくりは、グリームハブの開発・AI・自動化のご相談で承っています。リポジトリの数や契約の状況によって進め方が変わるため、お問い合わせからご相談ください。
参考資料
- AI Scan for repositories in public preview(GitHub Changelog、2026-10-28)
- AI Scan for pull requests generally available(GitHub Changelog、2026-10-15)
- GitHub Docs — AI Scan for a repository’s backlog
- GitHub Docs — About AI Scan
- GitHub Docs — Viewing and managing AI Scan alerts on your repository’s default branch
- GitHub Docs — GitHub Advanced Security billing(How AI feature usage is billed)
- github/docs — commit 3419465(self-hosted runners not supported)