社内の業務をAIエージェントに任せるとき、エージェントを外部のMCPサーバーにつなぎ、その先のサービスにはOAuthで認可を取る作りにすることがあります。このとき、クライアントが秘密情報(client_secret や認可コード)を渡す相手は、本来は自社が契約した認可サーバーだけのはずです。ところが、その送り先をMCPサーバーの側が決められる状態だったことが公表されました。
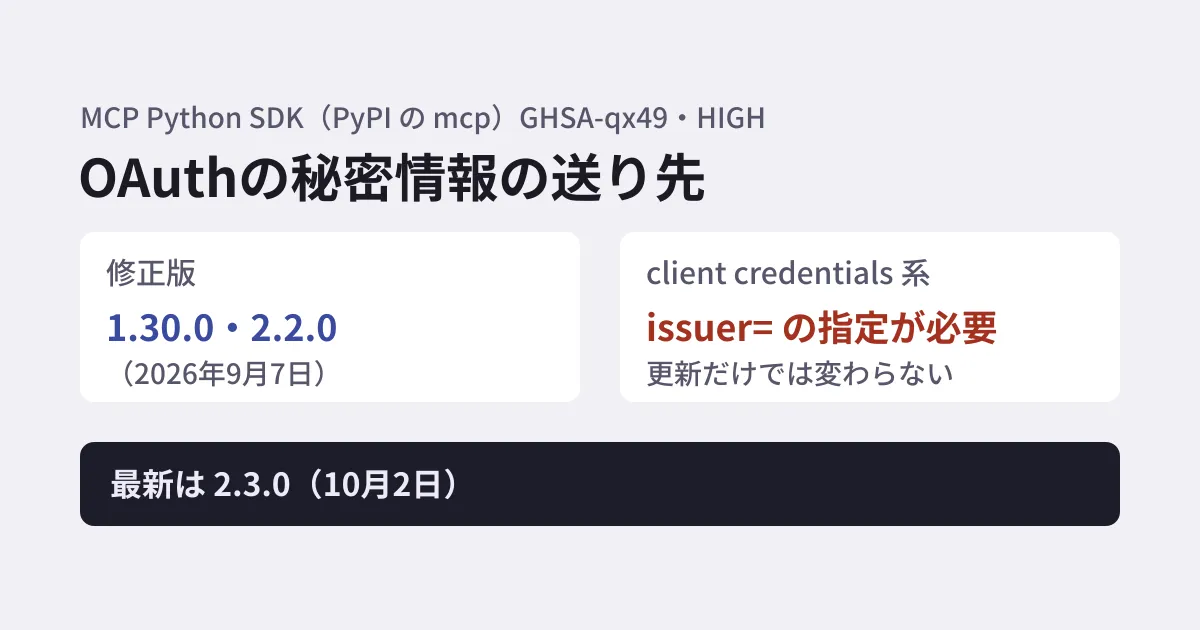
MCP(Model Context Protocol)のPython SDK(PyPIのパッケージ mcp)について、OAuthのクライアントの機能のアドバイザリ(GHSA-qx49-fqc8-xw99、CVE-2026-115563、HIGH)を、プロジェクトは2026年9月28日にリポジトリで公開しました。修正版はその前の9月7日に出ています。11月19日には、このアドバイザリがGitHubのアドバイザリデータベースにレビュー済みとして載りました。GitHubのドキュメントによると、Dependabotのアラートを有効にしたリポジトリには、依存するパッケージにレビュー済みのアドバイザリが新しく載ったときに通知が届きます。
通知を見て版を上げる場合も、方式によっては更新しただけでは何も変わらない点に注意が要ります。本記事では、アドバイザリとSDKのコードから、当たる構成と直し方を整理します。
何が起きるか
MCPのクライアントがOAuthで認可を取るとき、まず接続先のMCPサーバーが公開する情報(保護されたリソースのメタデータ)から、どの認可サーバーを使うかを知ります。アドバイザリによると、影響を受ける版では次の2点が欠けていました。
- 認可サーバーのメタデータにある
issuer(発行者)を、すべての取得の経路で確かめていなかった - 保存した、または事前に登録したクライアントの認証情報を、それが属する認可サーバーに結びつけていなかった
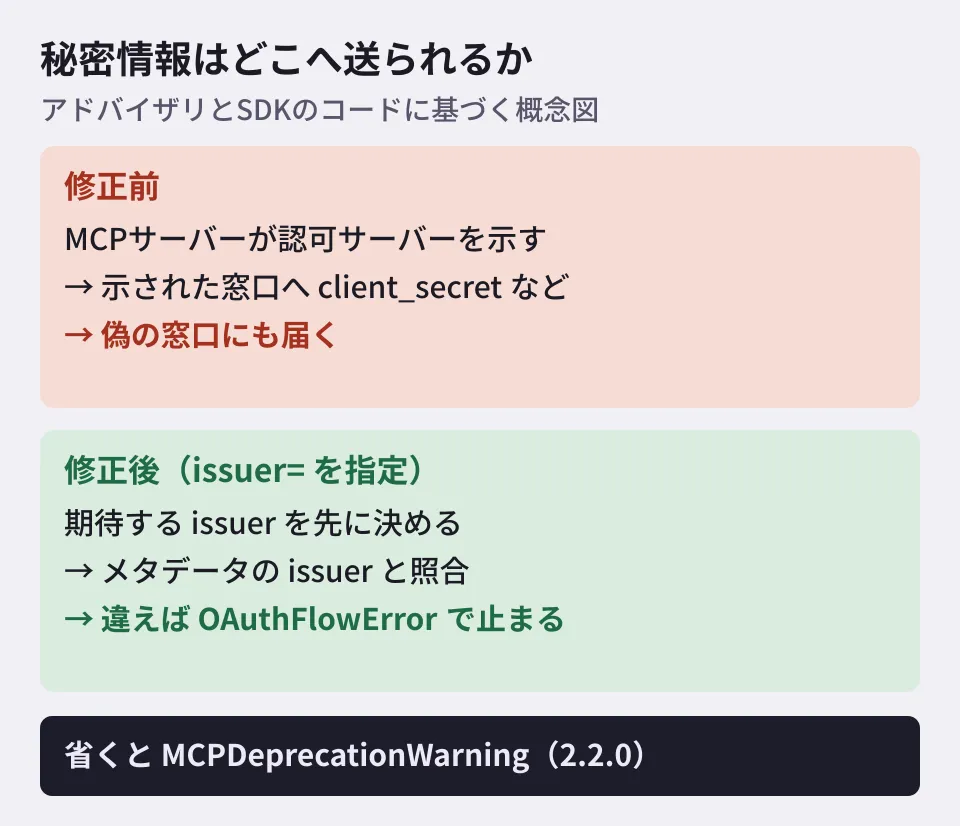
そのため、悪意のある、または乗っ取られたMCPサーバーは、保護されたリソースのメタデータで自分の認可サーバーを示すか、そのメタデータを公開せずに、本物の認可サーバーを issuer に書いたメタデータを自分で返すことで、クライアントに自分の用意したトークンの窓口を使わせられました。その窓口には、本物の認可サーバーに渡るはずの client_secret、認可コード、PKCEの code_verifier(秘密鍵で署名する方式では署名付きの主張)が届きます。
当たる構成
アドバイザリは、次の2つが両方当てはまる場合を対象としています。
- SDKをHTTPで使うMCPのクライアントとして使い、
authにOAuthClientProvider、ClientCredentialsOAuthProvider、PrivateKeyJWTOAuthProvider、または1.x系列で非推奨のRFC7523OAuthClientProviderを渡している - 正規の認可サーバーの認証情報(事前に発行した秘密情報や署名の鍵、保存したクライアントの登録)を持ったまま、十分に信頼できないMCPサーバーにつなぐ可能性がある
対象外とされているのは、SDKで作ったMCPサーバーの側、標準入出力(stdio)でつなぐクライアント、独自のトークンやヘッダーを自分で付けるクライアントです。
深刻度のHIGH(CVSS 7.5)は、人の操作なしに動く方式を前提にした値です。アドバイザリによると、利用者がサインインを始める必要がある OAuthClientProvider だけで見ると6.5になります。
| 系列 | 影響を受ける版 | 修正版(PyPIの公開日) |
|---|---|---|
| 1.x | 1.9.1〜1.29.1(すべての経路) | 1.30.0(2026年9月7日) |
| 2.x | 2.0.0〜2.1.1(メタデータを公開しないサーバーなど一部の経路) | 2.2.0(2026年9月7日) |
11月20日時点のPyPIの最新は2.3.0(10月2日公開)です。どちらの系列でも、ClientCredentialsOAuthProvider と PrivateKeyJWTOAuthProvider には、認証情報の属する認可サーバーを指定する手段がありませんでした。
更新だけでは直らない方式
利用者が画面でサインインする OAuthClientProvider は、修正版に上げれば、期待する issuer を先に決め、メタデータの issuer が食い違えば OAuthFlowError で止まります。
一方、人の操作なしに動く ClientCredentialsOAuthProvider と PrivateKeyJWTOAuthProvider は、アドバイザリが明記しているとおり、issuer= を渡すまで動作が変わりません。渡さなければ、これまでどおりMCPサーバーが示した認可サーバーを使います。
from mcp.client.auth.extensions.client_credentials import ClientCredentialsOAuthProvider

provider = ClientCredentialsOAuthProvider(
    server_url="https://mcp.example.com/mcp",
    storage=token_storage,
    client_id=CLIENT_ID,
    client_secret=CLIENT_SECRET,
    issuer="https://auth.example.com",  # 認証情報を発行した認可サーバー
)2.2.0のコードでは、issuer を省くと MCPDeprecationWarning の警告が出ます。この警告は UserWarning を継承しているため、Pythonの既定の設定でも表示されます。1.30.0のコードでは警告の種類が DeprecationWarning で、アドバイザリはこれを「Pythonが既定では表示しない」と説明しています。3.0では issuer が必須になります。また2.2.0・1.30.0のコードは、issuer に http か https で始まらない値を渡すと ValueError で止めます。11月20日時点の最新の2.3.0でも、この部分のコードは2.2.0と同じです。
直す手順(編集部の提案)
- 使っている版と方式を確かめる。
pip show mcpで版を、コードでauth=に渡しているクラスを確かめます。1.29.1以前・2.1.1以前なら上げます。 - 人の操作なしの方式には
issuer=を足す。ClientCredentialsOAuthProviderとPrivateKeyJWTOAuthProviderを使う箇所すべてに、認可サーバーのissuerのURLを渡します。ログや試験でMCPDeprecationWarning(1.30.0ではDeprecationWarning)が出ていないかも確かめます。1.x系列のRFC7523OAuthClientProviderにはissuerを渡す手段がないため、アドバイザリはこの2つのどちらかに移るよう求めています。 - 保存した登録を一度消す。 アドバイザリによると、
issuerを持たずに保存された登録(1.30.0より前の1.x系列が保存したものすべてを含む)は、修正版でも結びつかないままです。保存したクライアントの情報を一度消して登録し直すか、自分で置いた登録ならissuerを書き足します。 - 過去の接続を振り返る。 信頼できないMCPサーバーにつないだ可能性があるクライアントは、認可サーバーで秘密情報を作り直し、発行済みのトークンを失効させます。
公開するMCPサーバーの側をOAuthで守る設計はOAuth 2.1の記事で、社内のMCPサーバーの入口を1つにまとめる考え方はMCP server portalsの記事で扱いました。どちらも、どのサーバーを信頼するかを先に決めておくことが前提になります。
確認した範囲
2026年11月20日に、GitHubのアドバイザリデータベースの GHSA-qx49-fqc8-xw99(データベースへの掲載は11月19日、リポジトリでの公開は9月28日)、v1.30.0・v2.2.0・v2.3.0 のリリースノート、PyPIの
mcpの各版の公開日時を確認し、mcp2.2.0 のソース(client/auth/extensions/client_credentials.py・client/auth/utils.py・shared/exceptions.py)と、1.30.0・2.3.0 のclient_credentials.pyを読みました(資料調査、日付は協定世界時)。各版でissuerを渡す・渡さないときの警告を実行して比べる計画でしたが、実施していません。悪意のあるサーバーを使った再現もしていません。
AIエージェントと社内のシステムをつなぐ開発や、MCPの接続の設計の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。
参考資料
- GHSA-qx49-fqc8-xw99: OAuth client could send credentials to an authorization server chosen by the MCP server(modelcontextprotocol/python-sdk)
- GHSA-qx49-fqc8-xw99(GitHub Advisory Database)
- modelcontextprotocol/python-sdk — Release v2.2.0
- modelcontextprotocol/python-sdk — Release v1.30.0
- PyPI — mcp
- GitHub Docs — GitHub Advisory Database