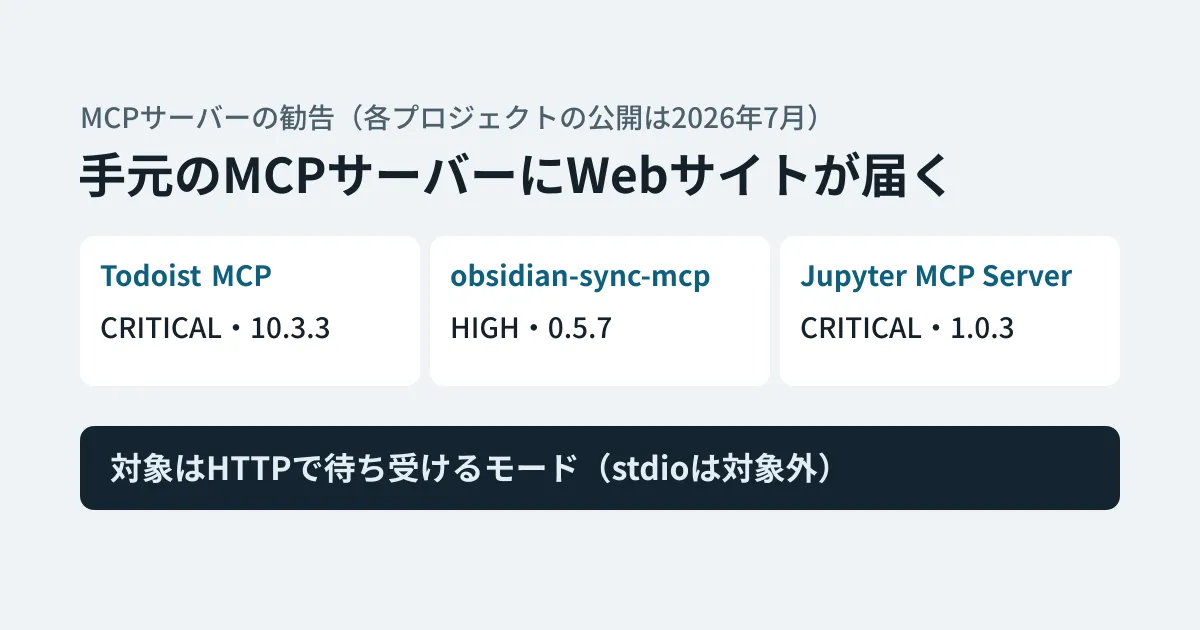
AIのクライアントからタスク管理やメモのアプリを操作するため、社員が自分のPCでMCPサーバーを起動している場合があります。Todoist MCPのHTTPのサーバーのように既定で 127.0.0.1 で待ち受けるものは、外からは届かないように見えますが、そのPCのブラウザは例外です。ブラウザで開いたWebサイトのスクリプトは、条件がそろえば手元のサーバーにリクエストを送れます。
2026年11月19日から20日にかけて、3つのMCPサーバーについて、閲覧したWebサイトから手元のMCPサーバーを操作できる弱点のアドバイザリ4件が、GitHubのアドバイザリデータベースにレビュー済みとして載りました。どれも各プロジェクトが2026年7月10〜12日にリポジトリで公開済みのもので、修正版も6〜7月に出ています。GitHubのドキュメントによると、Dependabotのアラートを有効にしたリポジトリには、依存するパッケージにレビュー済みのアドバイザリが新しく載ったときに通知が届きます。本記事では、各アドバイザリの原文から共通する原因を整理し、使う側と作る側で確かめる点をまとめます。
公表された3つのサーバー
| サーバー(パッケージ) | アドバイザリ(リポジトリでの公開日) | 修正版(公開日) | 11月20日時点の最新 |
|---|---|---|---|
Todoist MCP(npm @doist/todoist-mcp) | GHSA-833v-v58w-294h(CRITICAL、7月10日) | 10.3.3(2026年6月24日) | 14.0.5 |
| obsidian-sync-mcp(npm) | GHSA-mx6p-3fg7-v6pj(HIGH、7月10日) | 0.5.7(2026年7月10日) | 0.12.1 |
Jupyter MCP Server(PyPI jupyter-mcp-server) | GHSA-9x8x-crjq-g64h(CRITICAL、7月12日)、GHSA-24pw-rf5p-mgp7(HIGH、7月11日) | 1.0.3(2026年7月11日) | 2.2.6 |
影響は、Todoistでは手元のサーバーに設定したAPIキーの権限でのタスクの追加・完了・削除など、Obsidianでは保管庫(vault)のノートの読み取り・上書き・削除・移動、Jupyterでは接続先のJupyterの環境を攻撃者の用意したものに切り替えることです。
共通する原因:ブラウザは手元のサーバーに届く
3つに共通するのは、HTTPで待ち受けるMCPサーバーが、リクエストの Host と Origin のヘッダーを確かめていなかった(またはその確かめが一部の経路に及んでいなかった)ことです。
DNSリバインディングでは、攻撃者が自分のドメインの名前解決の結果を、ページを読み込んだ後で 127.0.0.1 に切り替えます。ブラウザから見ると同じドメインへの通信のままなので、ページのスクリプトは手元のサーバーに要求を送り、その応答も読めます。サーバーの側で Host が localhost や 127.0.0.1 かを確かめていれば、この要求は見分けられます。
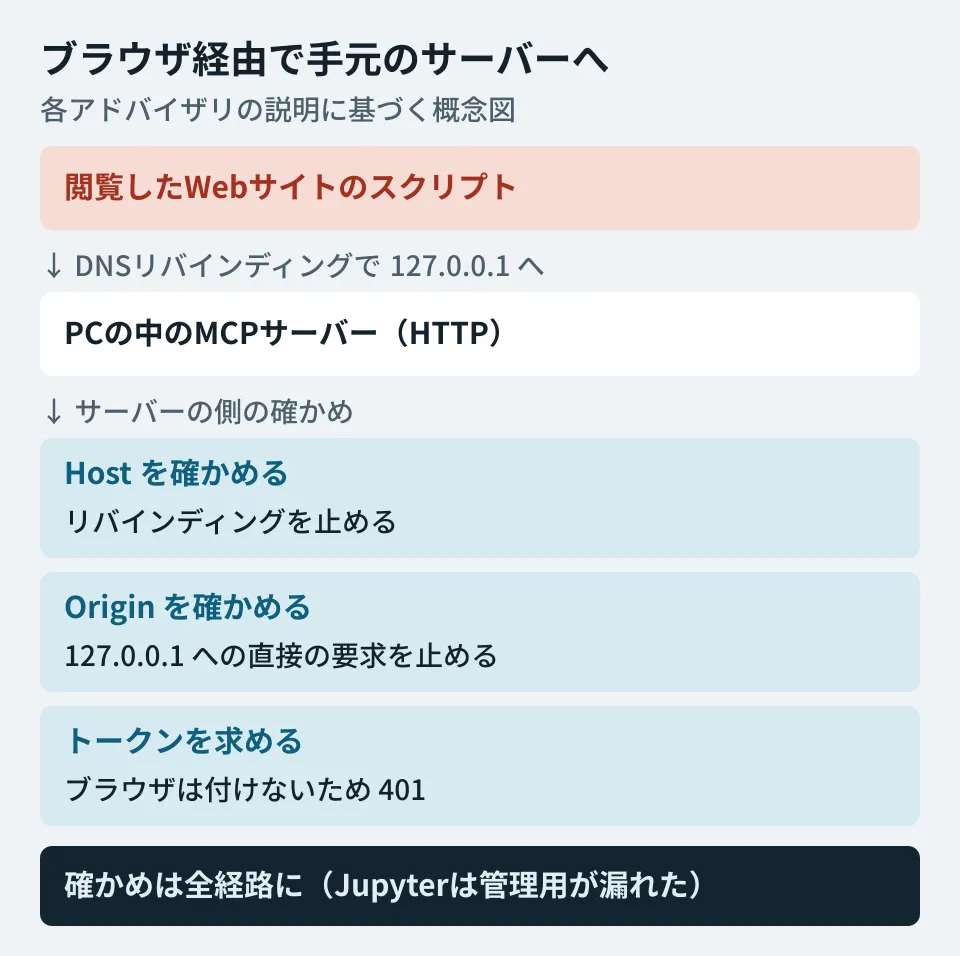
obsidian-sync-mcpのアドバイザリは、修正の考え方を次のように説明しています。
Hostの確認は、DNSリバインディングを止めるOriginの確認は、ページがhttp://127.0.0.1:<ポート>/mcpに直接送る経路(Hostは本物の127.0.0.1のまま)を止める。このサーバーは応答にAccess-Control-Allow-Origin: *を付けていたため、この経路ではリバインディングなしでも応答が読めた- 認証のトークン(
MCP_AUTH_TOKEN)を設定していれば、ブラウザはそのトークンを付けないため、偽の要求は401になる - ヘッダーの確認はブラウザ経由の攻撃だけを止める。ブラウザ以外のクライアントは両方のヘッダーを偽れるため、信頼できないネットワークではトークンを設定する
Jupyter MCP Serverの例は、確かめが「一部の経路だけ」だった場合です。アドバイザリによると、MCPの本体の /mcp は偽の Host を 421 Invalid Host header で拒否していましたが、同じアプリに追加した管理用の経路(PUT /api/connect、DELETE /api/stop)には、その保護もトークンの確認も及んでいませんでした。もう1件のGHSA-24pw-rf5p-mgp7は、同じ管理用の経路にトークンの確認がないことを扱っており、こちらはサーバーの待ち受けに届く相手なら、ブラウザを使わず直接送るだけで通ります。アドバイザリは、このサーバーが既定で 0.0.0.0(すべてのネットワークの入口)で待ち受けることも、届く範囲を広げる要因に挙げています。
なお、Todoistのアドバイザリは、標準入出力(stdio)で起動する方法はブラウザから届かないと明記しています。3つとも、対象はHTTPで待ち受けるモードです。
使う側で確かめる点(編集部の提案)
- HTTPのモードで動かしているMCPサーバーを洗い出す。 AIのクライアントの設定で、MCPサーバーをコマンドで起動しているのか、URL(
http://127.0.0.1:...)でつないでいるのかを見ます。URLでつないでいるものが今回の観点の対象です。 - 版を上げる。 上の3つは、いずれも修正版より新しい版が出ています。
npxで毎回取得する設定でも、版を固定していれば古いままです。 - stdioで足りるならstdioにする。 1台のPCで1つのクライアントから使うだけなら、HTTPで待ち受ける必要がない場合があります。
- HTTPで動かすならトークンを設定する。 obsidian-sync-mcpの「認証なしのモード」のように、手軽さのために認証を省ける作りのものは、トークンを設定してから使います。
作る側で確かめる点(編集部の提案)
社内向けにMCPサーバーを作る場合は、各アドバイザリの修正の勧めをもとに、次の4点を受け入れの条件にしておくと、同じ型の弱点を避けやすくなります。
HostとOriginを、/mcpだけでなく、同じアプリにあるすべての経路で確かめる- HTTPで待ち受ける場合は、
127.0.0.1で待ち受けるときも、既定で認証のトークンを必須にする(Todoistのアドバイザリは、HostとOriginの確認は呼び出し元の認証の代わりにならないとしている。Jupyter MCP Serverは1.0.0から、streamable-httpでMCP_TOKENを求めるようになったとアドバイザリにある) - 管理用・設定変更用の経路を、MCPの本体と同じ認証の下に置く
- 既定の待ち受けを
127.0.0.1にし、それ以外で待ち受けるときは許可するホスト名を明示させる(Jupyterのアドバイザリの勧め)
社内のMCPサーバーの権限の決め方はGoogle Chat MCPの記事で、入口をまとめて管理する考え方はMCP server portalsの記事で扱いました。
確認した範囲
2026年11月20日に、GitHubのアドバイザリデータベースの GHSA-833v-v58w-294h・GHSA-mx6p-3fg7-v6pj(データベースへの掲載は11月19日)、GHSA-9x8x-crjq-g64h・GHSA-24pw-rf5p-mgp7(同11月20日)と、各プロジェクトのリポジトリでの公開日(7月10〜12日)、修正のコミットの説明、npm registry・PyPIの各版の公開日時を確認しました(資料調査、日付は協定世界時)。手元でのDNSリバインディングの再現や、修正版の動作の確認はしていません。3つ以外のMCPサーバーが同じ問題を持つかは調べていません。
AIエージェントと社内のツールをつなぐ仕組みの設計や、MCPサーバーの開発は、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。
参考資料
- GHSA-833v-v58w-294h: Todoist MCP Server: Browser DNS rebinding lets websites write and delete Todoist data through local MCP server(github/advisory-database)
- GHSA-mx6p-3fg7-v6pj: obsidian-sync-mcp: Missing Host/Origin validation lets a public website drive a victim’s Obsidian vault via DNS rebinding(github/advisory-database)
- GHSA-9x8x-crjq-g64h: Jupyter MCP Server: Browser DNS rebinding can hijack the Jupyter backend through management routes(github/advisory-database)
- GHSA-24pw-rf5p-mgp7: Jupyter MCP Server: Unauthenticated management routes can hijack the Jupyter backend in standalone HTTP mode(github/advisory-database)
- 各プロジェクトのアドバイザリ: Todoist MCP・obsidian-sync-mcp・Jupyter MCP Server(GHSA-9x8x)・Jupyter MCP Server(GHSA-24pw)
- GitHub Docs — GitHub Advisory Database
- npm — @doist/todoist-mcp・npm — obsidian-sync-mcp・PyPI — jupyter-mcp-server