
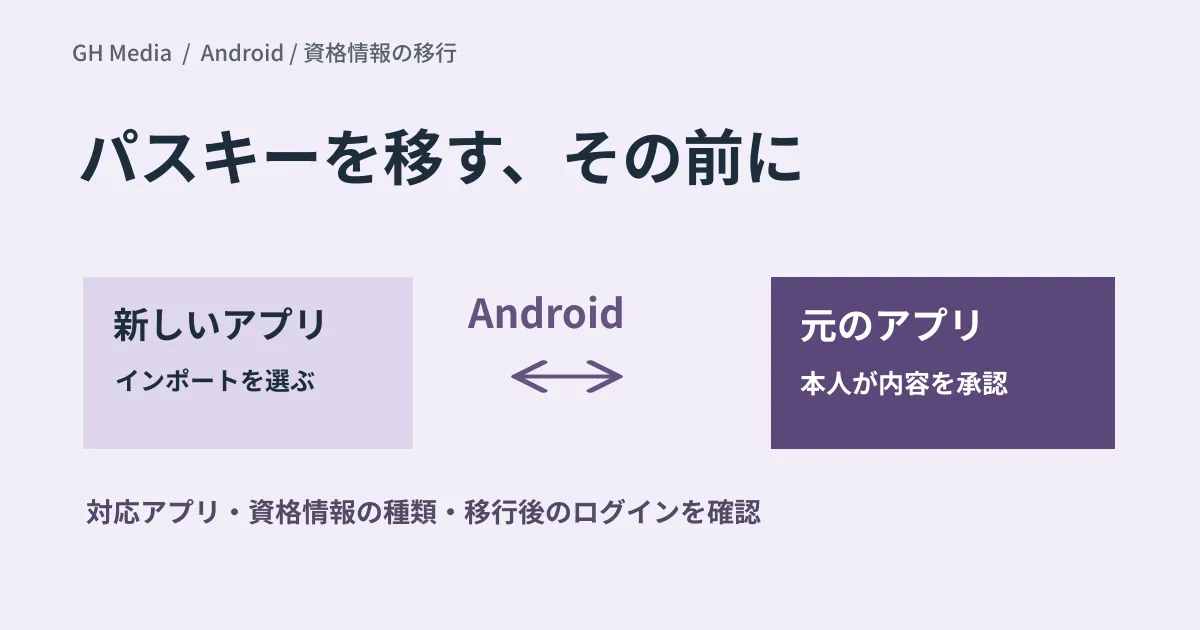
パスワード管理ツールを変える際、パスキーも一緒に持っていけるかは重要です。対応する転送経路があることと、自社の資格情報がすべて移せることは分けて確認します。
Googleは2026年9月10日の発表で、Androidから対応するパスワード管理アプリ間へ、パスワードやパスキーなどを転送する仕組みを案内しました。Google Password Manager、1Password、Bitwarden、Dashlaneが挙げられています。平文ファイルを保存して移す手順を必要としない点が特徴です。
新しいアプリから始め、元のアプリで承認する
公式の説明では、転送先でインポートを選び、Androidが対応する転送元を提示します。利用者は元のアプリで内容を確認し、転送を承認します。
発表にはAndroid 8以降という条件がありますが、アプリごとの最低OS、アプリのバージョン、機能の展開状況は別に確認が必要です。Androidの条件を満たすだけで、すべての組み合わせが使えるとは限りません。
パスキーはすべて「端末の外へ出ない」わけではない
パスキーには、同期可能なものと、セキュリティキーなどの端末に固定されたものがあります。FIDO Allianceもこの区別を説明しています。転送機能が登場しても、端末固定型まで自由に移せるという意味にはなりません。
また、フィッシング耐性を単に「秘密鍵が端末から出ないから」と説明すると、同期するパスキーを説明できません。パスキーは接続先のドメインに対応した暗号学的な認証を行う点が重要です。FIDO Allianceの解説
会社の移行では、代表例で確かめてから広げる
まず検証用アカウントで、以下の表を埋めることを提案します。社員数を掛け算しただけの工数削減見込みでは、移行の可否を判断できません。
| 確認項目 | 記録する内容 |
|---|---|
| 利用環境 | 端末・Android・転送元と転送先アプリのバージョン |
| 対象データ | パスワード、同期型パスキー、端末固定型の区別 |
| 移行結果 | 件数、対象外・重複・失敗した項目 |
| ログイン | 主要サービスで実際に認証できるか |
| 復旧 | 新端末やアプリが使えないときの復旧方法 |
| 組織の制御 | 管理ポリシーや業務用保管庫の制約 |
旧アプリの情報を削除するのは、移行先での認証と復旧方法を確認してからです。 対応していない資格情報は、サービス側で別の認証手段を追加するなど、個別の手順を検討します。
個人用と業務用のアカウントを混在させない運用は、Chromeのプロファイル分離も併せて整理すると、移行対象を特定しやすくなります。
2026年9月20日に公式資料を確認。Android端末での転送・ログイン検証は未実施です。対応状況は利用するアプリの最新案内で確認してください。
認証方式の移行と検証計画は、グリームハブへご相談ください。


