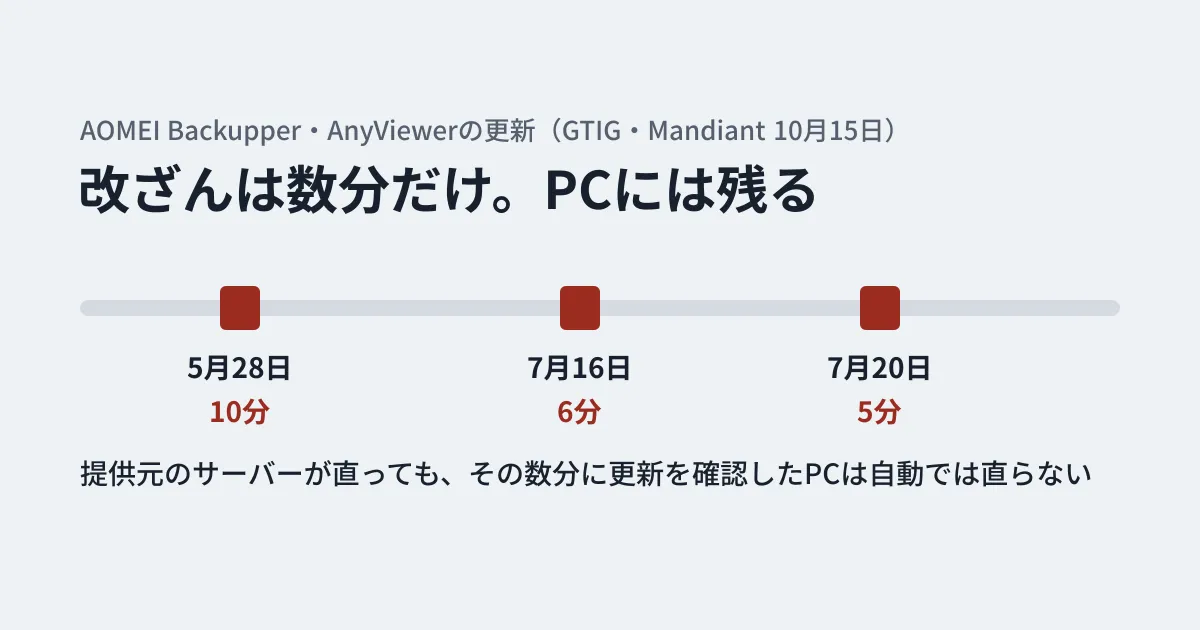
社内のPCのバックアップにAOMEI Backupperを入れている、あるいは遠隔サポートにAnyViewerを使っている。そうした会社が「提供元が直したから大丈夫」と考えるのは早い、という報告が出ました。Googleの脅威インテリジェンスグループ(GTIG)とMandiantは、AOMEIの更新の仕組みが攻撃に使われ、改ざんは1回あたり5〜10分で元に戻されていたと説明しています。短い時間だったため、後から提供元のサーバーを見ても、正しいファイルしか見つかりません。
報告は2026年10月15日にGoogle Cloudのブログで公開されました。報告の中心は次の一文です。
Each tampering window remained active for only five to ten minutes before reverting to authentic versions. This is the first time that we have encountered a software supply chain compromise that was implemented with these very short windows, effectively evading traditional point-in-time triage and automated file scanning.
報告の内容を、AOMEIの製品を使っている会社のIT担当者が確かめることに絞って整理します。
何が起きたのか
報告によると、AOMEI Backupper(バックアップ・ディスクの複製・復旧のソフト)とAnyViewer(遠隔操作のソフト)は、更新のお知らせや広告の表示のために、AOMEIのサーバーにある2つの設定ファイルを定期的に取りに行きます。
- down_html.ini:更新の版、更新ファイルのMD5、更新ファイルを取りに行くURLを書いたファイル
- Notifycfg.ini:通知の表示内容と、PC側で実行するコマンドを指示するファイル
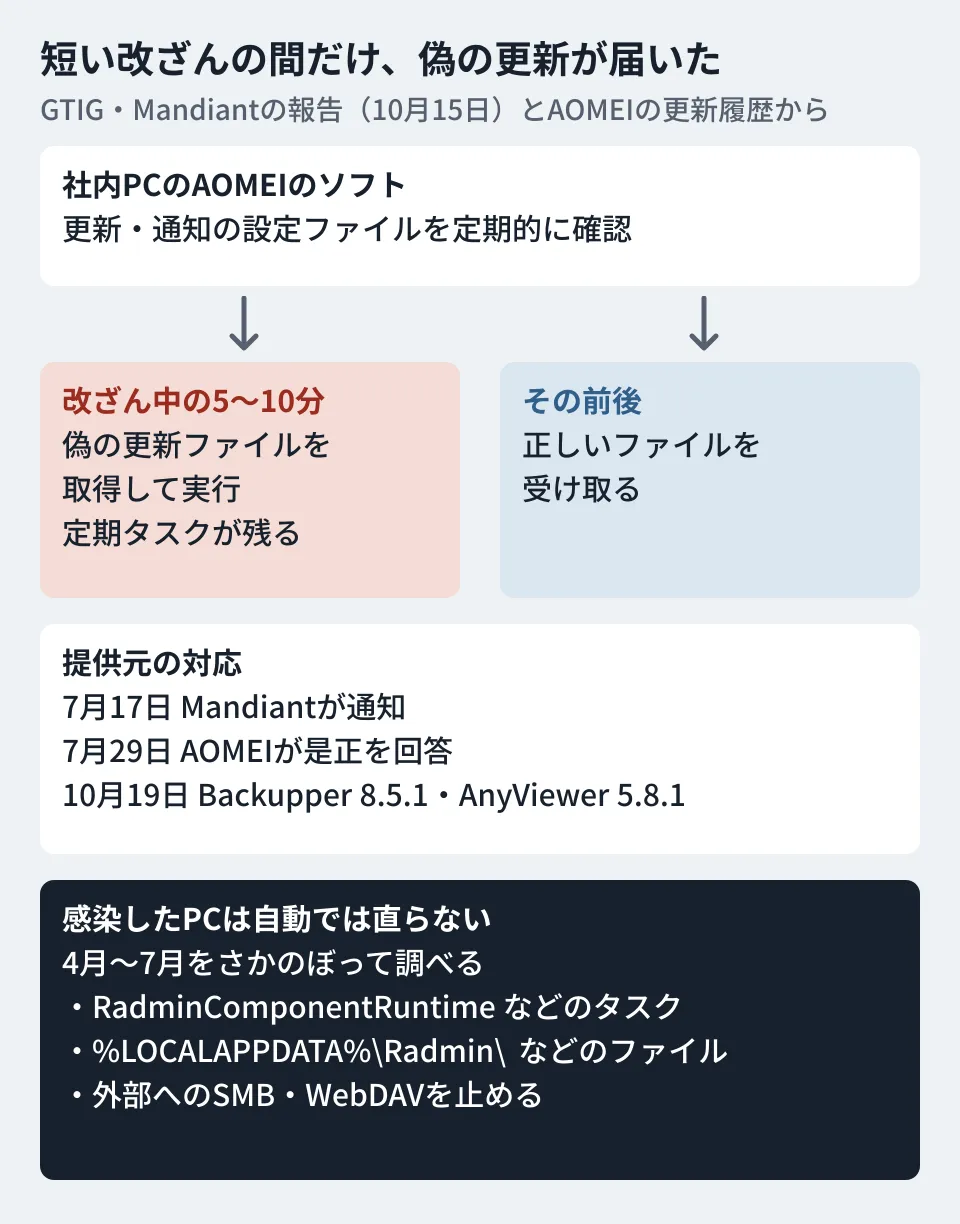
攻撃者(GTIGは「UNC7017」と呼んでいます)は、このサーバー上の2つのファイルを短い時間だけ書き換えました。その間に更新を確認したPCは、攻撃者のサーバーから偽の更新ファイルを取得し、通知の仕組みを通じてそれを実行しました。前後の時間に確認したPCは、正しいファイルを受け取っています。
報告が直接確かめた改ざんの時間は次の3回です(時刻は協定世界時)。
- 5月28日:10分間(05:40〜05:50)
- 7月16日:6分間(08:33〜08:39)
- 7月20日:5分間(10:35〜10:40)
報告は、関連するマルウェアが4月下旬から見つかっていることと、確認できなかった改ざんがほかにもあった可能性が高いことも書いています。被害を受けた組織として、ITサービス、通信、高等教育などの分野、オーストラリア、ブラジル、インド、米国などの国が挙がっています。日本は挙がっていませんが、報告は「更新を確認した時刻しだいで誰でも対象になった」とし、把握した範囲より広い可能性が高いとしています。
提供元が直しても、PCは直らない
Mandiantは7月17日にAOMEIへ通知し、AOMEIは7月29日に「是正の措置を取った」と回答したと報告にあります。最初にこの攻撃を見つけたManageEngineの脅威分析チーム(METAL、Zoho傘下)も分析記事を出しており、自社は6月7日にAOMEIへ通知したこと、被害を観測したのはAOMEI Backupperの8.3.0以降の版だったことを書いています。ここで大事なのは、報告の次の指摘です。
Crucially, server-side remediation does not clean endpoints that downloaded malicious updates during earlier tampering windows.
改ざんの時間に偽の更新を受け取ったPCには、定期的に動く「タスク」が登録されています。提供元のサーバーが正しい設定ファイルに戻っても、そのタスクは動き続けます。さらに報告によると、最初に実行されるプログラム(GTIGは「CROSSROAD」と呼んでいます)は、PCに残った down_html.ini を正しい内容に書き戻し、自分自身も削除します。後から調べても、きっかけが分かりにくい作りです。
報告は、AOMEIの製品を使う組織に対して、4月〜7月の期間をさかのぼってPCとネットワークを調べるよう求めています。
製品の対策版も出ている
報告の公開後、AOMEIは製品の側の対策も出しました。AOMEI Backupperの更新履歴によると、10月19日公開の8.5.1は、今回の改ざんで指摘された配布と通知の危険への対処として、次の変更を入れています。
- アプリ内からの広告の更新と、ソフトの自動更新の入口を止めた
- .ini などの遠隔の設定ファイルに、公開鍵暗号(非対称暗号)による保護を加えた
- 更新の処理で、これまでの更新用のドメイン(www2.aomeisoftware.com)を使うのをやめた
- ソフトの更新を、広告の通知の設定やダウンロード先から切り離した
- 更新ファイルの取得先をAOMEIの公式サイトだけに限った
AnyViewerも同じ10月19日に5.8.1を出し、更新履歴に「ソフトの更新と広告の更新の安全性を強化した」と書いています。
AOMEIの製品を使い続けるなら、Backupperは8.5.1以上、AnyViewerは5.8.1以上に上げます。更新履歴どおりなら、8.5.1以降はアプリ内の自動更新の入口がないため、今後の版も公式サイトから入手して上げる運用になると考えられます(編集部の推測です。編集部では入手・導入を試していません)。ただし、新しい版に上げても、すでに偽の更新を受け取ったPCは直りません。上げる前に、次の節の確認を済ませておきます。
社内のWindows PCで確かめる場所
報告に載っている確認先のうち、IT担当者がPCで確かめやすいものを抜き出します。
タスクスケジューラ
\RadminComponentRuntime(説明に「Radmin Component runtime checkable.」とあるもの)。報告によると3時間ごとに%LOCALAPPDATA%\Radmin\FamItrfc.exe --runtimechkを動かす\NitroRuntime(PowerShellで%LOCALAPPDATA%\Temp\NitroPromotion.exeを画面を出さずに起動するもの)
フォルダー
%LOCALAPPDATA%\Radmin\にBlkScrDl.dll、csvc\RuntimeComponent.dll、config.zip、metadata.datがある%LOCALAPPDATA%\Nitro Pro\にEztwain4.dll、NitroPromotion.exeがある- AOMEIのインストール先の
Tmphtml\・html\にupgrade-now.zip・upgrade-now.exeがある
報告は、FamItrfc.exe 自体は正規の署名付きのソフト(Famatech社のRadmin)で、署名があるから安全と判断しないよう注意しています。正規のプログラムに、署名のない BlkScrDl.dll を読み込ませる手口です。
確認の手間を減らすため、編集部で次のPowerShellのスクリプトを用意しました。報告に載っているタスク名とファイルの場所を見るだけで、何も変更しません。編集部はWindowsの検証環境を持っていないため、このスクリプトは実際のWindowsでは動かしていません。使う前に、社内の検証用のPCで動作を確かめてください。
# AOMEIの更新改ざん(GTIG、2026-10-15)の報告に載っているタスクとファイルの有無を表示する。何も変更しない
$tasks = Get-ScheduledTask -ErrorAction SilentlyContinue |
  Where-Object { $_.TaskName -in @('RadminComponentRuntime', 'NitroRuntime') }
if ($tasks) { $tasks | Select-Object TaskPath, TaskName, State } else { 'タスク: 該当なし' }

$paths = @(
  "$env:LOCALAPPDATA\Radmin\BlkScrDl.dll",
  "$env:LOCALAPPDATA\Radmin\csvc\RuntimeComponent.dll",
  "$env:LOCALAPPDATA\Nitro Pro\Eztwain4.dll",
  "$env:LOCALAPPDATA\Nitro Pro\NitroPromotion.exe",
  "$env:LOCALAPPDATA\Temp\NitroPromotion.exe"
)
foreach ($p in $paths) { '{0} : {1}' -f $p, (Test-Path $p) }

# AOMEIのインストール先にある更新用のファイル(報告ではProgram Files (x86)の下のTmphtml)
Get-ChildItem "${env:ProgramFiles(x86)}\AOMEI" -Recurse -Include upgrade-now.* -ErrorAction SilentlyContinue |
  Select-Object FullName, LastWriteTime
%LOCALAPPDATA% はPCを使う人ごとのフォルダーです。複数の人が使うPCでは、それぞれのアカウントで確かめるか、管理者の権限で各ユーザーのフォルダーを見ます。何か見つかった場合は、ファイルを消す前にPCをネットワークから外し、セキュリティの専門の窓口やEDRの提供元に相談します。消すと、後で何が起きたかを調べられなくなるためです。
ネットワーク側で止めること
報告は、外部への通信について次の対策を挙げています。
- 報告に載っているドメイン(
storage-data.comとそのサブドメイン)とIPアドレス(8.210.84.56、47.239.60.117、8.218.65.184)への通信を止める - 外部のIPアドレスへのSMB(TCP 445番)とWebDAVの通信を止める
- プロキシのログで、User-Agentが
Anyviewer-loader/1.0の通信や、serv.oss-cn-hongkong.aliyuncs.comへの通信がないかを見る
2つめは、7月20日の改ざんで使われた別の手口への対策です。通知の設定に1×1ピクセルの見えない窓を仕込み、file:// で始まる外部のWebDAVの場所を開かせることで、Windowsのログインの認証情報(NetNTLMv2のハッシュ)を攻撃者のサーバーへ送らせる仕組みでした。外部へのSMB・WebDAVを止めておけば、この種の手口全般を防ぐ助けになります。
「更新を確認する仕組み」そのものを見直す
今回の件は、ソフトのソースコードやビルドの仕組みではなく、更新と広告の配信の仕組みが狙われた例です。報告は、ソフトの提供元に向けて、ダウンロードしたファイルの電子署名を確かめること、設定ファイル自体にも署名を付けること、更新の取得先を自社のドメインに固定すること、通知や広告の窓で file:// を開かせないこと、更新と広告の仕組みを分けることを求めています。
使う側の会社にできるのは、次のような整理です。ここからは編集部の提案です。
- PCに入っている常駐ソフトの一覧を持つ:バックアップ、遠隔操作、PDF、圧縮などのソフトは、自動で更新を確認するものがある。何が入っていて、誰が入れたのかを把握する
- 業務で使わないソフトは外す:試用で入れたまま残っている遠隔操作ソフトなどは、それだけで更新の経路が1つ増える
- EDRの警告を「今の配布元」で判断しない:報告によると、提供元のURLを後から開いても正しいファイルしか返らないため、誤検知と判断されやすい。PCに残ったファイルと、警告が出た時刻のプロキシのログを見る
ソフトの更新の経路が狙われる攻撃の全体像は2026年サプライチェーン攻撃まとめで、PCの信頼する証明書を確かめる手順はeMudhraの中間CA 開発機の信頼ストアの確認で扱っています。
確認した範囲
2026年10月25日に、Google Cloudのブログ(Google Threat Intelligence Group・Mandiant)「Investigating Ephemeral Supply Chain Tampering」(2026年10月15日付。10月27日時点のページ上の表示は10月16日)を確認しました(資料調査)。10月27日に、同じブログを確認し直し、ManageEngine Threat Analysis Lab(METAL)の分析記事(10月16日)、AOMEI BackupperとAnyViewerの公式の更新履歴を確認しました。AOMEIが7月29日に送った回答の原文と、8.5.1・5.8.1の入手・導入と動作は確認していません。記事中のPowerShellのスクリプトは報告の確認先をもとに編集部が作成したもので、Windowsでの動作は確かめていません。報告にあるYARAのルールとハッシュ値は、この記事には載せていません。
社内のPCに入っているソフトの棚卸しや、更新・バックアップの運用の見直しは、IT・Google Workspace 無料相談からお問い合わせください。
参考資料
- Investigating Ephemeral Supply Chain Tampering(Google Cloud Blog、Google Threat Intelligence Group・Mandiant、2026-10-15)
- AOMEI Backupper supply-chain compromise: Investigation and analysis(ManageEngine Threat Analysis Lab、2026-10-16)
- AOMEI Backupper の更新履歴(AOMEI、8.5.1は2026-10-19)
- AnyViewer Upgrade History(AOMEI、5.8.1は2026-10-19)