メールを自社のサーバーで運用していて、担当者が少なく、更新が後回しになっている。そのサーバーが Zimbra Collaboration(ZCS)なら、10.1.20 より前の版かどうかを、まず確かめてください。
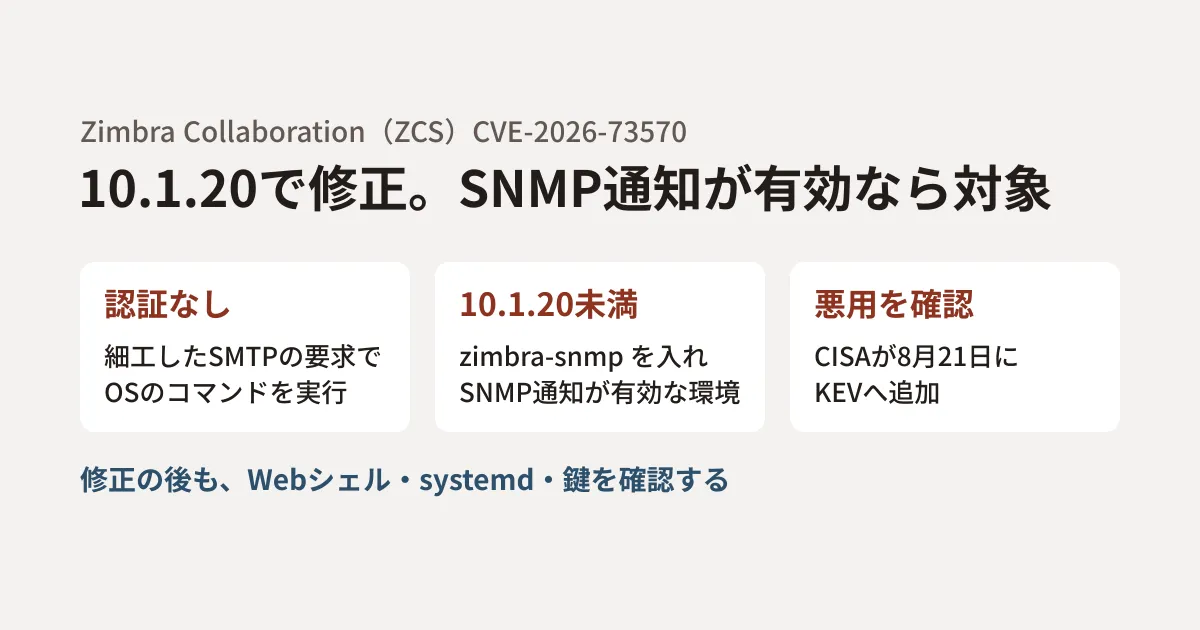
CVE-2026-73570 は、ZCS の SNMP 通知の処理にある OS コマンドインジェクションの脆弱性です。CVE の記録によると、任意で入れる zimbra-snmp のパッケージが入っていて、SNMP 通知が有効な場合に、認証のない攻撃者が細工した SMTP の要求を送るだけで、Zimbra の利用者の権限で任意のコマンドを実行できます。米国の CISA は、2026年8月21日に悪用が確認された脆弱性の一覧(KEV)に加えています。
Microsoft は2026年9月30日、この脆弱性の悪用を追った調査を公表しました。修正版が出た後、CVE の公開の前から探りが入り、侵入後には Web シェルの設置、root の取得、メールのバックアップの持ち出しの試みまで進んだ例があったとしています。この記事では、調査、CVE の記録、Zimbra の告知をもとに、該当するかの確かめ方と、修正の後に調べることを整理します。
該当するか:版とSNMPの2点
CVE の記録の対象は「Zimbra Collaboration の 10.1.20 より前」です。深刻度(CVSS 3.1、記録を作った MITRE の評価で、NVD も同じ値を載せています)は 8.9 です。攻撃の条件が厳しめ(AC:H)と評価されていますが、認証も利用者の操作も要りません。
確かめるのは次の2点です。
- 版: 10.1.20 以降か。Zimbra のリリースノートとセキュリティアドバイザリの一覧で、10.1.20(2026年7月20日公開)にこの脆弱性の修正が入っていることが確かめられます
- SNMP:
zimbra-snmpのパッケージが入っているか、SNMP 通知が有効か。ポーランドの CERT Polska の告知は、SNMP トラップをsnmp_notifyの設定で有効にしていて、swatchdog(既定で動いている監視の仕組み)が動いている環境が対象だとしています
更新するなら、2026年9月24日に公開された 10.1.21(10月29日時点の最新版)をおすすめします。10.1.21 は CVE-2026-73570 とは別のセキュリティの修正を多く含みます。リリースノートには、認証のない攻撃者がパスワードの復旧コードを推測して利用者のパスワードを再設定できる問題や、OnlyOffice 連携でのリモートでのコード実行につながる問題の修正が載っています。
10.0 系を使っている場合も対象です。Zimbra のリリースの一覧では、10.0 系の最新は 10.0.18 で、一般サポートは2025年6月30日に終わっています。この脆弱性の修正は 10.1 系(10.1.20)にしか出ていないため、10.1 系への移行が必要です。
すぐに更新できない場合の一時的な対策として、調査は、zimbra-snmp のパッケージを外す、SNMP 通知を止める、SNMP と SMTP の受け付けを信頼できるホストに絞ることを挙げています。ただし、メールサーバーは SMTP をインターネットから受ける必要があるため、SMTP を絞れる環境は限られます。版を上げるのが基本です。
修正版が出た後、CVE の公開の前から探りが入っていた
調査が示した経緯は次のとおりです。
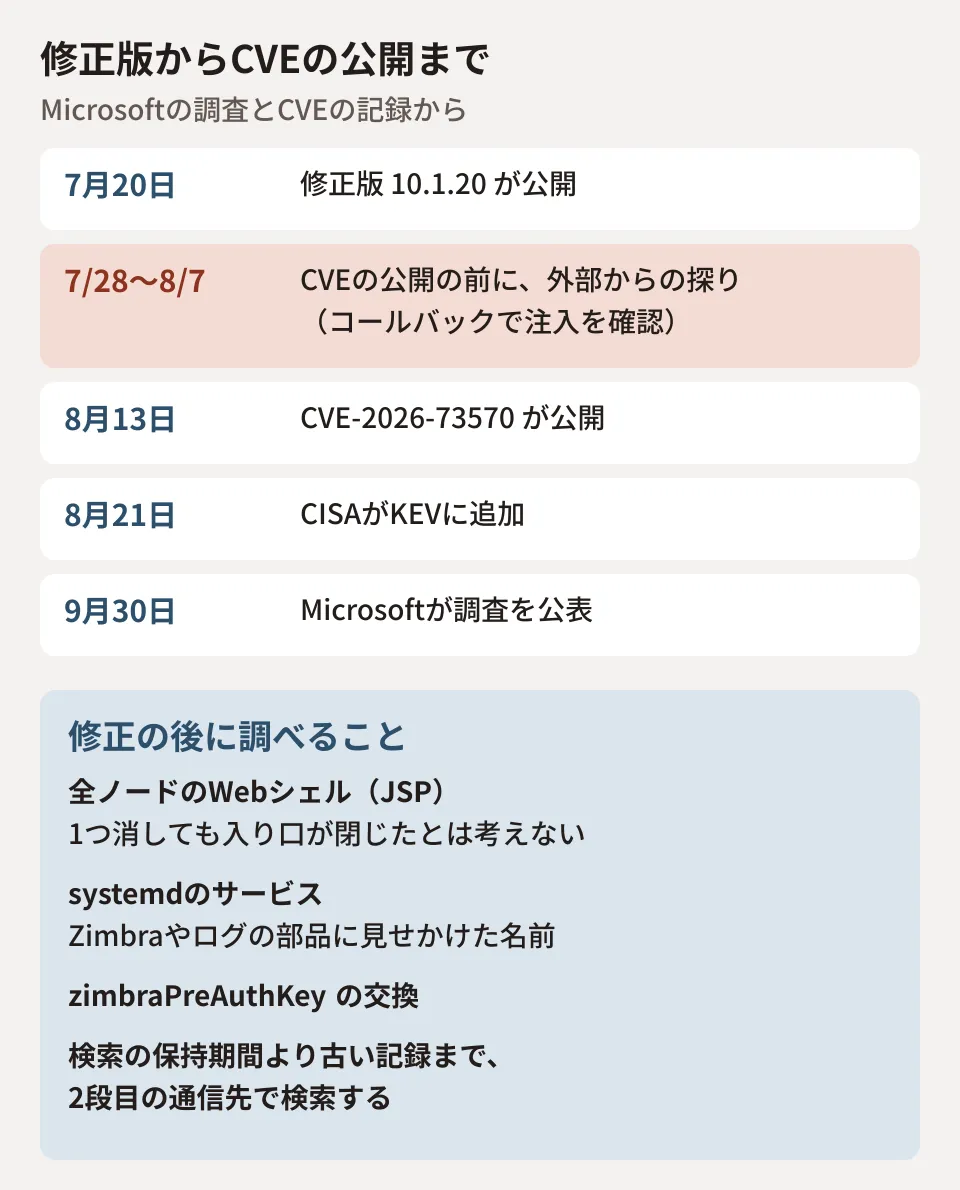
7月20日に修正版が出た後、CVE の公開(8月13日)より前の7月28日から8月7日にかけて、2つの探査の道具が、HTTP・DNS・ICMP のコールバックを使って注入の箇所を確かめていました。HTTP の要求の User-Agent は ZB73570 でした。
なお、Zimbra の公式ブログの 10.1.20 の告知には、この SNMP の脆弱性は6月26日の Zimbra のセキュリティアドバイザリで知らせていたもので、10.1.20 は恒久的な修正(permanent fix)だと書かれています。Microsoft の調査が「公表」としているのは、CVE が公開された8月13日です。6月26日のアドバイザリそのものは今回見つけられず、どの範囲に知らされたか、当時どんな回避策が示されたかは確かめられていません。
「CVE の番号が出てから更新すればよい」という運用では、この期間に間に合いません。自社で運用するメールサーバーは、ベンダーのセキュリティの告知や修正版が出た時点で取り込む前提で、保守の計画を組む必要があります。月ごとの更新の枠の決め方は、月次のパッチ適用が通らなくなった — 保守契約の書き直し4点で扱いました。
侵入された場合に何が起きたか
調査によると、侵入後の動きは次のように進みました。
- 最初の実行: zimbra のサービスアカウントの権限でコマンドを実行。JSP の Web シェルの設置、リバースシェル、ダウンロードしたものをそのままシェルで実行
- 権限の昇格: Zimbra が sudo で許可している補助の仕組みや PAM の設定を悪用して root を取得
- 居座り:
zimlog.serviceという名前の偽の systemd のサービス、cron、複数のノードへの Web シェル - 資格情報:
zmlocalconfigと LDAP の照会で、サービスの資格情報や認証の鍵を収集 - 横への移動: Zimbra の SSH の鍵と rsync で、クラスタの他のノードへ道具を配布
- 持ち出し: 最近のメールボックスのバックアップをまとめ、AzCopy で送ろうとした。ただし、送信が完了したことは証拠からは確認できていない
調査は、被害を受けた組織が複数の地域・業種にまたがり、特定の業種や地域に限られていなかったとしています。
修正の後に調べること
版を上げても、すでに入られていれば、Web シェルや偽のサービスは残ります。調査の推奨のうち、修正の後に行うものを順に並べます。
- Web シェルを全ノードで探す: 各メールボックスのノードで、Zimbra のアプリケーションとサーブレットの作業用のフォルダに、見覚えのない JSP や、最近の権限の変更がないかを見る。調査は「既知の JSP を1つ消しても、入り口が閉じたとは考えない」としている
- systemd のサービスを見直す: 所有者・有効化・日時に見覚えのない変更があるサービス、特に Zimbra や OS のログの部品に見せかけた名前のものを探す
- 鍵を交換する: すべてのドメインの
zimbraPreAuthKeyの値を交換する - 注入の痕跡を探す: 正規の
snmptrapの呼び出しの後に、シェルの記号と wget や curl の呼び出しが続き、最後が#のコメントで終わる形を探す - 古い記録までさかのぼる: 調査は、Defender XDR の高度な検索が保持する生データは30日で、最初の動きは含まれないと注意している。それより古い記録や SIEM を、調査に載った2段目の通信先で検索する
あわせて、メールサーバーへのリバースシェルの警告は優先度の高い事案として扱うこと、名前の付いたマルウェアの検知だけに頼らないこと(大きな被害の一部は、マルウェアではなく対話型のシェルで行われた)も挙げています。修正の後の確認の進め方は、BeyondTrust Remote Supportのゼロデイ 修正の後に確かめることでも同じ考え方で整理しています。
自社で運用を続けるかの判断
今回の事例は、自社で運用するメールサーバーに、修正の取り込み、侵入後の調査、鍵の交換まで含めた保守の体制が要ることを示しています。体制を持ち続けるか、クラウドのメールに移すかは、各社の要件で決まります。移す場合の論点は、Google Workspaceへの移行が「過去のメール」で止まる会社へで整理しました。まずは今回の脆弱性の確認と更新を済ませたうえで、次の更新の周期までに検討するのが現実的です。
確認した範囲
2026年10月29日に、CVE Program の CVE-2026-73570 の記録(GitHub の
CVEProject/cvelistV5、2026年8月24日更新)、NVD、CISA の KEV のデータ(JSON)、Zimbra のリリースノート(10.1.20・10.1.21)とセキュリティアドバイザリの一覧、Zimbra の公式ブログの 10.1.20 の告知、CERT Polska の告知を確認しました(資料調査)。侵入後の動きと推奨は、Microsoft Security Blog の調査「Unauthenticated command injection on internet-facing mail servers: tracking CVE-2026-73570」(2026年9月30日)によります。Zimbra の環境での確認や、痕跡の検索は行っていません。
自社で運用するメールサーバーの点検や、Google Workspace への移行の相談は、IT・Google Workspace 無料相談からお問い合わせください。
参考資料
- Unauthenticated command injection on internet-facing mail servers: tracking CVE-2026-73570(Microsoft Security Blog、2026-09-30)
- CVE-2026-73570(CVE Program の記録、cvelistV5)
- CVE-2026-73570(NVD)
- Known Exploited Vulnerabilities Catalog(CISA)
- Zimbra Security Advisories(Zimbra)
- Zimbra Releases/10.1.20(Zimbra のリリースノート)
- Zimbra Releases/10.1.21(Zimbra のリリースノート)
- Patch Release Update: Zimbra 10.1.20(Zimbra のブログ、2026-07-20)
- CERT Polska の告知 145/2026(ポーランド語)