リモートで働くエンジニアを採用する、あるいは業務委託で外部の開発者に社内のリポジトリを開く。書類選考とオンラインの面接で人柄も技術も申し分なく、すぐに仕事を任せた。その応募者が、AIで経歴と受け答えを整えた別人だったら、という話です。
Microsoftの脅威インテリジェンスは2026年10月29日、北朝鮮の攻撃者がAIをどう使っているかの調査を公表しました。偽の身元でリモートの仕事に就く手口のほか、採用担当を装って開発者に近づく手口、非公開のリポジトリに不正なコードを仕込む仕組みが含まれています。この記事では調査の中身と、開発者を採用する、または外部の開発者に権限を渡す側が確かめることを整理します。
AIで何が速くなったのか
調査によると、北朝鮮の攻撃者は、既存の手口を速く、大規模にするためにAIを使っています。調査が挙げる例は次のとおりです。
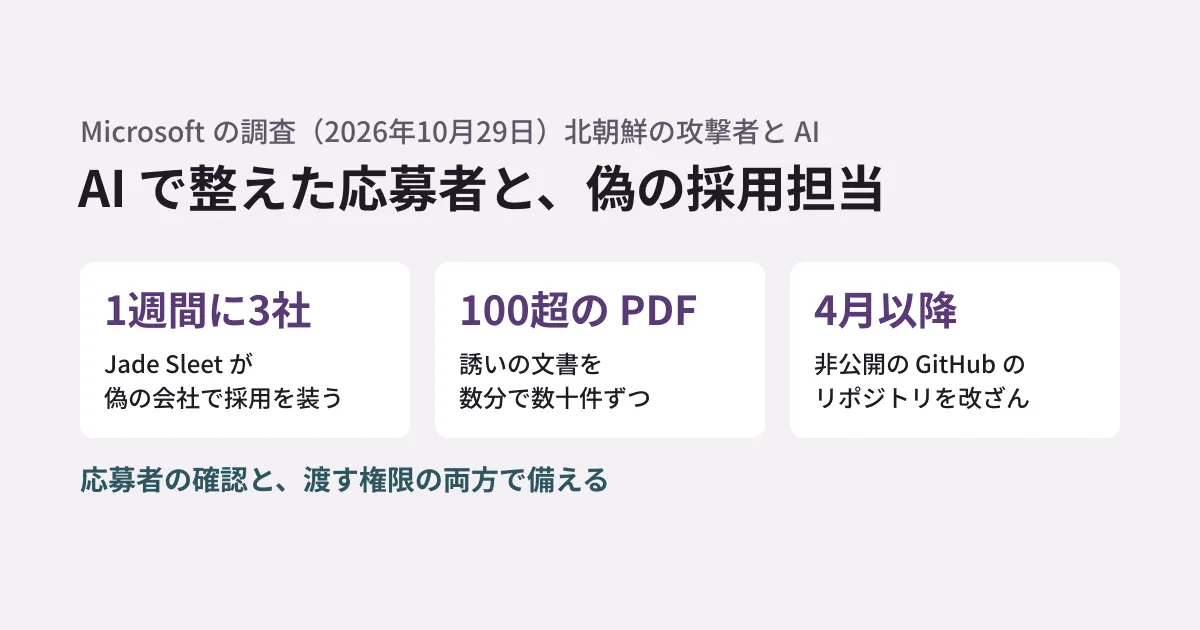
- Jade Sleet: 1週間のうちに、3つの偽の会社を通じて採用を装った攻撃を始めた
- Onyx Sleet: 相手に合わせた誘いの文書を数分で数十件作った。2026年8月と9月に作られた100を超えるPDFを確認し、作成の記録から、数分のうちに数十件ずつ続けて作られていた
- Coral Sleet: 非公開のソースコードのリポジトリに不正なコードを仕込む仕組みを短期間で作った。2026年4月以降、非公開のGitHubのリポジトリを改ざんする手順を、既存のマルウェアの流れに組み込んでいる
- Diamond Sleet: 偽の人物像(ペルソナ)や偽の会社を作る作業にAIを使った
- Onyx Sleet、Pearl Sleet: 10月下旬以降、AIのエージェントで侵入テストを自動化するオープンソースの仕組み(ARTEX)を使っている
調査は、主な攻撃者のAIの利用を4つの段階に分けています。最も進んだ「業務に定着(operationalized)」の段階にあるのがJade Sleet、Coral Sleet、Jasper Sleetで、いずれも人をだます手口を土台にした、アカウントや身元にまつわる攻撃を多く含むとしています。一方で、AIを使った攻撃は今も人が指示しており、完全に自律してはいないとも評価しています。
応募者として入り込む、採用担当として近づく
調査が取り上げる「仕事」にまつわる手口は、2つの向きがあります。
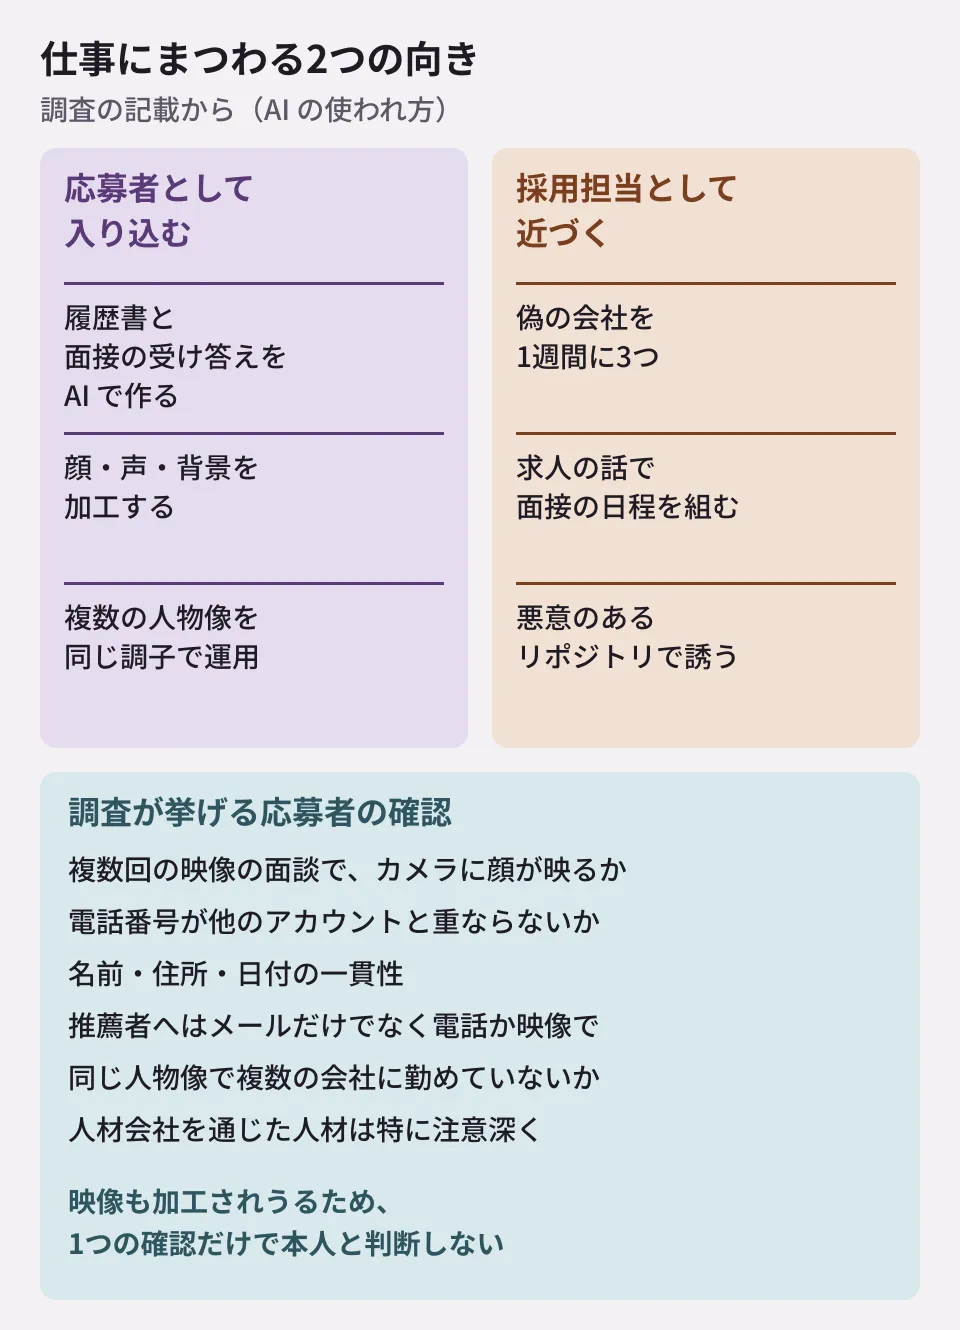
1つは、応募者として入り込む手口です。Jasper Sleetは、偽の身元で正規のリモートの仕事に就いています。調査によると、生成AIやAIのエージェントで履歴書を作る流れを使ったとみられ、この1年で人物像の準備の速さ、規模、求人との合い方が上がりました。仕事にまつわる活動を支える、くり返し使える道具にも投資しているとしています。複数の偽の労働者の人物像を、AIの道具で同じ調子に保ちながら運用しているともしています。
もう1つは、採用担当として近づく手口です。調査によると、2026年6月8日から12日、Jade SleetはAIを使ったブロックチェーンの分析の会社を装い、ソフトウェアエンジニアの求人の話で接触して面接の日程を組みました。同じ短い期間に、似た基盤を使う別の偽の会社2つでも同じことをしていました。Sapphire Sleet、Jade Sleet、Coral Sleetは採用や面接を装って利用者や組織を狙い、悪意のあるリポジトリを誘いに使うこともあると調査は書いています。
どちらの手口でも、AIは次の作業に使われています(調査の一覧から抜粋)。
- 相手に合わせた採用担当・投資の誘いの文章
- 履歴書、経歴、自然な面接の受け答え
- コーディングの課題や、仕事の作業の手助け、複数の人物像の管理
- 翻訳と言葉の調子の調整
- プロフィールの写真、映像、声、背景の加工
調査が挙げる応募者の確認
調査は、対策の1つとして「採用候補者の確認(Vetting potential employees)」を挙げています。中身は次のとおりです。
- 人材会社を通じた人材は特に注意深く見る: 北朝鮮の労働者が入り込む最も簡単な経路だとしています
- SNSや職業上のアカウントを見比べる: 他の人のアカウントとよく似ていないか。連絡先の電話番号が、他のアカウントでも使われていないか
- 履歴書と経歴の調査の一貫性を見る: 名前、住所、日付が合っているか。推薦者へは、メールだけでなく電話や映像の会議で連絡する
- 同じ人物像で複数の会社に勤めていないか調べる
- 複数回の映像の会議で、カメラに顔が映ることを確かめる: カメラやマイクの不調を理由に参加できない場合は、警戒すべき兆候としています
- デジタルの足跡があるかを確かめる: インターネット電話(VoIP)ではない実在の電話番号、住所、SNSのアカウント
調査は、映像や声の加工にAIが使われうることも書いています。カメラに顔が映ることだけで本人と言い切れるわけではないため、5は他の確認と組み合わせて使う前提で読むのが妥当です。
外部の開発者に渡す権限を見直す
ここからは編集部の整理です。採用や業務委託の確認をすり抜けられた場合に備えて、渡す権限の側でも被害を小さくできます。調査が非公開のリポジトリの改ざんを取り上げていることを踏まえ、開発を外部に開いている会社が見直す点を並べます。
- リポジトリの権限を、担当の範囲に絞る: GitHubの組織の全リポジトリではなく、担当するリポジトリだけに、必要な権限(読み取りか書き込みか)で招く
- 既定のブランチへの直接の変更を止める: レビューを経ないと既定のブランチに入らない設定にしておけば、仕込まれた変更に気づく機会が増える
- 契約の終わりに権限を外す: 業務委託の終了、退職の日に、リポジトリ、クラウド、チャットの権限を外す手順を決めておく。誰がいつまで何にアクセスできるかの一覧を持つ
- 秘密の情報を開発者の手元に置かない: 本番のクラウドの鍵やAPIのトークンを、リポジトリや個人の端末に置かない運用にしておく
外部の開発者の側が、採用を装った誘いで悪意のあるリポジトリを動かしてしまう手口は、「いい求人」に偽装したマルウェアで扱いました。外部に開発を任せるとき、コードの置き場所を契約で決めておく考え方はコードの置き場所を契約に書いていますかにまとめています。ARTEXが使われた別の事案はConnectWiseの連携アプリ悪用で取り上げました。
確認した範囲
2026年10月30日に、Microsoft Security Blogの調査「Tracking AI adoption in North Korean threat actor tradecraft」(2026年10月29日)を確認しました(資料調査)。2026年11月6日に原文を開き直し、本文の数字と日付が変わっていないこと、ページに更新の表示がないことを確かめました。調査は日本の組織への影響や件数を示しておらず、Coral Sleetが非公開のリポジトリにどうやって入り込んだかの経路も書いていません。編集部の整理の節に挙げたGitHubの設定は一般的な運用の提案で、GitHubの最新のドキュメント(docs.github.com)で設定の名前と提供のプランは確かめていません。
外部の開発者に渡す権限の設計や、リポジトリとクラウドの権限の棚卸しは、開発・AI・自動化のご相談からお問い合わせください。