Microsoft 365のバックアップや監視のために、外部のサービスの連携アプリへ、組織のメールやファイルを読む権限を与えている。そのアプリ自体が乗っ取られたら、利用者のパスワードや多要素認証を破られなくても、アプリに与えた権限のまま組織の中に入られてしまいます。
ConnectWiseは2026年10月16日、クラウドバックアップ(Cloud Backup、旧SkyKick)の環境への不正なアクセスを告知し、その後、連携アプリの識別情報が不正に使われたとして、調査と確認の手順を追加してきました。Microsoftも10月21日(米国時間)、乗っ取られた連携アプリで、顧客のMicrosoft 365の環境に攻撃者が認証し、追加の操作をしていたと報告しています。ConnectWiseの連携アプリを使っている会社だけでなく、権限の強い連携アプリを入れているすべての組織にとって、確かめ方の手本になる内容です。
この記事では、ConnectWiseの告知とMicrosoftの報告をもとに、何が起きたかと、管理者が確かめる記録の順番を整理します。
何が起きたか
Microsoftの報告によると、中国の国家と連携するとみられる攻撃者Storm-0940が、このConnectWiseのサプライチェーンの侵害に関わっていたとMicrosoftは評価しています。Storm-0940は、AIのエージェントで侵入テストを自動化するオープンソースの仕組み(ARTEX)を使い、偵察、パスワードの総当たり(パスワードスプレー)、連携アプリの悪用を機械の速さで進めていました。ConnectWiseも10月21日の更新で、Microsoftから共有された情報も踏まえ、中国の国家と連携するグループが公開されたAIエージェントの仕組みを使って攻撃したとみられると説明しています。
経緯は次のとおりです。
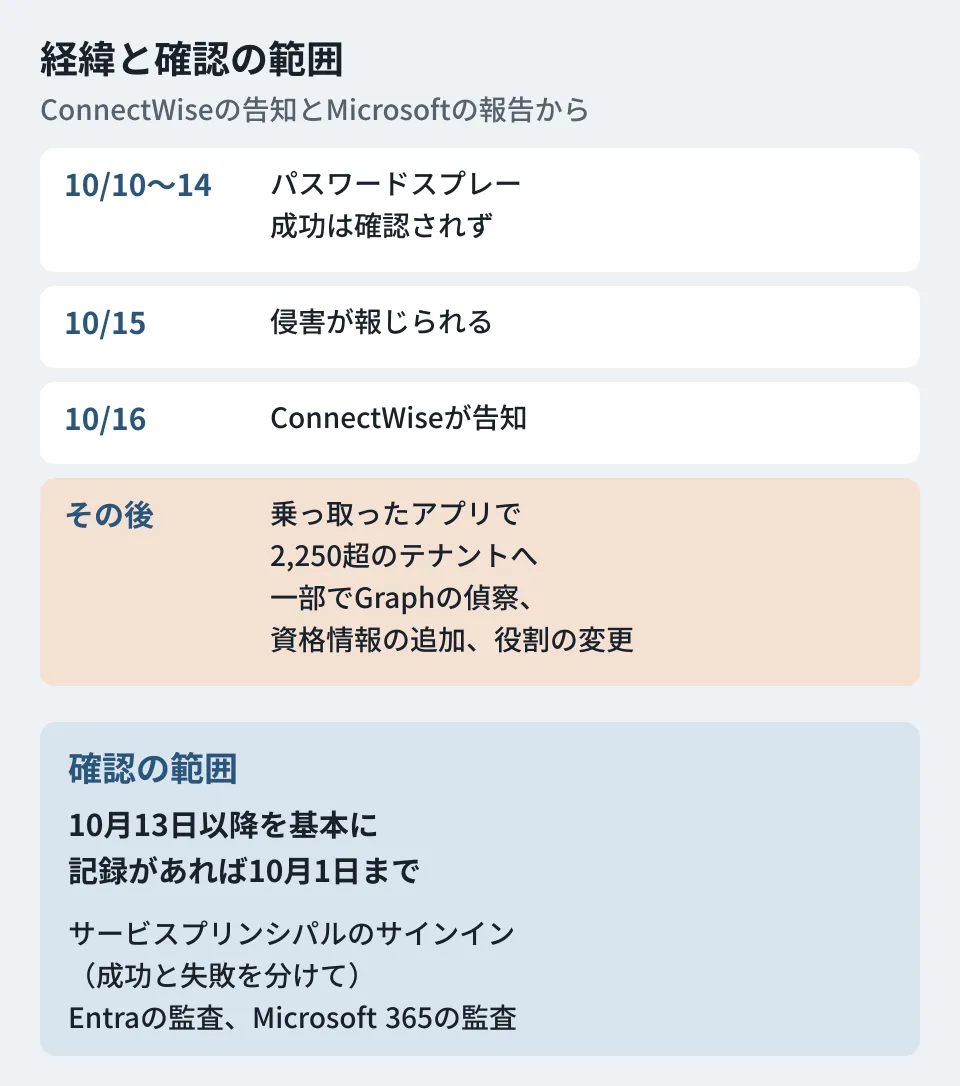
- 10月10日〜14日: Microsoftの報告によると、Storm-0940の基盤から、8つの組織の327のアカウントを狙ったパスワードスプレー。失敗したサインインは15万1,000件を超えたが、成功した認証やトークンの発行は確認されなかった
- 10月14日: ConnectWiseが問題を見つけ、社内外での調査と対応を始めた(ConnectWiseの告知のFAQ)
- 10月15日: Microsoftの報告によると、クラウドバックアップのアプリの侵害が公に報じられ始める。報じられた侵害の痕跡は、上のパスワードスプレーと同じIPアドレスの範囲だった
- 10月16日: ConnectWiseが最初の告知を公開した(17時47分 UTC)
- 10月17日: ConnectWiseが、影響を受けた7つのアプリの識別情報を無効にし、連携に使う証明書を失効させてクラウドバックアップのサービスを止めた(7時00分 UTC)。連携するSaaS SecurityとCloud Managementも念のため止めた
- その後: Microsoftの報告によると、攻撃者は乗っ取ったConnectWiseのアプリの識別情報で、2,250を超えるテナントへのサインインを試みた。一部の環境では、Microsoft Graphでの偵察、アプリの資格情報の変更、特権の役割の変更まで進んでいた
- 10月28日: ConnectWiseが、新しいアプリ「ConnectWise Cloud Backup for M365」による段階的な復旧を始めた。まずMicrosoft 365のバックアップと復元から戻している
Microsoftの報告は、アプリがすでに組織から信頼されていたため、利用者の対話的なサインインなしに操作できたと説明しています。Azureの環境では、アプリの権限を使って複数のKey Vaultの秘密情報を大量に読む動きも確認されています。
一方で、影響を受けたアプリがある、または攻撃者の認証が成功したことだけでは、データが読まれた・持ち出されたとは限らないと、Microsoftの報告もConnectWiseの告知も述べています。ConnectWiseは、保存しているバックアップの保管データ(アーカイブ)に侵害の兆候はないとする一方で、個々の顧客のMicrosoft 365の環境が影響を受けたかどうかは、自社からは判断できないとしています。Microsoftは、今回の活動はMicrosoftの製品やサービスの脆弱性によるものではないとしています。
権限の強い連携アプリが狙われる理由
ここは編集部の整理です。バックアップや監視のサービスは、その役割上、組織のメールやファイル、利用者の情報を読む権限を求めることがあります。Microsoftの報告は、攻撃者が乗っ取ったアプリの識別情報で認証し、利用者の対話的なサインインなしに操作できたと説明しています。利用者のサインインに求めている多要素認証は、この経路では求められませんでした。Microsoft Learnによると、ワークロードID(アプリの識別情報)向けの条件付きアクセスも、自組織に登録した単一テナントのアプリが対象で、外部のSaaSのマルチテナントのアプリは対象外です。
Microsoftの報告がもう1つ注意しているのは、攻撃者がアプリの資格情報を追加するなどの変更をした場合、それが別の識別情報やサービスを通じた裏口として残り、元のアプリが修正された後も使える可能性がある点です。ConnectWiseも、アプリを無効にしても、それより前にテナントの中で行われた変更は元に戻らず、すでに発行されたアクセストークンは期限が切れるまで使える場合があると説明しています。元のアプリを止めるだけでは足りない理由がここにあります。
確かめる記録と順番
ConnectWiseの調査の手引き(10月18日の更新に掲載)とMicrosoftの報告が挙げる対策を、作業の順番が分かるように並べます。
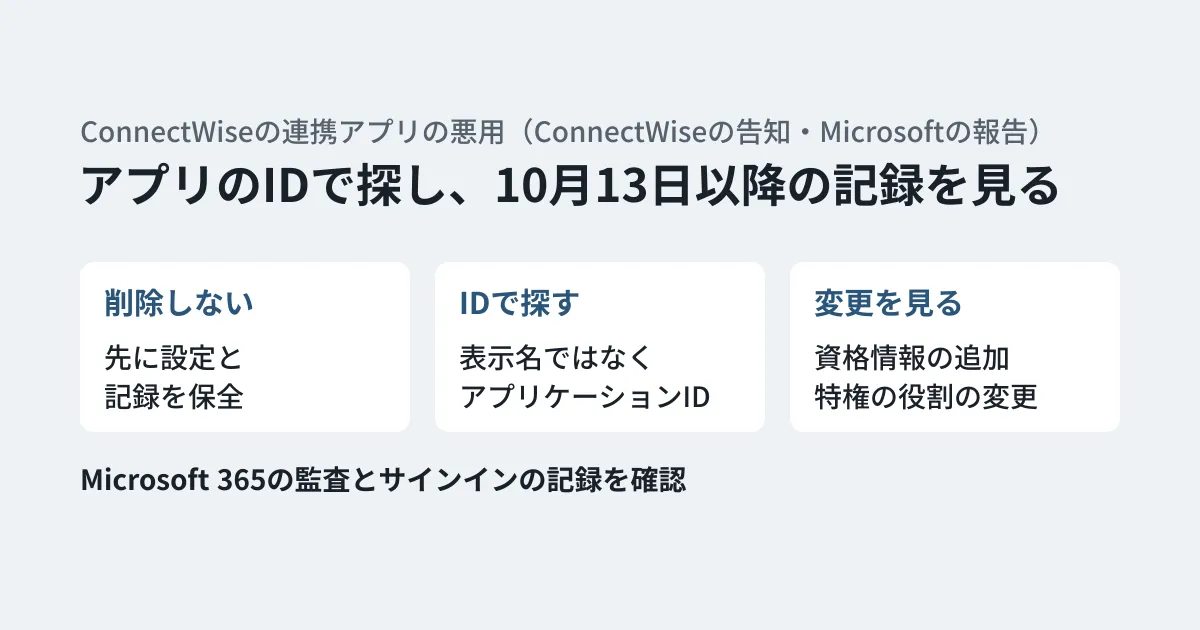
- 無効にしたアプリは戻さず、削除もしない: ConnectWiseが10月17日に無効にしたアプリは、ConnectWiseの指示がない限り再び有効にしない。10月28日からの復旧は、テナントごとに新しいアプリ「ConnectWise Cloud Backup for M365」を承認し直す手順です。最初の対応としてエンタープライズアプリケーションを削除せず、取り返しのつかない変更の前に、設定と証拠を保全する
- アプリのIDで探す: 表示名ではなく、下の表のアプリケーションIDで探す。今は使っていないものも含め、アプリが入っている、または過去に承認したことのあるすべてのテナントを確認し、テナントごとのサービスプリンシパルのオブジェクトIDを控える。古い環境では表示名がSkyKick Cloud Managerのままの場合がある
- 記録をすぐ保全する: Microsoft Entraのサインインと監査の記録、Microsoft Purviewの監査の記録、SIEMのデータを保全する。Entraのサインインと監査の記録の標準の保管期間は、Microsoft Entra ID Freeで7日、P1・P2で30日です。後から上位のライセンスにしても、消えた記録は戻りません。ただし、書き出しを待って封じ込めを遅らせない
- 期間を決めて見る: ConnectWiseの手引きは10月13日から現在まで、Microsoftの報告は少なくとも10月15日以降の確認を求めています。早いほうの10月13日から見始め、記録があれば10月1日までさかのぼる。失敗した認証や量の異常も見る
- サービスプリンシパルのサインインを見る: 既定の「ユーザーのサインイン」のタブではなく、「サービスプリンシパルのサインイン」で各アプリケーションIDを絞り込み、成功と失敗を分けて確認する。公表されたIPアドレスに絞らず、ベンダーの通常の基盤以外からのものを調べる
- Entraの監査の記録を見る: アプリやサービスプリンシパルへの資格情報の追加、新しいアプリ・サービスプリンシパル・所有者、アプリの役割の割り当てと同意の付与、特権の役割の割り当て、利用者・グループ・認証方法・条件付きアクセスの変更
- Microsoft 365の監査の記録を見る: 普段と違う場所からのディレクトリや権限の一覧の取得、メールやファイルへの普段と違うアクセス、ダウンロード、転送、受信トレイや配送のルール、メールボックスの委任
- 確認できた不正だけを取り除く: 証拠を保全したうえで、権限のある担当者が、不正と確認できた資格情報・同意・所有者・役割の割り当て・識別情報を取り除く。正規の資格情報を新しく発行しても、攻撃者が追加した資格情報・役割・同意は消えない
新しいアプリで承認し直しても、テナントごとの調査の代わりにはならないと、ConnectWiseは10月28日の更新で念を押しています。承認し直した後は、新しいバックアップ(スナップショット)が実際に完了したかも確かめるよう求めています。
ConnectWiseが10月17日に無効にした7つのアプリは次のとおりです(表示名はConnectWiseの告知のとおり)。
| アプリ | アプリケーションID |
|---|---|
| ConnectWise Cloud Backup | 506e08f9-6e9a-4da4-942b-a099a03644ae |
| ConnectWise Cloud Management | 2399d300-6fca-4e6a-a686-399fefe75b83 |
| Cloud Management - MS Teams | 24205314-2b89-4e07-a2a4-579e898a5640 |
| Cloud Management - Exchange Online | b78f6a77-d4e5-46fb-87e5-d1648bd02519 |
| Cloud Management - MS Graph | 0de14c77-b9b0-4137-9360-34878a929827 |
| Cloud Management - Partner Center | 412dcf96-176d-4b3a-a1b0-4981ad66971e |
| Cloud Management - SharePoint Online | b2b55f5b-7758-4719-8d8f-88ae172e6bdb |
ConnectWiseの告知のFAQは、これとは別のConnectWiseのアプリ(c921256f-04a7-44e8-9b2a-69c33929ba19)についても、直接の脅威は確認していないものの、ConnectWiseが安全と案内するまで無効にしておくよう勧めています。調べる際のIPアドレスとして、FAQは144.172.64[.]99、144.172.64[.]60、144.172.64[.]128を挙げています。Microsoftの報告も、Microsoft Defender XDRの利用者向けに、アプリのIDで影響を確かめる検索の例を載せています。
この事案の外で、見直しておくこと
ここからは編集部の整理です。今回の事案に限らず、権限の強い連携アプリを入れている組織は、次の点を平時に確かめておくと、同じような事案が起きたときに速く動けます。
- 一覧: 組織全体の権限(メール・ファイル・ディレクトリの読み書きなど)を持つ連携アプリの一覧と、アプリケーションID、契約している部署と担当者
- 権限の大きさ: そのサービスの用途に対して、権限が大きすぎないか。Microsoftの報告も、マルチテナントのアプリの権限と同意を最小限にするよう求めている
- 見張り: アプリへの資格情報の追加や、特権の役割の割り当てを通知する設定があるか
- 記録の保管: サービスプリンシパルのサインインや監査の記録を、少なくとも数週間さかのぼれる期間保管しているか。Entraの標準の保管期間(Freeで7日、P1・P2で30日)より長く残すには、SIEMなどへの書き出しを平時に設定しておく必要がある
- 止めたときの影響: バックアップの連携を止めた間、復元の作業にどんな影響が出るか
最後の点はMicrosoftの報告も挙げており、今回もバックアップのアプリの連携を止めた間、ConnectWiseのバックアップと復元の作業そのものが止まりました。止めている間の代わりの手段を決めておく必要があります。バックアップが「取れている」ことと「戻せる」ことの違いは、「バックアップは成功しています」は、戻せる意味ではないで扱いました。連携アプリに求める権限を必要な分だけに絞る考え方は、連携アプリの権限要求、全部飲むか諦めるかの二択から外すで整理しています。
Google Workspaceを使っている組織でも、外部のアプリに与えた権限を同じ観点で見直すことができます。Workspace側の連携アプリの管理の場所は、ClaudeのGmail・Drive連携、送信と共有の承認で触れています。
確認した範囲
2026年10月28日に、Microsoft Security Blogの報告「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」(2026年10月21日)を確認しました(資料調査)。2026年10月29日に、ConnectWise Trust Centerの告知「Cloud Backup (formerly known as SkyKick) Service Interruption」(10月16日公開、10月28日16時00分 UTC更新)と、Microsoft Learnの記録の保管期間・ワークロードID向けの条件付きアクセスのページを確認しました。10月29日にはMicrosoftのブログを開き直せなかったため、Storm-0940、ARTEX、パスワードスプレーの件数、2,250を超えるテナント、Key Vaultの記述は、10月28日に確認したMicrosoftの報告の記載によります。Microsoftの報告が「プロファイルに載っている4つのアプリケーションID」としているものと、上の7つの対応は確認できていません。Microsoft 365の管理画面の操作や、検索の実行は行っていません。
連携アプリの権限の棚卸しや、管理者の権限設計の見直しは、IT・Google Workspace 無料相談からお問い合わせください。
参考資料
- Cloud Backup (formerly known as SkyKick) Service Interruption(ConnectWise Trust Center、2026-10-16公開、2026-10-28更新)
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise(Microsoft Security Blog、2026-10-21)
- Microsoft Entra data retention(Microsoft Learn)
- Microsoft Entra Conditional Access for workload identities(Microsoft Learn)