AIのコーディングエージェントに読ませるスキルや指示を、社外のリポジトリから取り込む使い方があります。取り込んだ時点では中身を確かめていても、元のリポジトリは更新され続けます。更新に気づかなければ古いまま、気づかずに最新を取り込めば確かめていない中身がエージェントに渡ります。
Microsoftが公開しているAPM(Agent Package Manager)は、こうした取り込みを apm.yml という定義ファイルで管理する道具です。2026年11月2日、GitHubのドキュメントのリポジトリ(github/docs)に、DependabotがAPMの依存関係を更新できるという原稿が入り、翌11月3日にGitHub Changelogで告知されました。告知では、github.com のすべてのプランで一般提供(generally available)とされています。本記事では、ドキュメントとAPMのリポジトリの文書をもとに、何が自動で更新され、何が対象外かを整理します(2026年11月7日に原稿を確認し、11月11日に公開中のページと告知で照合)。
APMで何を管理しているか
APMのREADMEは、自らを「AIエージェントのための依存関係の管理ツール」と説明しています。package.json や requirements.txt のように、エージェント向けの指示・スキル・プロンプト・プラグイン・MCPサーバーを apm.yml に宣言し、apm install で各エージェント(Copilot、Claude、Cursorなど)の設定に展開します。READMEの例は次のような形です(コメントと一部の項目を省きました)。
name: your-project
version: 1.0.0
targets:
  - copilot
dependencies:
  apm:
    - anthropics/skills/skills/frontend-design
    - microsoft/apm-sample-package#v1.0.0
  mcp:
    - name: io.github.github/github-mcp-server
      transport: http
#v1.0.0 のように、# のあとにタグやコミット、ブランチを書いて版を固定します。解決した結果は apm.lock.yaml に、コミットのSHAと中身のハッシュとともに記録されます。リポジトリの CHANGELOG とリリースによると、最新の版は2026年10月22日の0.35.0です(11月11日時点)。
Dependabotが更新する動き
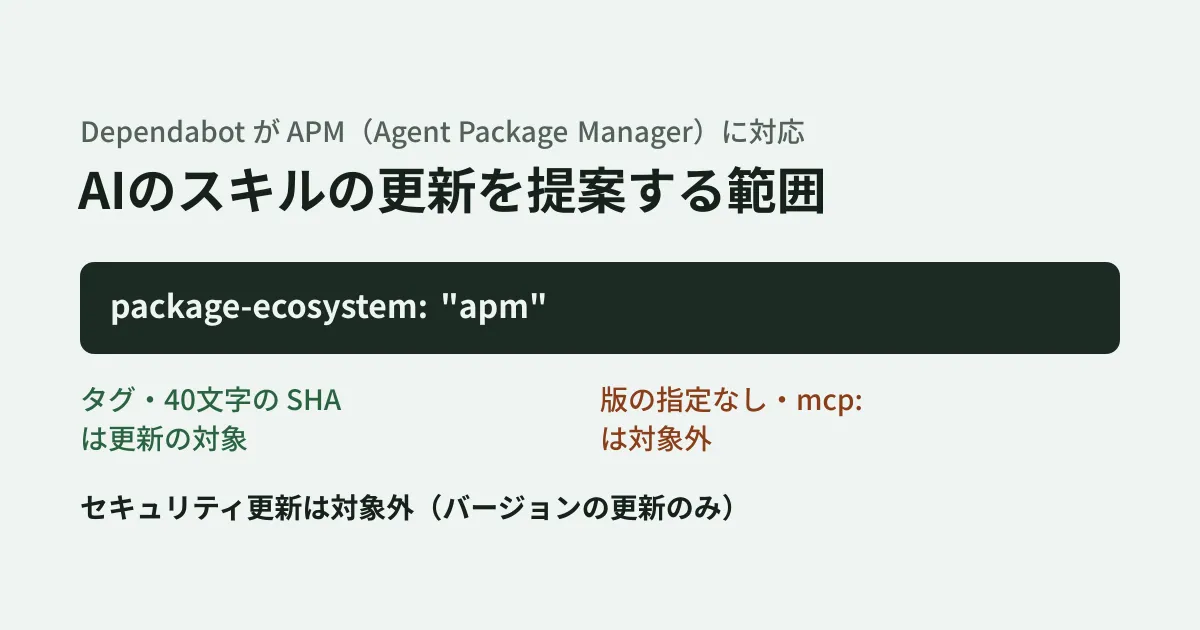
DependabotでAPMを使うには、dependabot.yml の package-ecosystem に apm を指定します。ドキュメントの対応表では、APMは次のように扱われています。
- バージョンの更新(version updates): 対応
- セキュリティ更新(security updates): 対応していない
- プライベートリポジトリ: 対応
- プライベートレジストリ: 対応(gitのみ)
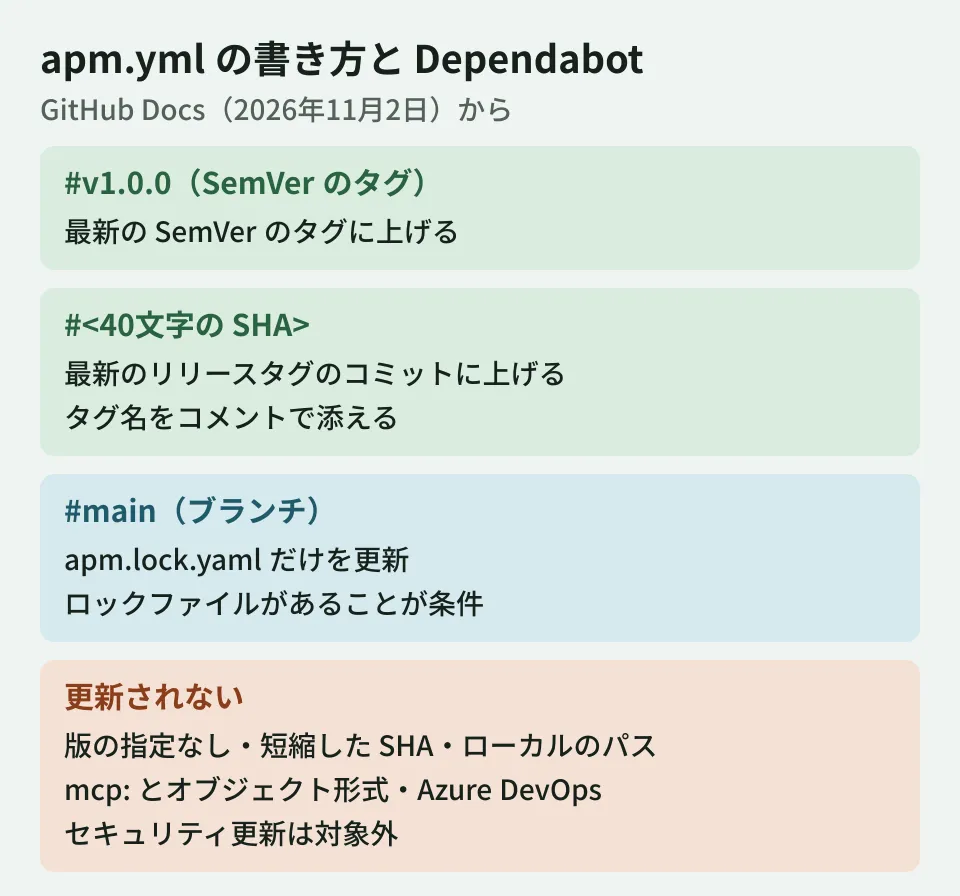
対象は apm.yml の dependencies.apm と devDependencies.apm に書いた、gitの依存関係です。更新のしかたは、版の固定のしかたで変わります。原稿の表をまとめると次のとおりです。
| 固定のしかた | 例 | Dependabotの動き |
|---|---|---|
| SemVerのタグ | octo-org/octo-skills#v1.0.0 | 最新のSemVerのタグに上げる |
| コミットのSHA | octo-org/octo-skills#<40文字のSHA> | 注釈付き(annotated)で、プレリリースでない最新のリリースタグのコミットに上げ、タグ名をコメントで添える(例 # v1.4.0) |
| ブランチ | octo-org/octo-skills#main | ブランチの最新のコミットに上げる。定義ファイルはブランチ名のままなので、変わるのは apm.lock.yaml だけ。ロックファイルが既にあることが条件 |
タグは、v1.4.0 のような通常のタグに加え、review-v1.4.0 のようにパッケージ名を前に付けたタグも認識します。前に付ける名前は、パッケージ名(リポジトリ名か、仮想パッケージのパスの最後の部分)と一致している必要があります。
ロックファイルについては、apm.lock.yaml がある場合は apm lock を実行して作り直し、ない場合は新しく作らない、と書かれています。
更新されない書き方
原稿には、Dependabotが更新しない項目も並んでいます。
- オブジェクト形式(
git:、registry:、id:、path:の形)の項目と、mcp:の項目 - 版の指定がない項目(例
octo-org/octo-skills) - ローカルのパス(例
./my-package) - Azure DevOps にある項目
http://やgit://で取得する項目- YAMLのブロック形式(
>や|)や、エスケープを含む引用符付きの文字列で書いた項目 - 短縮したコミットのSHA
registries.defaultを設定した定義ファイルで、octo-org/octo-skills#v1.2.0のように省略形で書いた項目(クローンのURLを明示した項目は更新される)
READMEの例にある anthropics/skills/skills/frontend-design のように版を書かない項目は、上の2番目にあたります。Dependabotを入れても、この項目の更新の提案は来ません。MCPサーバーの項目も対象外です。
セキュリティ更新が対象外であること
対応表で、APMのセキュリティ更新は「対応していない」となっています。Changelogの告知も「バージョンの更新が対象で、セキュリティ更新は対象外」と書いています。npmやpipの依存関係では、脆弱性の告知をもとにDependabotが修正版へのプルリクエストを作れますが、APMではその仕組みは使えません。届くのは、新しいタグやコミットが出たことによるバージョンの更新の提案だけです。
Changelogの告知では、github.com のすべてのプランで一般提供され、GitHub Enterprise Server では3.24で提供される予定とされています。ドキュメントの機能の定義ファイル(data/features/dependabot-apm-support.yml)も、GitHub.com と GitHub Enterprise Cloud のほか、GitHub Enterprise Server は3.24以降を対象にしています。11月11日の時点で、GitHub Enterprise Server 3.24 はまだ公開されていません。
更新の提案を待つ期間(cooldown)の対応表にもAPMが加わり、既定の日数とSemVerの段階ごとの日数の両方に対応しています。
導入前に決めておくこと(編集部の提案)
ここからは、原稿とAPMの文書をもとにした編集部の提案です。実際のリポジトリでDependabotのAPMの更新を動かしたわけではありません。
固定のしかたを揃える。 更新の提案を受けたい項目は、SemVerのタグか40文字のSHAで固定します。版を書かない項目や短縮したSHAは、Dependabotの対象から外れます。社内の決まりとして、取り込むスキルは必ず版を書く、と決めておくと、提案が来ない項目を減らせます。
提案のプルリクエストで中身を読む。 スキルや指示は、エージェントの動きを直接変えます。APMのREADMEも「プロンプトはLLMにとってのプログラム」と書き、apm install のときに隠れたUnicodeの文字を検査する仕組みを用意しています。Dependabotのプルリクエストは「新しい版が出た」という知らせなので、差分の中身は人が読みます。cooldown で数日待ってから提案を受ける設定も、取り込みを急がない場合の選択肢です。
ロックファイルを先に作る。 ブランチで固定した項目の更新や、ロックファイルの作り直しは、apm.lock.yaml があることが前提です。apm lock は、依存関係を解決してロックファイルを書くだけで、エージェントの設定には何も展開しないと、APMの文書に書かれています。
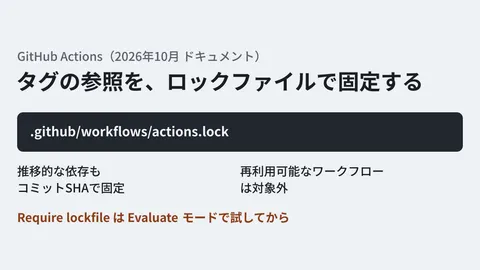
GitHub Actionsのアクションの参照を固定する考え方は、actions.lockの記事で扱いました。取り込んだスキルが本当に役立っているかの評価は、AIのスキルの評価の記事を参考にしてください。
確認した範囲
2026年11月7日に、GitHubのドキュメントのリポジトリ(github/docs)のコミット e755a93(2026年11月2日、「Update docs with apm package manager support」)の差分と、main にある Dependabot の対応表・オプションの説明・版のタグの説明の原稿を確認しました。あわせて、microsoft/apm の README、CHANGELOG(0.35.0)、
apm lockの説明を読みました(資料調査)。2026年11月11日に、docs.github.com の公開中のページ(対応表・オプションの説明)が原稿と同じであることと、GitHub Changelog の告知(2026年11月3日)を確認しました。Dependabotの更新、APMの実行は試していません。
AIエージェントの設定を開発の工程でどう管理するかは、グリームハブの開発・AI・自動化のご相談で承っています。体制や使っているエージェントによって決めることが変わるため、お問い合わせからご相談ください。
参考資料
- GitHub Changelog — Dependabot version updates support Agent Package Manager(2026年11月3日)
- GitHub Docs — Dependabot supported ecosystems and repositories
- GitHub Docs — Dependabot options reference
- github/docs — commit e755a93(Update docs with apm package manager support)
- microsoft/apm — README
- microsoft/apm — apm lock