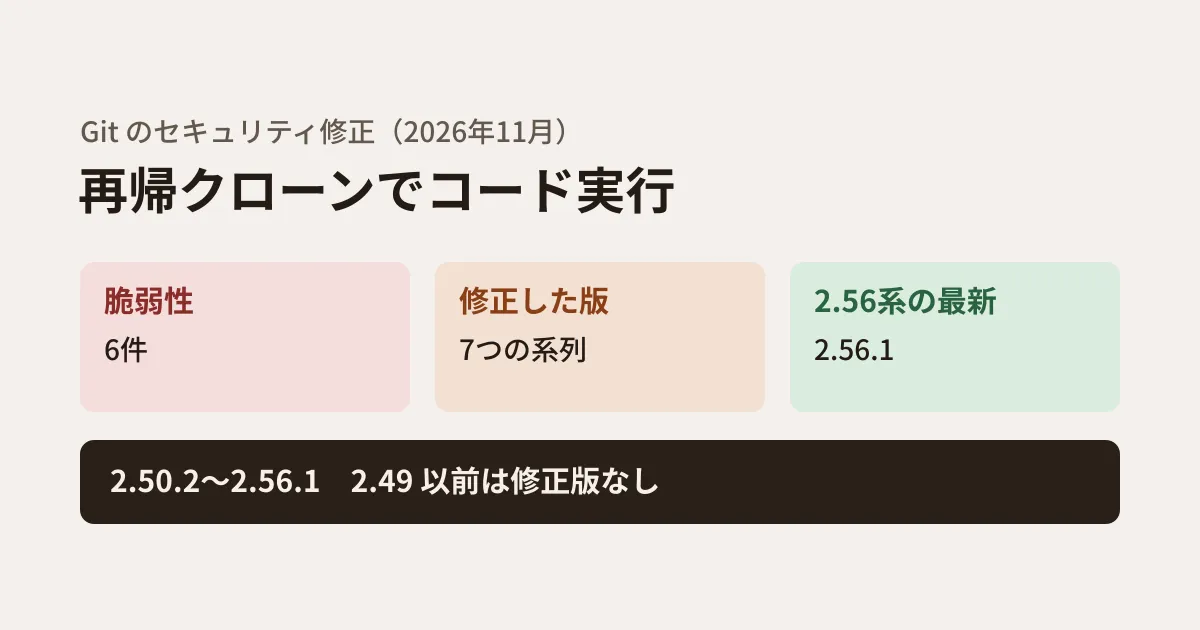
協力会社から受け取ったリポジトリを、サブモジュールごと git clone --recurse-submodules で手元に展開する。CIのジョブが、外部のリポジトリをクローンしてからビルドを始める。どちらも開発では日常の操作ですが、今回のGitの修正には、この「再帰クローン」で相手が用意したコードが動きうる脆弱性が含まれています。
Gitの公式リポジトリ(git/git)には、2.50.2・2.51.3・2.52.1・2.53.1・2.54.1・2.55.1・2.56.1の7つの版のタグがあり、いずれも同じ6件の脆弱性(CVE-2026-111760、CVE-2026-113408、CVE-2026-114466、CVE-2026-114467、CVE-2026-114469、CVE-2026-105437)の修正です。GitHubも2026年11月10日のブログ「Git security vulnerabilities announced」で、この公開を告知しました。本記事では、リリースノートとGitHubの告知から6件が当たる操作を整理し、どの版に上げればよいか、どこから確かめるかをまとめます。
6件が当たる操作
2.50.2のリリースノートに、6件それぞれの内容が書かれています(ほかの6つの版のノートは「v2.50.2の修正を取り込んだ」とだけ書き、詳細は2.50.2を参照する形です)。当たる操作で整理すると次のようになります。
| CVE | リリースノートの内容(要約) | 当たる操作 |
|---|---|---|
| CVE-2026-111760 | 再帰クローンで、サブモジュールのgitfileがシンボリックリンクに置き換えられ、攻撃者の設定やフックが使われる。リモートコード実行 | 信頼できないリポジトリの再帰クローン |
| CVE-2026-113408 | サーバーが refs/heads/../../../TARGET のようなパスを含む「unborn HEAD」を返すと、filesのref backendで想定外のファイルに書き込まれる | 信頼できないサーバーからのクローン(GitHubの告知では、空のリポジトリをprotocol v2でクローンするとき) |
| CVE-2026-114466 | fast-import の rewrite-submodules-to / -from と export-pack-edges が任意のパスを読めた(GitHubの告知では、export-pack-edges はファイルの作成・追記もできた)。既定で無効にした | fast-import を使う移行・変換ツール |
| CVE-2026-114467 | 署名が3つ以上あるタグを git merge すると、スタックのメモリが壊れる。DoS。プッシュされたタグでforge側も影響を受けうる | タグのマージ、Gitサーバーでのマージ |
| CVE-2026-114469 | 展開すると1GiBを超えるバイナリパッチがサイズの確認をすり抜け、範囲外の読み取りで落ちる | 受け取ったパッチの git apply など |
| CVE-2026-105437 | 衝突が非常に多く conflict-marker-size が大きいマージで、バッファの大きさの計算があふれ、ヒープが壊れる | 巨大なマージ。手元のマージと、信頼できない内容をマージするサービスの両方 |
1件目のCVE-2026-111760だけが、ノートの中で「Remote Code Execution」と書かれています。詳細はGitHubのセキュリティアドバイザリ(GHSA-vp2w-7xxj-jvxr)、ほかの5件はGitLabが管理するgitの課題(work_items 809・810・811・812・814)を参照するよう案内されています。アドバイザリでは、1件目の深刻度は「High」(CVSS 3.1で8.0)です。回避策の欄には「We currently believe this can only be triggered when the --recurse-submodules option is used.」(現時点では、--recurse-submodules を使ったときだけ起きると考えている)とあります。
GitHubの告知によると、1件目の原因は、インデックスの処理で非常に長いパスの長さが切り詰められ、確かめたときとは違う短い名前で書き込まれてしまうことです。修正では、長さが切り詰められる前に、長すぎるパスのエントリを拒否します。2.50.2のノートにも「Defense-in-depth: read-cache: reject cache entries with over-long names.」という項目があります。
どの版に上げればよいか
修正は、いま使っている系列の最新の版として出ています。2.56.1のノートは「This release merges up the fix that appears in v2.50.2, v2.51.3, v2.52.1, v2.53.1, v2.54.1 and v2.55.1」と書いており、どの版でも直る6件は同じです。GitHubの告知も「We recommend updating to Git 2.56.1 or the patched release for your maintenance series, and updating any applications that bundle Git.」と、2.56.1か使っている系列の修正版への更新と、Gitを同梱するアプリの更新を勧めています。
- 2.56系:2.56.1
- 2.55系:2.55.1
- 2.54系〜2.51系:それぞれ2.54.1、2.53.1、2.52.1、2.51.3
- 2.50系:2.50.2
- 2.49以前:公式リポジトリには修正の版がない
タグの作成日は、2.56.1が2026年10月26日、ほかの6つが11月3日です。公開の告知は11月10日で、GitHubのブログは「Today, the Git project is releasing new versions to address six security vulnerabilities.」と書いています。
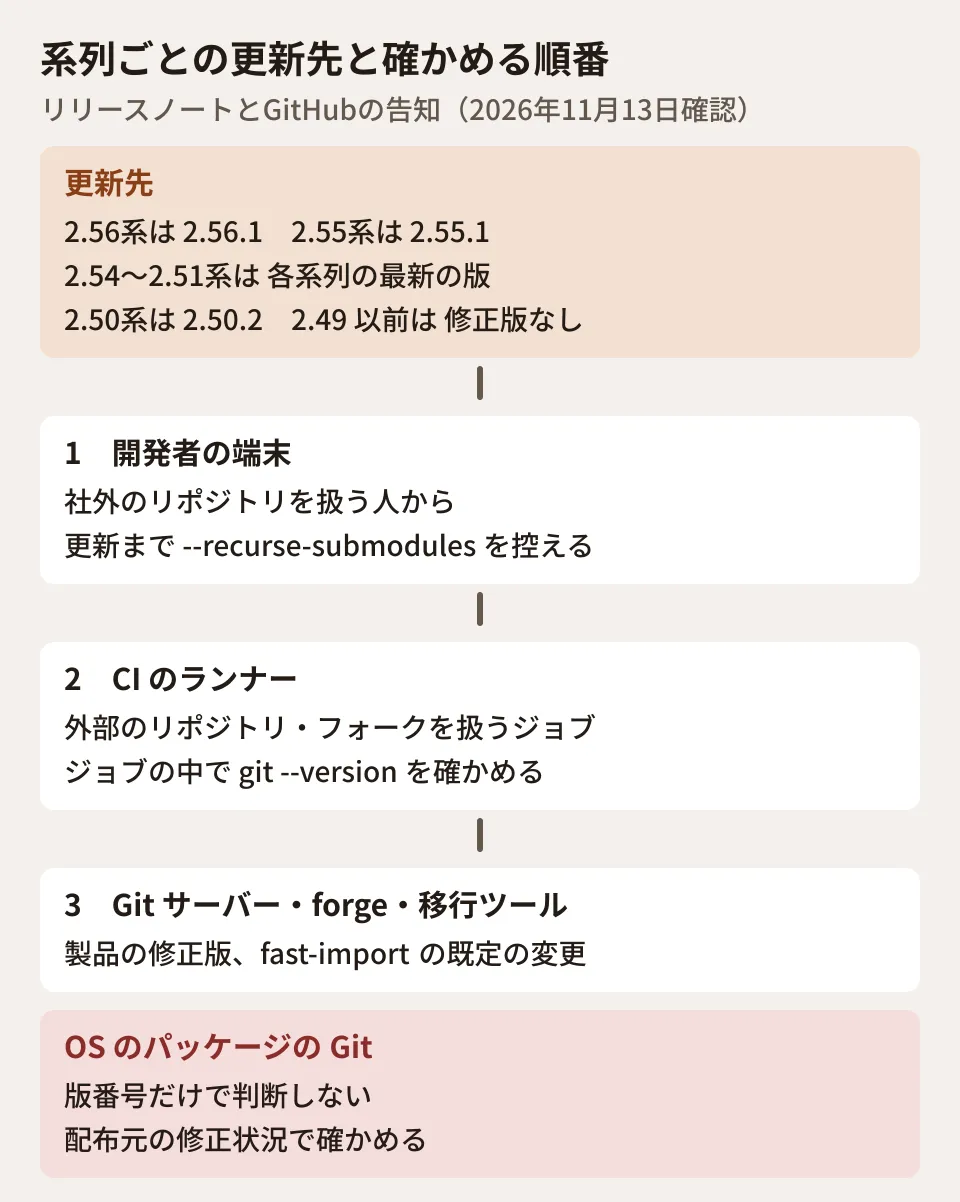
OSのパッケージのGitは版番号だけで判断しない
LinuxのディストリビューションのGitは、上流の版番号を変えずに修正を取り込む(バックポートする)ことがあります。たとえば、この記事を書いたUbuntu 24.04.5の環境では、git --version は git version 2.43.0、パッケージの版は 1:2.43.0-1ubuntu7.4 でした。上流の2.43.0には今回の修正の版がありませんが、パッケージとしてどう対応するかは配布元が決めます。2026年11月13日の時点で、UbuntuのCVEのページ(ubuntu.com/security/CVE-2026-111760)はまだ見つかりませんでした(404)。DebianのセキュリティトラッカーではCVE-2026-111760のページがあり、bookworm・trixie・forky・sidのgitはいずれも「vulnerable」、unstableの修正版は「(unfixed)」でした。
このため、確かめ方は使っているGitの出どころで変わります。
- 公式のソース・インストーラーや、版を自分で選べるパッケージ管理(Homebrewなど):上の一覧の版以上かを
git --versionで見る - LinuxのOSのパッケージ:配布元のセキュリティ情報で、今回のCVEの修正が入ったパッケージの版を確かめる
- CIのランナーやコンテナのイメージ:イメージに入っているGitの版と出どころを確かめる。ホスト型のランナーは提供元のイメージの更新を確かめる
2026年11月13日に、公式以外の配布元もいくつか確かめました。
- Git for Windows:11月10日に2.56.1.windows.1が出ており、リリースノートに今回の6件のCVEが載っています。
- Homebrew:gitのformulaの安定版は2.56.1です。
- GitHub:告知によると、github.com、GitHub Enterprise Cloud(データ所在地を指定するものを含む)には修正を適用済みで、GitHub Enterprise Serverは3.19.15・3.20.11・3.21.9・3.22.4で直ります。GitHub DesktopとGitHub Copilotのアプリは修正版のGitを含む版を調整中、GitHub ActionsとCodespacesにも修正版のGitが入るとしています。
- GitHub Actionsのホスト型ランナー:actions/runner-images の11月11〜12日のイメージの更新では、Ubuntu 24.04・26.04、Windows Server 2022・2025、macOS 15(Arm64)のGitが2.56.0(Windowsは2.56.0.windows.4)から2.56.1(2.56.1.windows.1)に上がっています。イメージは順に切り替わるため、実際のジョブで
git --versionを出して確かめるのが確実です。
macOSのXcodeに付属するGitの対応状況は、本記事では確認していません。
確かめる順番(編集部の提案)
ここからは、上のノートをもとにした編集部の提案です。6件のうち外から仕掛けやすいのは、クローンや取得の相手が用意したものを受け取る1件目と2件目です。そこで、外部のリポジトリを受け取る場所から先に確かめます。
- 開発者の端末。 社外のリポジトリやサブモジュールを扱う人の端末から、Gitの版を確かめて更新します。更新が済むまでは、出どころを確かめていないリポジトリを
--recurse-submodulesでクローンしないよう周知します。 - CIのランナー。 外部のリポジトリやフォークからのプルリクエストをクローンするジョブがあるランナーを優先します。セルフホストのランナーは、イメージのGitの版を確かめて作り直します。
- 社内のGitサーバーとforge。 タグのマージ(CVE-2026-114467)と巨大なマージ(CVE-2026-105437)は、ノートや告知でforgeやホスティングのサービスへの影響にも触れています。GitHub Enterprise Serverは上の版へ、GitLabなどを自前で運用している場合は、その製品の修正版の案内を確かめます。
- 移行・変換のツール。 SubversionなどからGitへの移行で
git fast-importを使うツールは、rewrite-submodules-toなどが既定で無効になった点を確かめます。GitHubの告知によると、これらは入力のストリームで指定されると、呼び出し側が--allow-unsafe-featuresを付けない限り拒否されます。告知は、このオプションを使うのは、ストリームを作るプログラムを信頼できるときだけにするよう書いています。これらの機能に頼っている場合は、更新後に動きが変わる可能性があります。
すぐに更新できない場合について、GitHubの告知は、信頼できるサーバーからだけクローンし、信頼できないリポジトリの再帰クローン、信頼できない内容やタグのマージ、信頼できない出どころのバイナリパッチやfast-importのストリームの処理を避けるよう挙げています。そのうえで、これらは修正の適用の代わりにはならないとしています。
秘密情報をpushしてしまったときの消し方はGitHubの秘密情報の記事で、脆弱性の公表の多さから更新の優先順位を決める考え方はGTIGの統計の記事で扱いました。
確認した範囲
2026年11月12日に、git/git のリポジトリを取得し、タグ(v2.50.2・v2.51.3・v2.52.1・v2.53.1・v2.54.1・v2.55.1・v2.56.1)と、各版の
Documentation/RelNotes/*.adocの原文を確認しました(資料調査)。Ubuntu 24.04.5の環境でgit --versionとパッケージの版を確認しました。2026年11月13日に、GitHubのブログ、GHSA-vp2w-7xxj-jvxr、GitLabの課題(809・810・811・812・814)、Git for Windowsのリリースノート、actions/runner-images のイメージの更新、DebianのセキュリティトラッカーとUbuntuのCVEのページを確認し、タグに新しい版が出ていないことを確かめ直しました。gitのメーリングリストの告知は、この環境から開けず確認していません。脆弱性の再現や、更新後の動作の確認は行っていません。
開発環境やCIの更新の段取り、社外のリポジトリを受け取るときの手順づくりは、グリームハブの開発・AI・自動化のご相談で承っています。体制や使っているサービスによって確かめる場所が変わるため、お問い合わせからご相談ください。
参考資料
- git/git — Documentation/RelNotes/2.50.2.adoc
- git/git — Documentation/RelNotes/2.56.1.adoc
- GitHub Blog — Git security vulnerabilities announced(2026-11-10)
- GHSA-vp2w-7xxj-jvxr — Recursive clones are susceptible to Remote Code Execution
- Git for Windows 2.56.1 release notes
- Debian Security Tracker — CVE-2026-111760