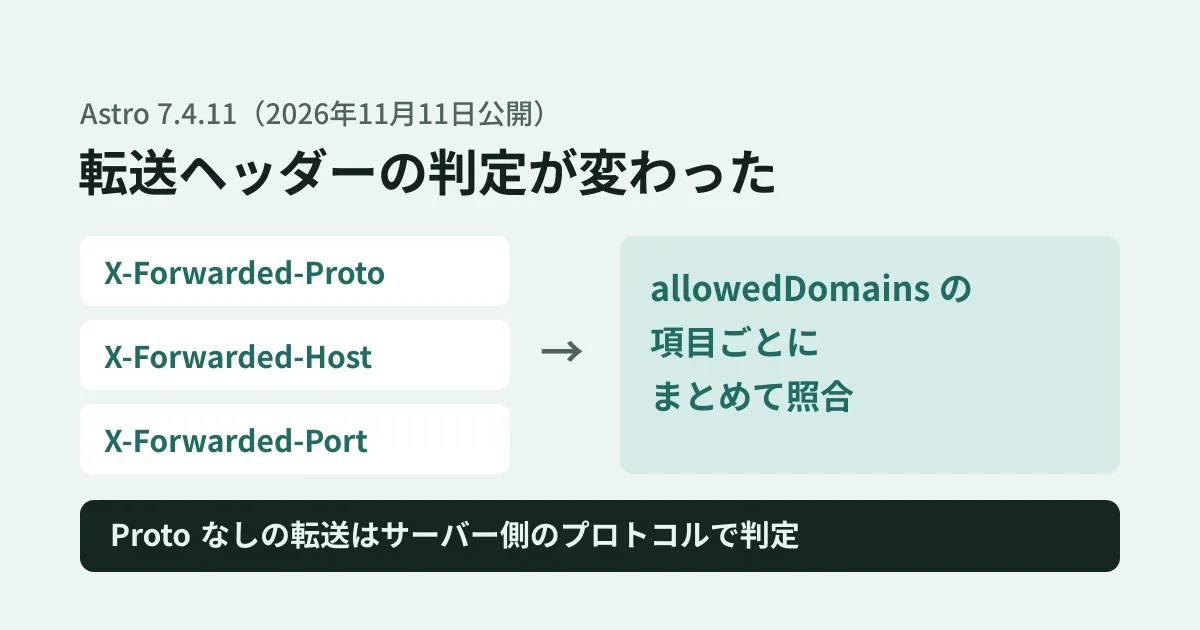
CDNやロードバランサーの背後でAstroのサイトをSSR(リクエストのたびにページを描画する方式)で動かしていると、Astroの内部では、利用者が見ているURLではなく中継の機器から届いたリクエストを受け取ります。本来のホスト名やhttpsであることは、中継の機器が付ける X-Forwarded-Host・X-Forwarded-Proto などのヘッダーから復元します。この復元がずれると、Astro.url を使って組み立てた正規URL(canonical)やリダイレクト先、OGPのURLが http://localhost:4321 のような内部の値になります。
Astro 7.4.11(npmへの公開は2026年11月11日。日付はUTC、以下同じ)で、このヘッダーを信頼するかどうかの判定が変わりました。セキュリティを強める修正ですが、中継の機器の設定によっては、更新後にこれまで使われていたホスト名が使われなくなります。本記事では、変更点の原文と、7.4.10と7.4.12に同じ入力を渡して比べた結果をもとに、更新前に確認する点を整理します。
7.4.11で変わった判定
Astroは、astro.config.mjs の security.allowedDomains に許可するホスト名を並べたときだけ、転送のヘッダーを信頼します。設定していなければ X-Forwarded-Host は無視されます。型定義の説明は「If the header doesn’t match any allowed pattern, the header is ignored and the request’s original host is used instead.」と書いており、許可されなかったヘッダーの代わりに、サーバーが受けたリクエストのホストが使われます。
7.4.11のCHANGELOGは、この判定について次の変更を挙げています。
- プロトコル・ホスト・ポートを1つずつではなく、許可リストの項目ごとにまとめて照合する(「together against each
security.allowedDomainsentry, instead of one at a time」) - 転送されたプロトコルは、使うホストに対してその項目が許している場合だけ適用する
- 転送されたポートは、そのホストの項目に書かれている場合だけ適用する
X-Forwarded-Protoがない転送のホストは、サーバー側のプロトコルで判定する(「validated with the protocol of the server」)port: '443'(httpなら'80')の項目が、ポートを含まないホストに一致するようになったHost・X-Forwarded-Hostは「ホスト名と任意のポート」の形だけを受け付ける
あわせて、protocol付きの項目と付かない項目が混在するリストで、ftp や ws のようなhttp(s)以外の X-Forwarded-Proto が通っていた問題も直りました。7.4.12(11月13日)にはこの判定の変更はなく、メモリ使用量の改善などが中心です。
2026年11月20日時点の最新は7.4.13(11月18日)です。7.4.13では、port: '443' のような既定のポートを書いた項目で許可したオリジンからのクロスオリジンのリクエストを、開発サーバーが止めてしまう問題が直りました(#18711)。CHANGELOGは「BaseApp.validateForwardedHost() now applies the same allowedDomains rules as the rest of Astro.」と書いています。下で比べた判定の関数のファイル(validate-headers)は、7.4.12と7.4.13で変わっていません。
7.4.10と7.4.12に同じ入力を渡した結果
2026年11月15日に、npmから astro 7.4.10 と 7.4.12 を取得し、判定を行う関数(validateForwardedHeaders)に同じヘッダーと許可リストを渡して戻り値を比べました。サーバー側の値は、内部で http://localhost:4321 を受けている想定です。戻り値に含まれない値は使われず、サーバー側の値に戻ります。
| 入力(許可リストと届いたヘッダー) | 7.4.10 | 7.4.12 |
|---|---|---|
https 限定の example.com。Hostだけ届き、Protoはない | ホストを採用 | ホストも不採用 |
上と同じで、X-Forwarded-Proto: https も届く | https・ホストを採用 | https・ホストを採用 |
example.com の項目にポートなし。別のホストの項目にだけある 8443 を転送 | ポート8443も採用 | ポートは不採用 |
port: '443' 付きの項目。ポートなしのホストが届く | ホストは不採用 | ホストを採用 |
**.example.com。evil.test@www.example.com が届く | そのまま採用 | 不採用 |
protocolの有無が混在。X-Forwarded-Proto: ftp が届く | ftpを採用 | ftpは不採用 |
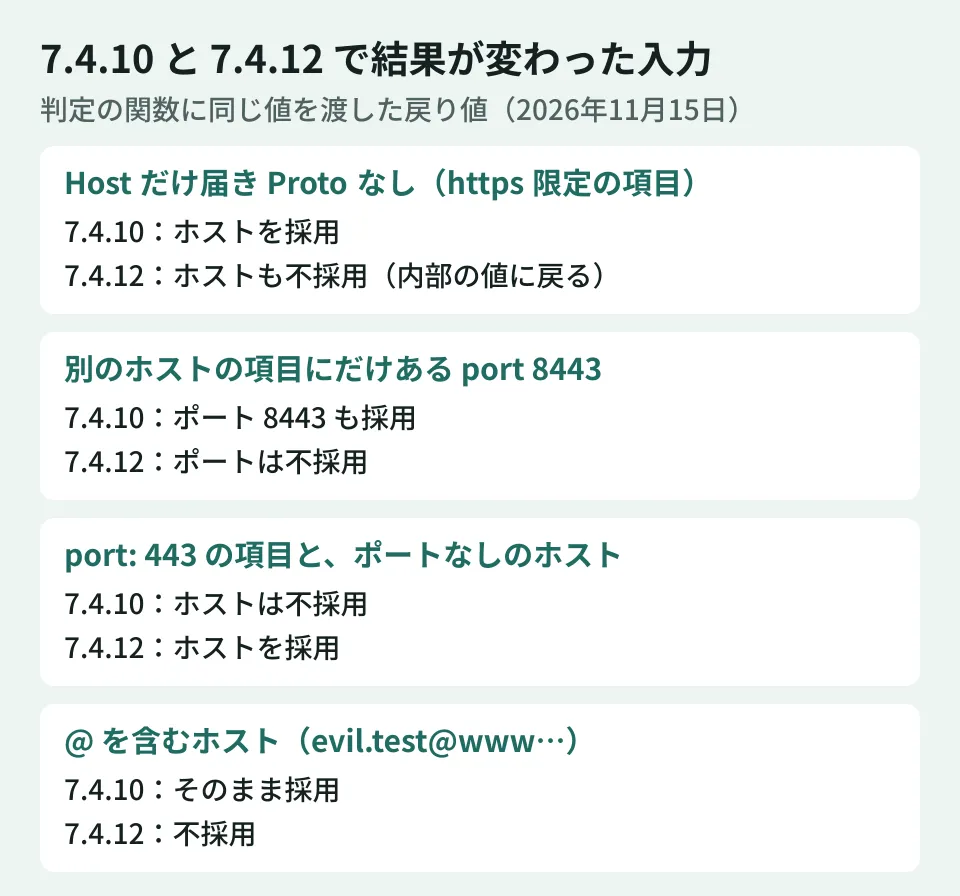
最初の行が、更新で表示が変わりうるケースです。中継の機器が X-Forwarded-Host だけを付け、X-Forwarded-Proto を付けない設定で、許可リストを protocol: 'https' に限っていると、7.4.10では採用されていたホストが、7.4.12では内部の値に戻ります。7.4.10は、Protoがない場合に https とみなして照合していたためです。
逆に、4行目の port: '443' を書いた項目は、7.4.10ではポートを含まないホストに一致していませんでした。型定義の例にもこの書き方があるため、例のとおり設定していたサイトでは、7.4.11以降で初めてホストが採用されるようになります。ただし開発サーバー(astro dev)でのクロスオリジンの確認は、7.4.12まではこの書き方の項目に一致しませんでした(上の7.4.13の修正)。手元の開発サーバーで確かめるときは7.4.13以降を使ってください。
なお、この比較は判定の関数を直接呼んだものです。@astrojs/node などのアダプターを通した実際のリクエストや、特定のCDNの背後での動作は確かめていません。
影響を受けるサイト、受けないサイト
ヘッダーを読むのは、リクエストのたびに描画するページです。すべてのページをビルド時に生成する静的なサイト(このGH Mediaのような構成)は、配信時にAstroがリクエストを受けないため、この判定は使われません。
影響を確かめたいのは、次の条件が重なるサイトです。
output: 'server'、またはページ単位でprerender = falseにしたページがあるsecurity.allowedDomainsを設定している- ページやミドルウェアで
Astro.url(またはcontext.url)からURLを組み立てている
フォームの送信元の確認(security.checkOrigin)も、型定義の説明では、ブラウザーが送るヘッダーを「the Request URL」と比べる仕組みです。リクエストのURLの組み立てが変わると、この確認の結果にも関わる可能性があるため、フォームのあるサイトは更新後に実際の送信でも確かめてください(関係は編集部の整理で、送信の動作は未確認です)。
更新前の確認手順(編集部の提案)
- 許可リストを書き出す。
astro.config.mjsのsecurity.allowedDomainsの各項目に、protocol・portが書かれているかを控えます。protocol: 'https'だけの項目と、ポートを別の項目に分けて書いた構成は、上の比較で結果が変わったものです。 - 中継の機器が付けるヘッダーを確かめる。 CDN・ロードバランサー・リバースプロキシ(nginxなど)の設定で、
X-Forwarded-Protoを付けているかを見ます。nginxならproxy_set_header X-Forwarded-Proto $scheme;のような行があるかどうかです。付けていなければ、7.4.11以降ではX-Forwarded-Hostだけでは採用されない場合があります。 - 検証環境で同じヘッダーを送る。 更新したサーバー(2026年11月20日時点の最新は7.4.13)に、たとえば
curl -H 'X-Forwarded-Host: www.example.com' -H 'X-Forwarded-Proto: https' http://localhost:4321/のように送り、canonicalやリダイレクト先のURLを確かめます。Protoを外した場合も試すと、中継の機器の設定漏れに気づけます。このコマンドは本記事の作成では実際のサーバーで実行していません。 - 直し方を選ぶ。 中継の機器で
X-Forwarded-Protoを付けるのが本来の直し方です。許可リスト側をprotocolなしにして通す方法もありますが、httpでの転送も受け入れることになるため、編集部としては勧めません。
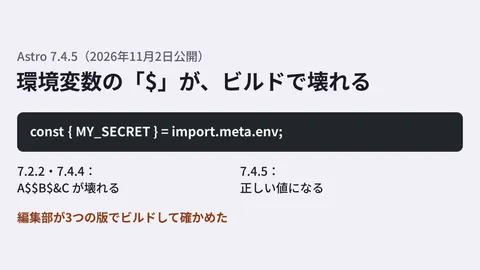
Astroの更新で手元のスクリプトや表示が変わった過去の例は、Astro 7.4.5の環境変数の記事でも扱いました。Nodeのアダプターで認証の保護が外れた件はbaseの設定の記事にまとめています。
確認した範囲
2026年11月15日に、withastro/astro のCHANGELOG(7.4.11・7.4.12)、変更のコミット(08e2cee、#18641)、型定義のドキュメント、npmの公開日時を確認しました(資料調査)。あわせて、npmから取得したastro 7.4.10と7.4.12の判定の関数に6通りの入力を渡して比べました(Node.js 22.23.4)。アダプターを通した実リクエスト、CDN・ロードバランサーの背後での動作、上のcurlのコマンドの実行は行っていません。2026年11月20日に、7.4.13(11月18日)のCHANGELOGと変更(#18711)、7.4.12との差分で判定の関数のファイルが変わっていないことを確認しました。
AstroでのWebサイトの制作や、公開後の更新の確認は、グリームハブのWebサイト制作のご相談で承っています。構成によって確かめる場所が変わるため、お問い合わせからご相談ください。
参考資料
- withastro/astro — packages/astro/CHANGELOG.md
- withastro/astro — Mixed allowedDomains patterns no longer accept non-http(s) X-Forwarded-Proto values(#18641)
- withastro/astro — Fix allowedDomains entries with default ports being incorrectly blocked in astro dev(#18711)
- withastro/astro — security.allowedDomains の型定義(config.ts)
- npm — astro