問い合わせフォームに営業メールや自動の投稿が届くのを減らすため、画像を選ばせるCAPTCHAの代わりに、ブラウザに計算をさせるALTCHAのような仕組みを入れるサイトがあります。利用者の手間が少ない反面、サーバー側の確認が正しく働いていなければ、フォームは素通しになります。
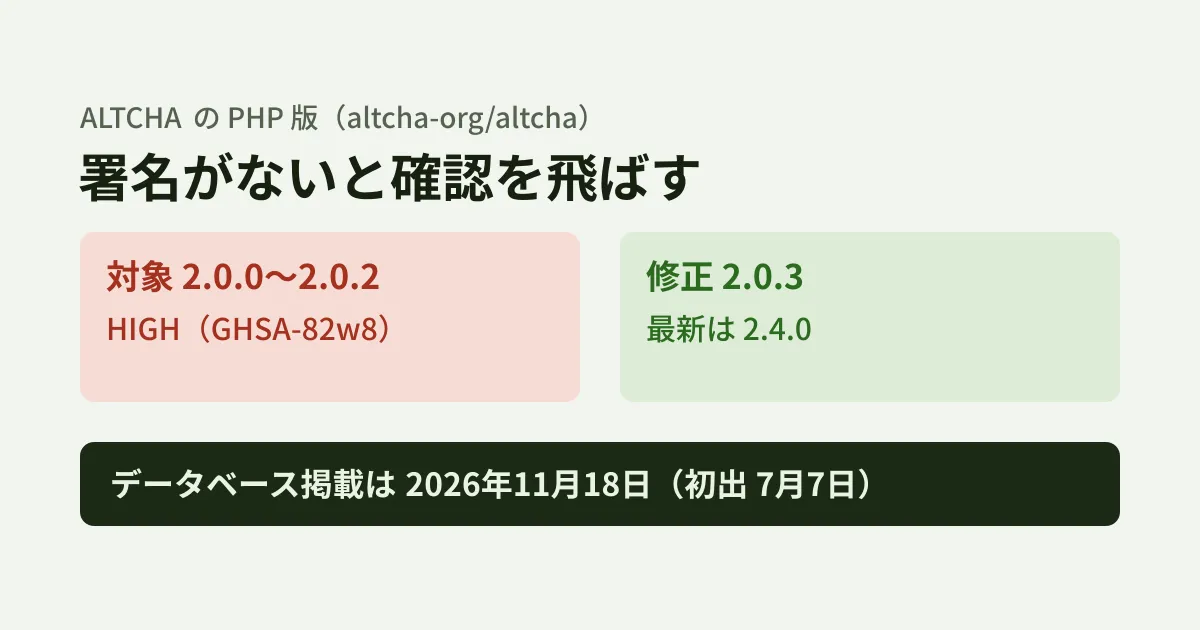
2026年11月18日、ALTCHAのPHP版のライブラリ(Composerのパッケージ altcha-org/altcha)について、サーバー側の確認がまるごと飛ばされる弱点のアドバイザリ(GHSA-82w8-65qw-gch6、CVE-2026-71481、HIGH)が、GitHubのアドバイザリのデータベースに載りました。同じアドバイザリは、ALTCHAのリポジトリでは7月7日にすでに公開されています。修正版の2.0.3は7月2日に出ていますが、Composerの依存を固定したまま更新していないサイトは対象のままです。本記事では、アドバイザリと修正のコミットから、当たる構成と確かめる点を整理します。
何が起きるか
ALTCHAでは、サーバーが課題(challenge)を作り、秘密の鍵でHMACの署名を付けてブラウザに渡します。ブラウザは計算で答えを見つけ、課題と答えをまとめてフォームと一緒に送ります。サーバーは verifySolution() で、課題の署名が自分の付けたものか、答えが正しいかを確かめます。
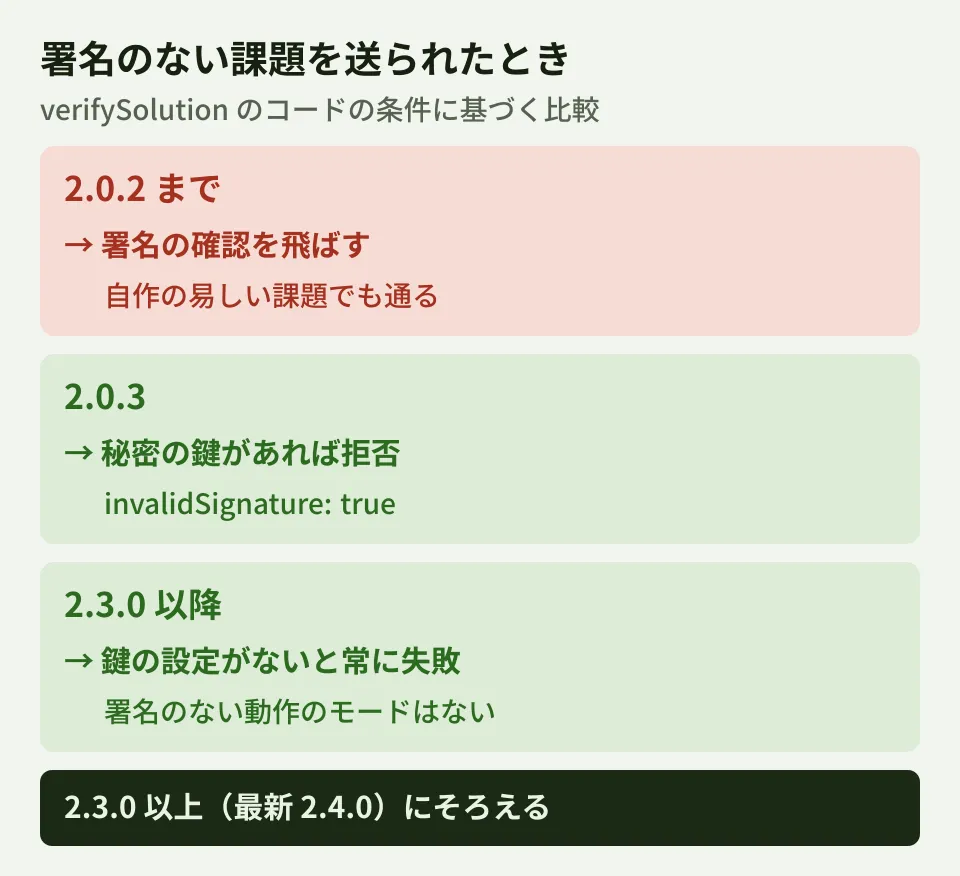
アドバイザリによると、2.0系列の verifySolution() は、送られてきた課題に署名の項目(signature)がないと、hmacSignatureSecret を設定していても署名の確認を飛ばしていました。修正前のコードは次の条件で、署名が null なら確認の処理に入りません。
// 2.0.2 まで(src/Altcha.php)
if (null !== $payload->challenge->signature && null !== $this->hmacSignatureSecret) {
    // 署名の確認
}その結果、攻撃者は自分で難しさの低い課題を作って解き、署名の項目を外して送るだけで、確認を通せます。アドバイザリは影響を「hmacSignatureSecret を設定した(本番で推奨される構成の)すべての導入先で、CAPTCHAを完全に回避できる」と書いています。
対象の版と修正
| 版 | 公開日 | 署名のない課題の扱い |
|---|---|---|
| 2.0.0〜2.0.2 | 2026年4月7日〜4月29日 | 署名の確認を飛ばす(対象) |
| 2.0.3 | 2026年7月2日 | 秘密の鍵を設定していれば拒否する(invalidSignature: true) |
| 2.3.0 | 2026年10月4日 | 署名のない課題は通らない。秘密の鍵の設定がないと、どの課題も通らない(破壊的変更) |
| 2.4.0 | 2026年11月17日 | 最新。2.3.0の扱いを引き継ぐ |
2.0.3の修正(コミット 8b02ad2「reject missing challenge signature when secret is set」)では、秘密の鍵を設定していて署名がない場合に、verified: false を返すようにしました。署名を外した課題が通らないことを確かめるテストも加わっています。さらに2.3.0のコミット 6f94721 は、コードのコメントで「JavaScript版と同じく、署名のない動作のモードはない。署名がない課題も、署名の鍵を持たない確認の処理も、決して通らない」と説明しています。
データベースのアドバイザリでは、対象は2.0.0以上・2.0.3未満です。一方、ALTCHAのリポジトリのアドバイザリは、対象を「2.0.0以上・2.0.2未満」、修正版を2.0.3と書いていて、2.0.2の扱いが食い違っています。2.0.2のタグのコードには修正前の条件がそのまま残っているため、本記事は2.0.2も対象として扱います。1.x系列(最新は4月2日の1.3.3)は、どちらのアドバイザリでも対象に含まれていません。
フォームの側で確かめる点(編集部の提案)
- 入っている版を確かめる。
composer show altcha-org/altchaで版を見ます。2.0.0〜2.0.2なら、composer require altcha-org/altcha:^2.4などで上げます。composer.lockを共有しているなら、更新したロックファイルもデプロイします。 - 上げる前に、間の版の破壊的変更を読む。 ALTCHAは、2.3.0や2.4.0のような2つ目の数字だけの更新でも、破壊的変更を出す方針です(2.4.0のリリースノート)。リリースノートによると、2.2.0は更新前に作った
keySignature付きの課題を拒否し、2.3.0は秘密の鍵(hmacSignatureSecret)を渡していないと確認が必ず失敗します。2.4.0では、外部の確認サービス(Sentinel)を使う確認で、4xxの応答を再試行しないなどの変更がありました。検証環境でフォームの送信を確かめてから本番に出します。 - 秘密の鍵を確認のサーバーすべてで渡す。 2.0.3で今回の弱点は直っていますが、2.0.3〜2.2.0では、秘密の鍵の設定がないと署名の確認そのものが行われません。2.3.0以上では、その設定の漏れが素通しではなく「すべての送信の拒否」として表に出ます。設定の漏れまで防ぐため、2.3.0以上にそろえ、確認を行うすべてのサーバーで鍵を渡しているかを先に確かめます。
- 確認の結果を正しく使っているかを見る。
verifySolution()の戻り値のverifiedがtrueのときだけ送信を受け付け、それ以外は処理を止める形になっているかを確かめます。例外やエラーのときに送信を通してしまう書き方は、版を上げても穴として残ります。 - ほかの言語のライブラリやプラグインは別に確かめる。 今回のアドバイザリはPHP版のものです。ALTCHAのほかの言語のライブラリや、CMS向けのプラグインが内部でどの版を使っているかは、それぞれの配布元で確かめてください。
問い合わせフォームに営業のメールが集まる問題の設計はフォームの設計の記事で、Google の reCAPTCHA の評価の変更はreCAPTCHAの記事で扱いました。スパム対策の仕組みは、入れた後の更新まで含めて保守の対象にしておくのが前提です。
確認した範囲
2026年11月19日に、github/advisory-database の GHSA-82w8-65qw-gch6(2026年11月18日公開)のJSON、altcha-org/altcha-lib-php のコミット 8b02ad2(2.0.3、2026年7月2日)と 6f94721(2.3.0、10月4日)の差分、タグ v2.0.0〜v2.4.0、Packagistの各版の公開日時を確認しました(資料調査)。11月20日に、altcha-org/altcha-lib-php のアドバイザリ(2026年7月7日公開、GitHubのAPIで取得)、v2.0.2〜v2.4.0 のタグの
verifySolution()のコード、v2.0.3〜v2.4.0 のリリースノートを確かめ直しました。2.4.0より新しい版は出ていません。回避の再現は行っていません。ALTCHAのほかの言語のライブラリや、CMS向けのプラグインが使う版は確かめていません。
問い合わせフォームのスパム対策の見直しや、サイトの保守の体制づくりは、グリームハブのWebサイト制作のご相談で承っています。お問い合わせからご相談ください。
参考資料
- GHSA-82w8-65qw-gch6: ALTCHA PHP: verifySolution bypasses HMAC signature check when challenge signature is absent(github/advisory-database)
- altcha-org/altcha-lib-php — commit 8b02ad2(verifySolution - reject missing challenge signature when secret is set)
- altcha-org/altcha-lib-php — commit 6f94721(verifySolution rejects when no signature secret is configured)
- Packagist — altcha-org/altcha
- altcha-org/altcha-lib-php — Security Advisory GHSA-82w8-65qw-gch6
- altcha-org/altcha-lib-php — Releases(v2.0.3〜v2.4.0 のリリースノート)