会社のWebサイトをVPSや自社のサーバーのApacheで動かしていると、脆弱性のニュースを見たときに「うちの版は対象か」を確かめる必要があります。ところが、UbuntuやDebianの安定版では、Apache本体の版の番号は古いまま、修正だけを取り込みます。apache2 -v が「2.4.58」と表示しても、それだけでは対象かどうか決められません。
Apache HTTP Server のプロジェクトは、2026年11月11日付で2.4.71を公開しました。告知は、2.4.xの最新の一般提供版として「recommended over all previous releases」と案内しています。本記事では、2.4.71で直った脆弱性と、Ubuntuの告知(USN-9090-1)での扱い、Ubuntu 24.04の配布パッケージの中身を確かめた結果をもとに、自社のサーバーで確認する順番を整理します。
2.4.71で直った脆弱性
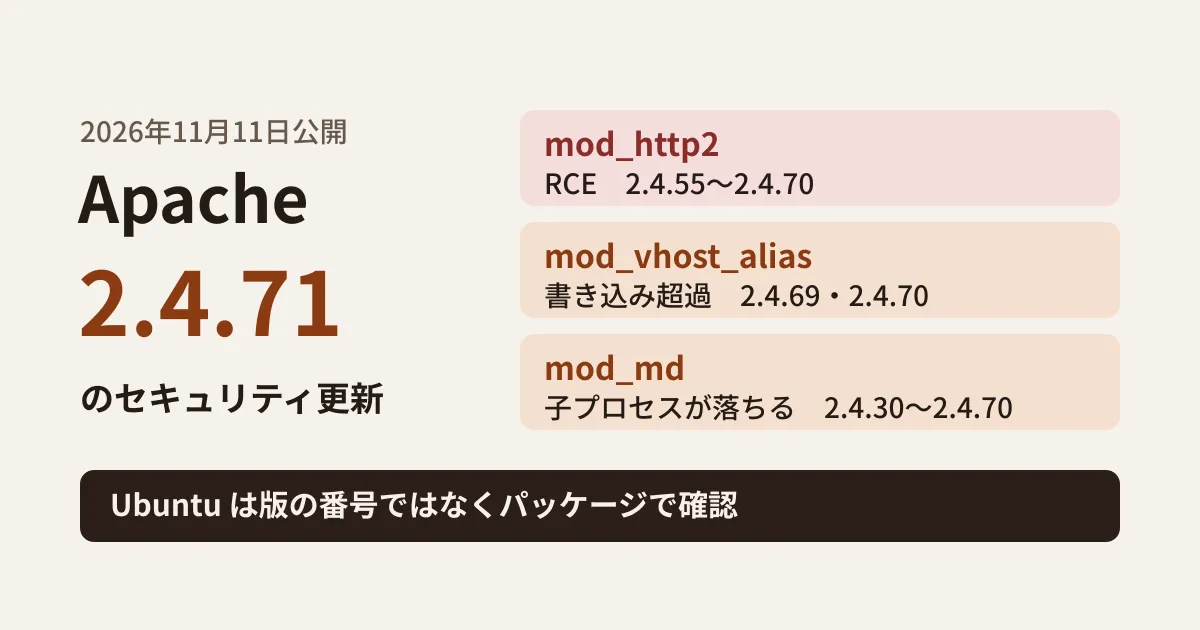
2.4.71の変更点(CHANGES_2.4.71)には、セキュリティの修正として次の3件が載っています。対象の版は変更点の記載、重大度はApacheの脆弱性の一覧(vulnerabilities_24.html)の記載です。
| CVE | 対象のモジュールと内容 | 対象の版 | 重大度 |
|---|---|---|---|
| CVE-2026-119618 | mod_http2 の assign_headers() でヒープの破損、任意のコードの実行(RCE)につながる | 2.4.55〜2.4.70(GitHub の mod_h2 は 2.0.8〜2.0.42) | critical |
| CVE-2026-109163 | mod_vhost_alias で1バイトのスタックの書き込み超過(CVE-2026-63292 の修正のあと) | 2.4.69・2.4.70 | low |
| CVE-2026-106023 | mod_md でNULLポインターの参照、子プロセスが落ちる | 2.4.30〜2.4.70 | important |
最も重いのは CVE-2026-119618 で、変更点は「Concurrent Execution using Shared Resource with Improper Synchronization vulnerability in Apache HTTP Server’s mod_http2 in assign_headers() can lead to RCE.」と書いています。HTTP/2 で通信を受けているサーバーが主な対象です。mod_md は Let’s Encrypt などの証明書をApache自身で取得・更新する機能、mod_vhost_alias はホスト名からドキュメントのディレクトリを自動で決める機能です。どちらも使っていなければ、該当の2件は当たりません。
セキュリティ以外の変更には、mod_remoteip の RemoteIPTrustedProxyList・RemoteIPInternalProxyList を、設定したバーチャルホストに適用し、メインのサーバーとバーチャルホストの両方にある場合は統合して警告を記録する変更もあります。ロードバランサーやCDNの背後で利用者のIPアドレスを記録している場合は、2.4.71へ上げたあとにアクセスログのIPアドレスが想定どおりかを確かめてください。
Ubuntuでは版の番号で判断しない
Ubuntuの告知 USN-9090-1(2026年11月12日)は、上の3件に、mod_dav のロックの処理の問題(CVE-2026-42528)と、CGIの内部リダイレクトの問題(CVE-2026-42356、26.04 LTS・26.10のみ)を加えた5件の修正を案内しています。修正済みのパッケージの版は次のとおりです。
- Ubuntu 26.10:2.4.68-1ubuntu6.2
- Ubuntu 26.04 LTS:2.4.66-2ubuntu2.8
- Ubuntu 24.04 LTS:2.4.58-1ubuntu8.19
- Ubuntu 22.04 LTS:2.4.52-1ubuntu4.27
- Ubuntu 20.04 LTS・18.04 LTS・16.04 LTS・14.04 LTS:Ubuntu Pro で提供(16.04・14.04 は Legacy Support アドオン)
注意したいのは、mod_http2 の件です。2.4.71の変更点では対象は2.4.55からですが、USN-9090-1 は「This issue only affected Ubuntu 20.04 LTS, Ubuntu 22.04 LTS, Ubuntu 24.04 LTS, Ubuntu 26.04 LTS, and Ubuntu 26.10.」と書いており、2.4.52の22.04や2.4.41の20.04も対象に含めています。UbuntuのCVEのページ(CVE-2026-119618)には、セキュリティチームのメモとして「newer versions of the module have been backported to stable releases in Ubuntu」(新しい版のモジュールをUbuntuの安定版に取り込んでいる)とあります。同じページでは、18.04・16.04・14.04 はこの件の対象外(Not affected)です。配布版のパッケージは、版の番号より新しい修正を取り込んでいることがあるため、上流(Apache のプロジェクト)の対象の版の範囲をそのまま当てはめると、対象外と誤って判断するおそれがあります。
Ubuntu 24.04 のパッケージで確かめた
2026年11月14日に、Ubuntu 24.04 の配布元から apache2 と apache2-bin の 2.4.58-1ubuntu8.19 を取得し、インストールせずに中身を展開して確認しました。
- パッケージの変更履歴(
/usr/share/doc/apache2/changelog.Debian.gz。apache2-bin の変更履歴へのリンク)の先頭は 2.4.58-1ubuntu8.19(noble-security、2026年11月12日)で、CVE-2026-106023・CVE-2026-109163・CVE-2026-119618・CVE-2026-42528 の4件の修正(パッチ)が並んでいます。mod_http2 の修正はmodules/http2/h2_request.cへの変更です。 - 変更履歴に並ぶのはセキュリティの修正だけで、上で触れた mod_remoteip の動作の変更は含まれていません。
- 新規インストール時に有効になるモジュールの一覧(postinst の
enable_default_modules)に、http2・md・vhost_alias・dav は含まれていません。初期状態のままなら、今回の3件のモジュールは読み込まれていないことになります。 - http2 を有効にした場合に読み込まれる設定(
mods-available/http2.conf)はProtocols h2 h2c http/1.1の1行で、有効にすると暗号化したHTTP/2(h2)と平文のHTTP/2(h2c)の両方を受ける設定になります。
ただし、新規インストールの既定は出発点にすぎません。サイトの表示を速くするためにHTTP/2を有効にしている、証明書の自動更新に mod_md を使っている、といった変更が運用の途中で入っていることもあるため、実際のサーバーで確認します。
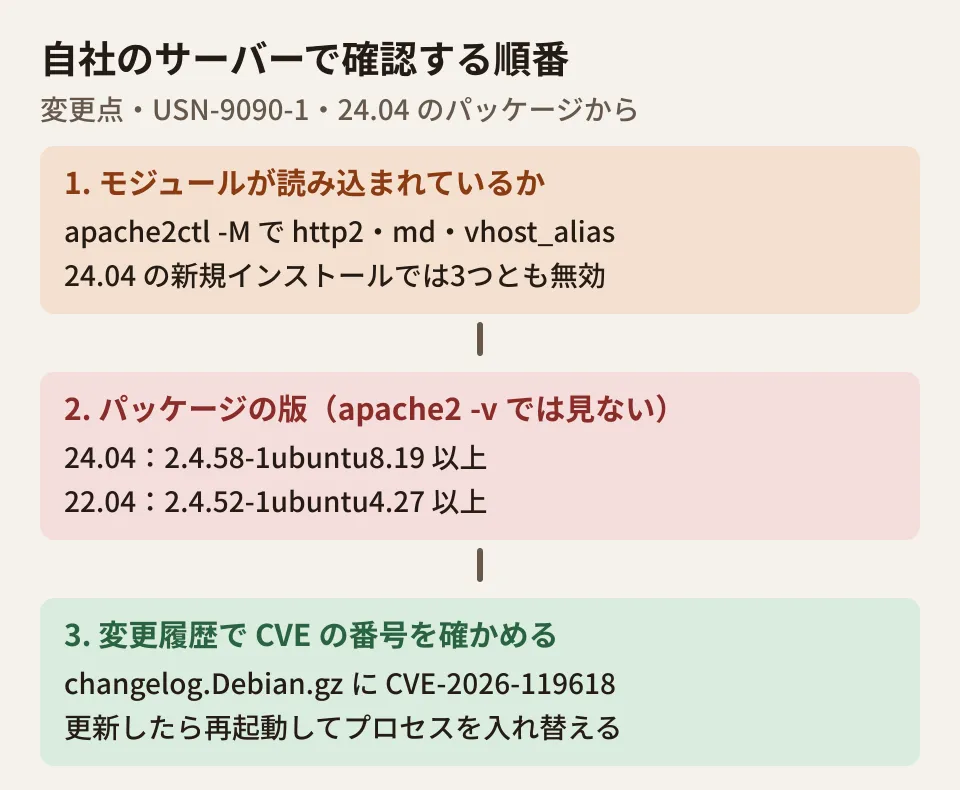
自社のサーバーで確認する順番(編集部の提案)
以下のコマンドはUbuntu・Debianの標準的なものです。本記事の作成では、実際のサーバーでの実行はしていません。
- モジュールが読み込まれているかを見る。
sudo apache2ctl -Mの一覧にhttp2_module・md_module・vhost_alias_moduleがあるかを確かめます。あわせてgrep -ri 'Protocols' /etc/apache2/で、HTTP/2を受ける設定(h2・h2c)がどこにあるかを控えます。 - パッケージの版を見る。
apt-cache policy apache2の「Installed」が、使っているUbuntuの修正済みの版以上かを確かめます。apache2 -vの表示(2.4.58 など)では判断しません。 - 変更履歴でCVEの番号を確かめる。
zgrep -n 'CVE-2026-119618' /usr/share/doc/apache2/changelog.Debian.gzで修正が入っているかを確かめられます。 - 更新して再起動する。
sudo apt update && sudo apt install --only-upgrade apache2 apache2-binのあと、sudo systemctl restart apache2で新しいプロセスに入れ替えます。古いプロセスが残っていると修正は効きません。
すぐに更新できない事情がある場合の一時的な手段として、HTTP/2を受けない設定(Protocols http/1.1)にする方法が考えられます。これは編集部の考えで、Apacheの告知が示した回避策ではありません。HTTP/2をやめると表示の速さに影響することがあるため、更新までのつなぎに留めてください。
CDNやロードバランサーの背後にあり、手前でHTTP/2を受けている構成でも、オリジンのサーバーにインターネットから直接つながる場合や、手前からオリジンへHTTP/2で接続している場合は、オリジンのmod_http2が使われます。手前の機器だけを見て対象外と決めないようにします。
共有サーバー・ほかの配布版の場合
レンタルサーバーなど、Apacheの更新を事業者が行う環境では、利用者の側では更新できません。事業者の障害・メンテナンス情報で、2.4.71または同等の修正の適用状況を確かめます。Red Hat 系やほかの配布版も、Ubuntuと同じく版の番号を据え置いて修正を取り込む場合があるため、それぞれの配布元のセキュリティ情報で、CVEの番号ごとに修正済みのパッケージを確かめてください。
Ubuntu Pro の対象のサーバーで、CVEの番号から修正の有無を確かめる手順はUbuntu Pro の pro fix の記事で扱いました。WordPressのサイトで本体側の更新もあわせて確認する場合はWordPress 7.1.4の記事も参考にしてください。
確認した範囲
2026年11月14日に、Apache HTTP Server の告知(Announcement2.4.txt、2026年11月11日付)と変更点(CHANGES_2.4.71、downloads.apache.org)、apache/httpd の 2.4.x ブランチの CHANGES、Ubuntu の USN-9090-1 を確認しました(資料調査)。11月20日に、Apache の脆弱性の一覧(httpd.apache.org)、USN-9090-1、Ubuntu の CVE-2026-119618 のページを確認し直し、2.4.71 より新しい版や USN-9090-1 の続報が出ていないことを確かめました。あわせて Ubuntu 24.04 の apache2・apache2-bin 2.4.58-1ubuntu8.19 を apt-get download で取得し、展開して変更履歴・postinst・設定ファイルを確かめました。パッケージのインストール、Apacheの起動、脆弱性の再現、上のコマンドの実サーバーでの実行は行っていません。
会社のWebサイトの公開後の運用(サーバーの更新を含む)は、グリームハブのWebサイト制作のご相談で承っています。構成によって確認する場所が変わるため、お問い合わせからご相談ください。