
開発・技術28記事
設計、実装、認証、運用。開発の現場で判断に役立つ記事。
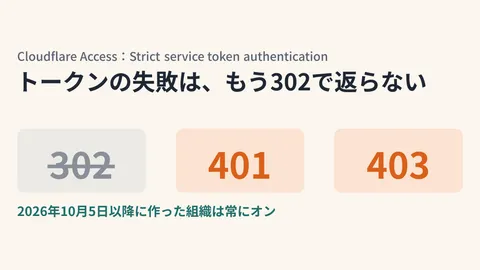
Accessのサービストークン厳格化 自動処理が止まる条件
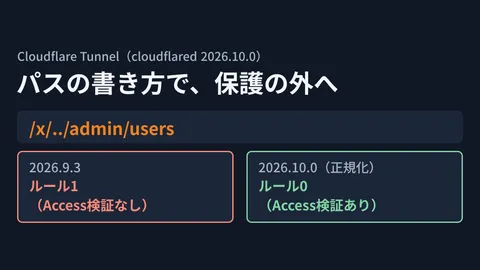
Cloudflare TunnelのURL正規化 管理画面だけ保護は要確認
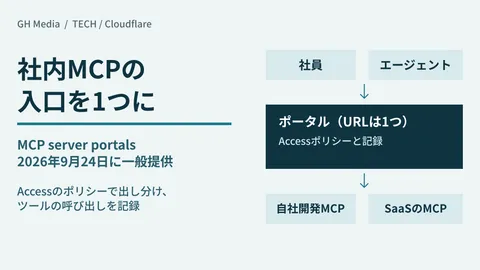
社内MCPサーバーの入口を1つに — MCP server portals
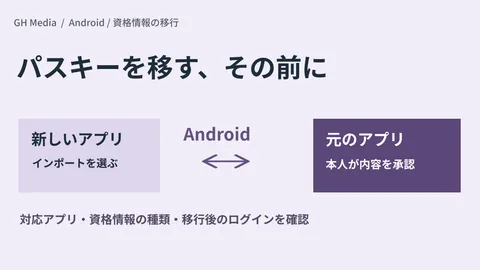
Androidでパスキーを移す前に — パスワード管理ツールの乗り換え確認

ログインの手順を変えるのに、なぜ3回リリースが要るのか

連携アプリの権限要求、全部飲むか諦めるかの二択から外す

社内ツールのログイン画面を作るのをやめる — 認証を Google Workspace に寄せる

10年後に読まれる前提で — ポスト量子暗号への移行、どこから

「Googleでログイン」を実装してもらった — 検収で見るのはどこか

AIエージェントの承認は安全装置にならない — 3件に1件の見逃し

委託先のアカウントに本番環境の権限が残っている — 「必要なときだけ渡す」への切り替え方

退職者のアカウントは止めたのに — システムが使う「人ではないID」が残り続けている

Claude Codeが現場に勝手に広がる前に — 全社導入をSSO・予算上限・統制で固める

サービスアカウントの鍵、何個配りましたか — 鍵レス連携という選択

社内AIエージェントに業務システムをつなぐ前に — 権限管理(MCP認可)の要点

SaaSが増えすぎてログイン管理が限界 — Google WorkspaceをIdPにしたSSOを受託で一元化する

社長のアカウントが乗っ取られる前に — 中小企業の2段階認証とパスキー移行

引き継いだ認証コードは安全か — JWT検証ミドルウェアの落とし穴

ログイン時だけの認可をやめる — 機微な受託システムの継続的認可設計

AIエージェントの認証・認可をどう設計するか — 受託で組み込む権限と委任

本番サーバーに「SSHで入って実行」をやめる — 受託で作る監査できるジョブ実行基盤

末尾スラッシュで API Gateway 認可が突破された — 受託で行う API 認可セキュリティ監査 2026

JWT を localStorage に置くな問題 ─ 受託で診る Web 認証実装セキュリティ監査

Supabase → Clerk → Better Auth — 受託案件の認証移行プレイブック 2026

自作MCPサーバーをOAuth 2.1で守る — 受託で公開するMCP統合の認証設計 2026

HashiCorp Vault 2.0 × Identity Federation で組む「人 + AI エージェント」統一シークレット管理基盤 — 受託設計指針 2026
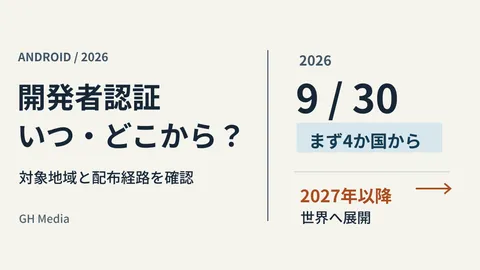
Android開発者認証、2026年9月の対象は?企業アプリの確認事項
1–28 / 28 記事を表示
構想を、設計へ。
開発環境↔AIモデル
アクセス権 ・ データ ・ ログ
社内でAIを使うための
環境をつくる
自社のデータ、開発環境、アクセス権。導入の構想を、具体的な検討に進める。
実現方法を比較導入要件を整理小さく試す
特集を読む 
Google Workspace
管理の基本
導入から共有・権限まで、管理者の迷いを解消。
料金と導入共有のルール権限・セキュリティ
特集を読む 
AIを仕事で
使い始める
任せる仕事を選び、小さく試して、安全に運用。
AIの仕組み業務で試す安全に使う
特集を読む 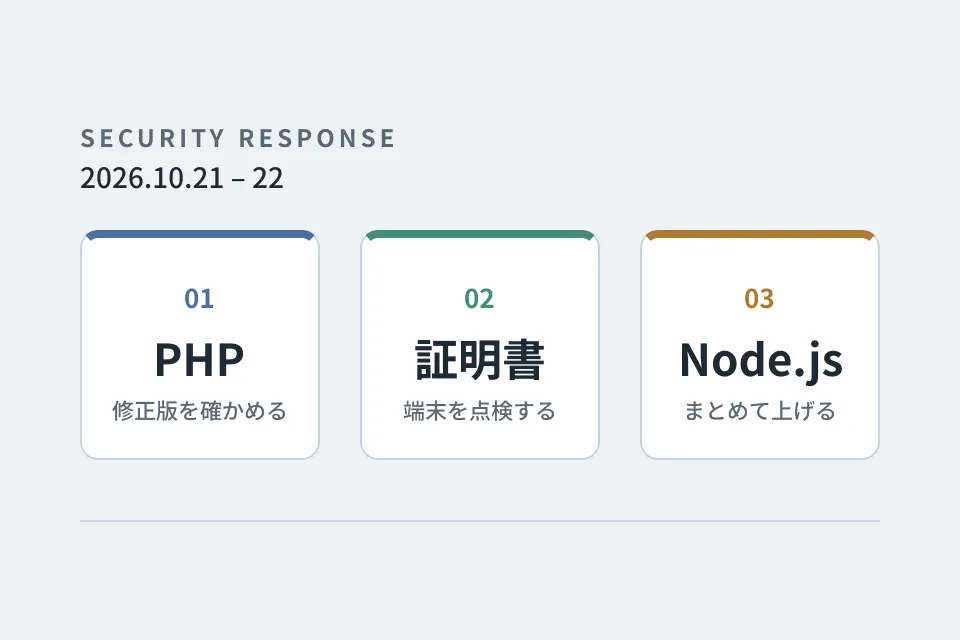
脆弱性の緊急対応を
記録で振り返る
PHP、証明書、Node.js。2026年10月21〜22日に重なった対応を、確かめた手順と落とし穴まで記録する。
提供元の対応を確かめる端末の証明書を点検する複数リポジトリを一括で上げる
特集を読む 
Webサイトを育てる
改善ノート
フォーム、使いやすさ、更新。公開後の改善を一つずつ。
フォーム改善UIの見直し更新・運用
連載を読む