AIのコーディング支援でプルリクエストの数が増えると、レビューで脆弱性まで見きれなくなることがあります。そこで、プルリクエストを開いた時点で自動で検査し、危ないものはマージを止める仕組みを入れたくなります。ただ、その「止める」条件が、自社のコードの置き場所や重大度の考え方と合っていないと、検査したつもりで素通りさせることになります。
Google Cloudは2026年11月11日の公式ブログ「Don’t just flag it, fix it: How to run CodeMender in your pull requests」で、脆弱性の検出・修正のエージェントCodeMenderを、GitHubのプルリクエストにつなぐ参照構成を公開しました。実装はGitHubのリポジトリ「codemender-gitops-starter-kit」にあります。本記事では、ブログとキットのREADME・コード、CodeMenderのドキュメントを読み、試す前に確かめておく点をまとめます。CodeMenderそのものの位置づけはCodeMenderの記事で扱いました。
何ができるか
キットのREADMEによると、流れは次のとおりです。
- プルリクエストを開く・更新すると、GitHub Actionsの中継用のワークフローが、Cloud Run上のサービスにイベントを送る
- CodeMenderが、プルリクエストで変わったファイル(ベースとの差分)を検査し、指摘の一覧をプルリクエストに1件のコメントとして固定する
- コミットのステータス
security/codemender-gateを設定する - 開発者はコメントで操作する。
/verifyはサンドボックスで攻撃を試して悪用できるかを確かめ、/fixは修正の差分を提案し、/approveはその修正をブランチにコミットして検査し直す
コマンドを使えるのは書き込み・管理の権限を持つ共同作業者で、指摘を受け入れる /dismiss やゲートを上書きする /override-gate は、maintain・adminの権限が必要です。
試す前に確かめること
本番向けではなく、利用には許可が必要
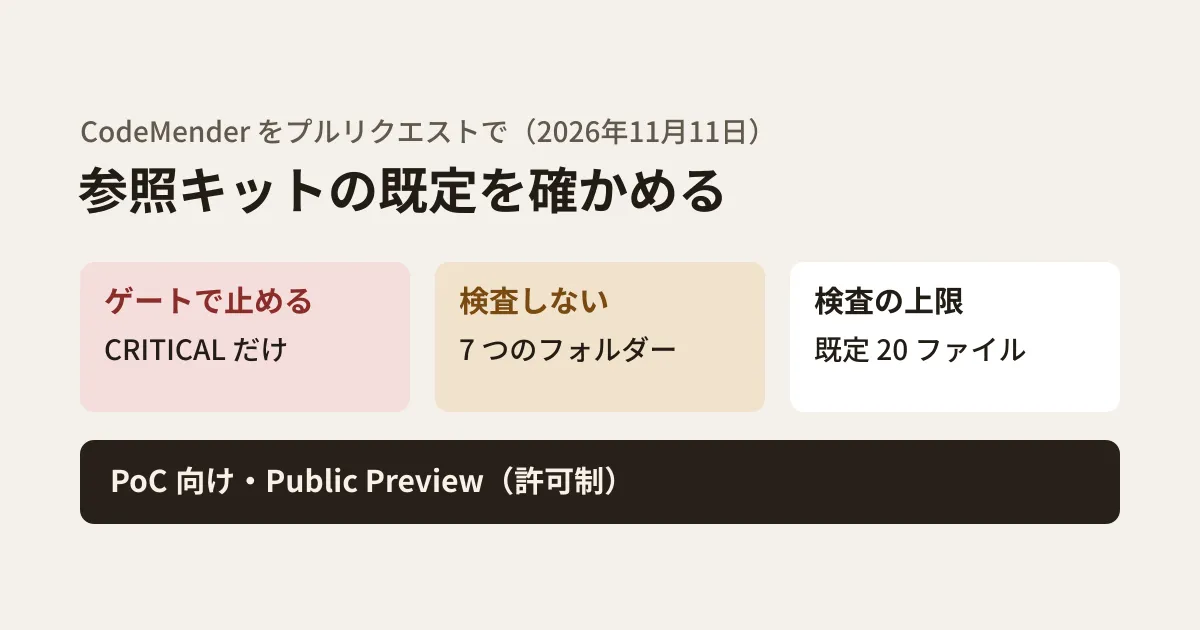
READMEの冒頭には「This code is for PoC environments only.」とあり、本番の用途を想定しておらず、Googleの公式サポートの対象でもないと書かれています。CodeMenderは「Public Preview with gated access」で、CodeMenderのCLI(cm)を使うには、Google Cloudのプロジェクトが許可リストに載っている必要があります。
CodeMenderのドキュメント(2026年11月12日更新)も、Public Previewで使えるのは一部の顧客に限られ、利用には営業担当への連絡が必要としています。プレビューの条件として、限られたテストと評価のために提供されるもので、商用や本番の用途には使えないとも書かれています。キットを試す場合も、検証の範囲にとどめる前提です。
マージを止めるのはCRITICALだけ
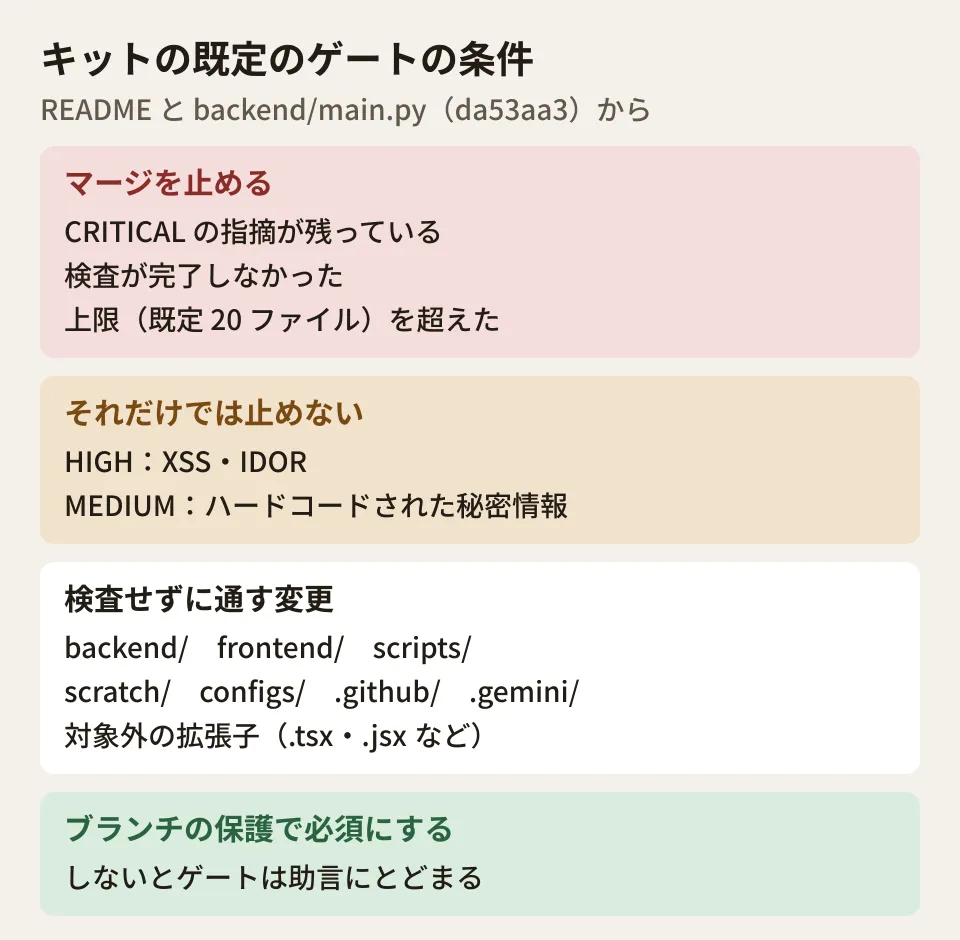
ゲートが失敗になるのは、CRITICALの指摘が残っているとき、または検査が完了しなかったときです。重大度はCWEごとの固定の方針で決まり、READMEの例では、SQLインジェクションとOSコマンドインジェクションがCRITICAL、XSSとIDOR(権限の確認漏れ)がHIGH、ハードコードされた秘密情報がMEDIUMです。XSSやIDORが見つかっても、既定ではマージは止まりません。
CodeMenderのドキュメント「Integrate with CI/CD」が示す、GitHub ActionsやCloud Buildでの検査(cm find --diff)とは既定が違います。ドキュメントの方法では、プルリクエストが持ち込んだ指摘がCRITICALかHIGHのときに失敗になり(--fail-on の既定が CRITICAL,HIGH)、変わったファイルに加えて、それを呼び出す・読み込むファイルも検査します。キットのゲートは、これより止める範囲が狭い既定です。
さらに、ゲートを強制するのはGitHub側の設定です。READMEとブログはどちらも、ブランチの保護(またはルールセット)で security/codemender-gate を必須にしないとゲートは助言にとどまると書いています。
backend/ や frontend/ の変更は検査されない
READMEの「Known limitations」には、backend/・frontend/・scripts/・scratch/・configs/・.github/・.gemini/ の下の変更はキット自身の道具として扱い、検査を飛ばしてゲートを通すとあります。backend/main.py のコードでも、この7つの接頭辞のファイルを除外しています。アプリのコードをこれらのフォルダーに置いているリポジトリでは、そのままでは主要なコードが検査されません。 READMEも、該当する場合は配置の前に一覧を直すよう求めています。
READMEには書かれていませんが、backend/main.py は拡張子でも対象を絞っています。検査するのは .ts・.js・.py・.go・.java・.cpp・.c・.rb・.php・.sh・.tf のファイルだけです。.tsx・.jsx・.mjs・.vue・.kt・.cs などは対象の一覧になく、ほかのファイルと一緒に変わっても検査されず、変わったファイルがそれだけのプルリクエストは、除外フォルダーと同じく検査せずにゲートを通します。対象外のファイルは、後で述べるファイル数の上限にも数えられません。ReactやVueの画面のコードが多いリポジトリでは、この一覧も見直します(コードを読んだ範囲の話で、動かしては確かめていません)。
ほかにも、1回に検査するファイルの数は既定で20(CM_MAX_SCAN_FILES、1〜100)です。上限を超えたファイルがあると、ゲートは失敗のままになります。1つのデプロイで守れるリポジトリは1つです。
ブログの説明とキットの実装の違い
ブログは「No stored keys between GitHub and Cloud Run」の見出しで、GitHubとCloud Runの間で長く使える鍵を持たないことを強調しています。GitHub Actionsが発行する短命のOIDCトークンを、Google CloudのWorkload Identity連携で受け入れる方法です。ブログはさらに、条件にリポジトリの名前(assertion.repository)ではなく、変わらないID(assertion.repository_id・repository_owner_id)を使うよう勧めています。名前は変更されたり、手放したあとに別の人に取られたりするためです。
一方、キットの scripts/setup_wif.sh が作る条件は、既定(strict)で assertion.repository == '<owner>/<repo>' と、ワークフローのファイルとブランチ(job_workflow_ref)の組み合わせです。リポジトリIDではなく名前で照合しています。また、GitHubへのコメントやコミットのために、対象のリポジトリに絞ったfine-grained personal access tokenをSecret Managerに保存する前提です。ブログはこの節で「エージェントにはソースコードへの書き込み権限が要り、それこそシークレットの保管場所に置いておきたくない資格情報だ」と書いていますが、キットでOIDCに置き換わっているのは、GitHubからCloud Runを呼び出す経路だけです。Cloud RunからGitHubへ書き込む経路には、長く使えるトークンが残ります。
試すときは、条件をリポジトリIDに置き換えるかを検討し、トークンの権限(Contents、Pull requests、Issues、Commit statuses、Checksの読み書き)と、ローテーションの方法を決めておきます。鍵を配らないGoogle Cloudの認証の考え方は、Workload Identity連携の記事にまとめています。
中継のワークフローと保存されるデータ
中継用のワークフローは pull_request_target で動きます。このイベントはmainにあるワークフローを使うため、プルリクエストの側から中継の中身を書き換えられません。ワークフローはプルリクエストのコードをチェックアウトせず、イベントのJSONを送るだけで、受け取ったサービスはGitHubのAPIからイベントを読み直します。フォークからのプルリクエストは中継しません。pull_request_target を自社の別のワークフローで使うときに、同じ前提を崩さないよう注意が必要です。
保存先も確認しておきます。READMEによると、検証の成果物はCloud Storage、検査の記録や受け入れた指摘はBigQuery、作業の状態はFirestoreに残り、CodeMenderのCLIはVertex AIのGeminiのモデル(GOOGLE_CLOUD_LOCATION=global)を使います。ソースコードの断片や攻撃の手順がこれらに残るため、プロジェクトのアクセス権と保持期間を、社内の規程に合わせて決めます。
試すなら(編集部の提案)
- 検証用のGoogle Cloudプロジェクトと、検証用のリポジトリで始める。本番のリポジトリには入れない
- 除外するフォルダーと対象の拡張子の一覧を、自社のリポジトリの構成と照らして直す
- ゲートで止める重大度を決める。HIGHでも止めたい場合は、キットの方針を変えるか、ほかの検査と組み合わせる
- Workload Identity連携の条件をリポジトリIDで書き、トークンの権限と期限を決める
- ブランチの保護で
security/codemender-gateを必須にしてから、サンプルの脆弱なコードで止まるかを確かめる
確認した範囲
2026年11月13日に、Google Cloudの公式ブログ(2026年11月11日)と、GitHubのGCP-Architecture-Guides/codemender-gitops-starter-kit(コミット da53aa3、2026年11月11日。13日の時点でこれが最新)のREADME、
scripts/setup_wif.sh、.github/workflows/codemender-wif.yml.example、backend/main.py、CodeMenderのドキュメント(概要、Integrate with CI/CD、環境の準備。いずれも2026年11月12日更新)を読みました(資料調査)。CodeMenderの実行、キットの配置、同梱のテストの実行は行っていません。CodeMenderの料金は確認していません。
プルリクエストでの自動検査の設計や、Google CloudとGitHubの連携の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。