社内の業務システムや会員向けの Web アプリに、IdP(ID の提供元)からの SAML のシングルサインオンでログインする仕組みを入れるとき、受け手(SP)の側では、届いた応答の署名を確かめてから、誰がログインしたかを読み取ります。この「署名を確かめた部分」と「読み取る部分」が食い違うと、署名は正しいのに中身は偽物、という応答を受け入れてしまいます。
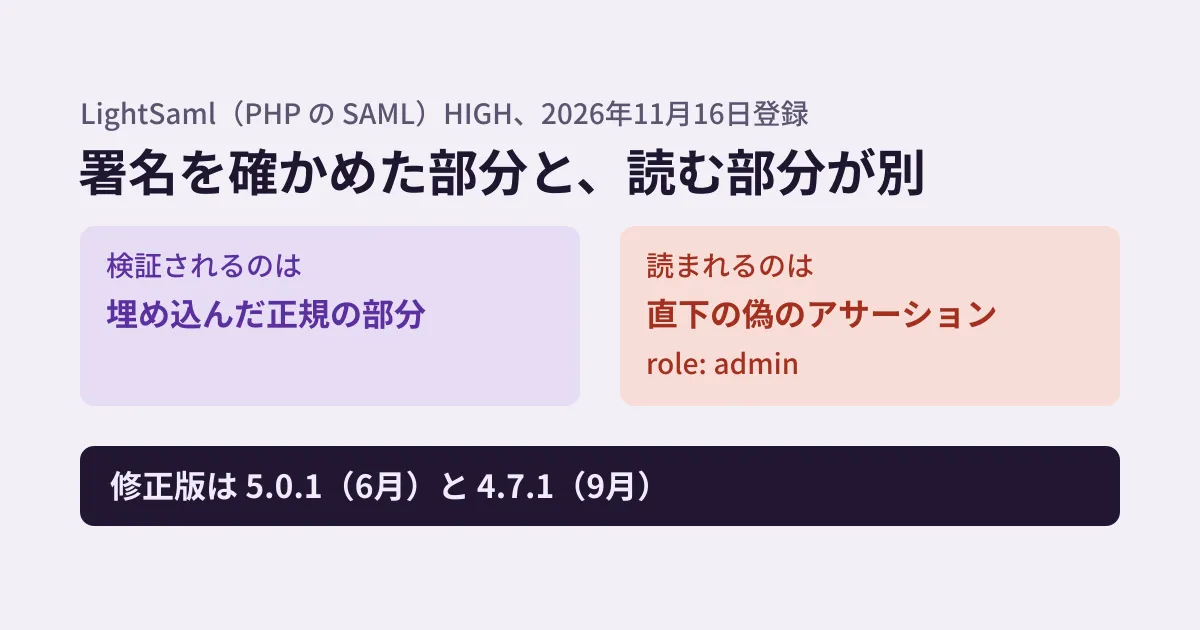
PHP の SAML のライブラリ LightSaml(Composer のパッケージ名 litesaml/lightsaml)で、この食い違いが起きる脆弱性(GHSA-w553-pwx6-3mg9、CVE-2026-63182)が、2026年11月16日に重大度 HIGH として GitHub Advisory Database に登録されました。アドバイザリによると、攻撃者は自分が正規にログインしたときの応答を1つ持っていれば、名前や属性を自由に書き換えた応答を、IdP が署名したものとして受け入れさせることができます。
修正版は 5.0.1(2026年6月29日)と 4.7.1(9月10日)です。litesaml/lightsaml のリポジトリでは、5.0.1 と同じ6月29日にセキュリティ勧告が公開されており、CVE は10月30日に NVD に載りました。GitHub Advisory Database への登録は、修正版がそろったあとです。本記事では、何が起きるのかと、自社のシステムで当たるかの確かめ方を整理します。
何が起きるのか
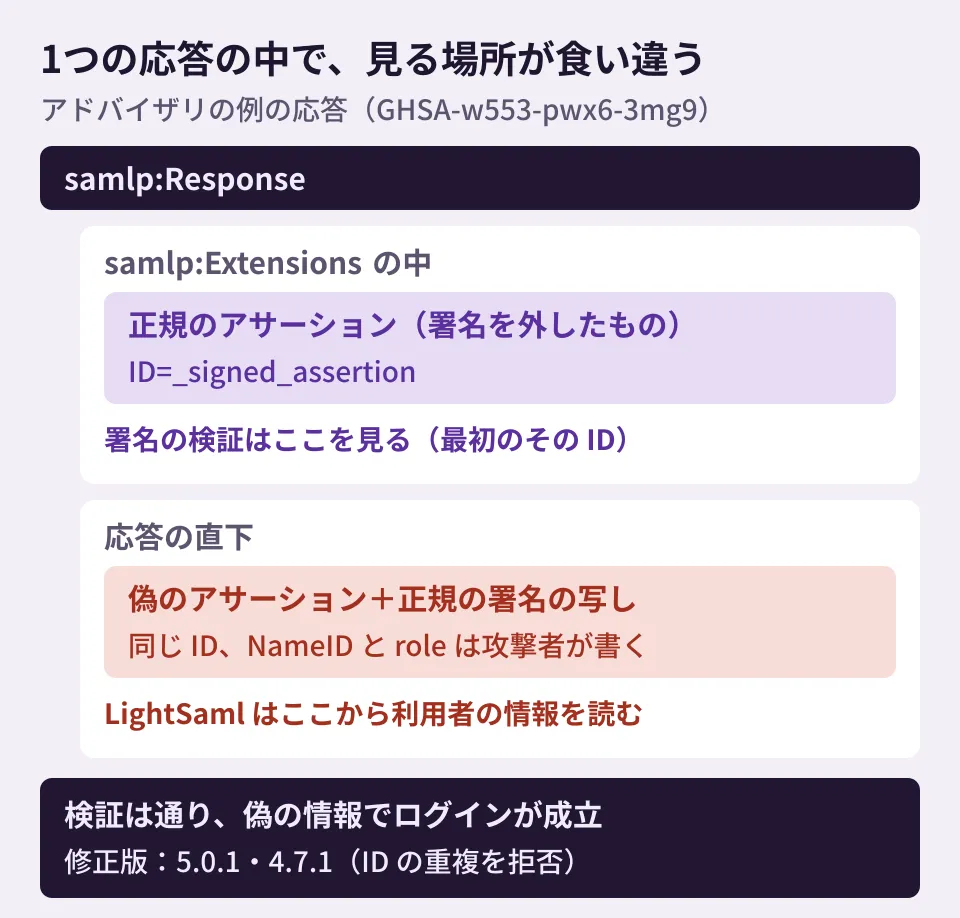
アドバイザリの説明では、LightSaml は応答(samlp:Response)の直下にあるアサーション(saml:Assertion)を集め、それぞれの署名を、XML の署名を扱う部品 xmlseclibs で確かめます。ところが xmlseclibs は、署名が指す ID(Reference URI="#id")を、文書全体から「最初に見つかった、その ID を持つ要素」で探していました。
そこで攻撃者は、次のような応答を作ります。
- 正規にログインしたときの署名付きのアサーションから署名だけを外し、応答の
samlp:Extensionsの中に埋める(文書の中で最初に出てくる、その ID の要素になる) - 応答の直下には、同じ ID を持つ偽のアサーションを置き、正規の署名をそのまま写して付ける。偽のアサーションの名前(
NameID)や属性(例:roleをadmin)は攻撃者が自由に書く
署名の検証は埋めた正規の部分に対して行われて通り、LightSaml は直下の偽のアサーションから利用者の情報を読みます。アドバイザリに載っている再現の手順(LightSaml の署名を確かめる処理を直接呼び出すもの)では、偽のアサーションが「ACCEPTED」となり、NameID=attacker@evil.com、role が admin として読まれた出力が示されています。IdP の証明書は SP の側で固定されていても、この攻撃は成立します。IdP の鍵を盗む必要はなく、正規の利用者が自分のログインの応答を1つ手に入れれば足ります。
この種類の攻撃は XML 署名ラッピング(XML Signature Wrapping、XSW)と呼ばれます。
修正版と当たる版
| 系列 | 当たる版 | 修正版 | 11月20日時点の系列の最新 |
|---|---|---|---|
| 6.x | 本件の対象外(6.0.0 には別の勧告あり、下記) | 別件は 6.0.1(10月16日) | 6.1.0(10月17日) |
| 5.x | 5.0.0 | 5.0.1(6月29日) | 5.1.1(10月16日) |
| 4.x | 4.0.0 以上 4.7.1 未満 | 4.7.1(9月10日) | 4.7.2(10月16日) |
日付は litesaml/lightsaml のリポジトリのタグの日付です。修正のコミット(5.0.1 の 230e62d、4.x への移植の 3af82bf)は、署名の検証の前に「署名の親の要素が、参照している ID を持っていること」と「その ID が文書の中で1つだけであること」を確かめる処理を加えています。コミットの説明には、同じ ID が重複することは XML として不正で、これが XSW の前提になる、と書かれています。
6.0.0・6.0.1・6.1.0 は 5.0.1 のコミットを含んでおり、アドバイザリの影響する版の範囲にも入っていません。ただし 6.0.0 には、リポジトリのセキュリティ勧告に別の問題(GHSA-rm7m-7jq4-gw46、重大度 critical、10月16日公開)があります。署名の値が base64 として読めないときに xmlseclibs 4.0 が返すエラー(-1)を、6.0.0 が成功として扱ってしまい、IdP の鍵がなくても中身を書き換えた応答が署名の検証を通る、というものです。修正版は 6.0.1 です。この勧告は、11月20日時点で GitHub Advisory Database には登録されておらず、CVE も付いていません。
4.0.0 より前の版(3.x 以前)は、GitHub Advisory Database の範囲には入っていません。一方、リポジトリのセキュリティ勧告では 5.x の行が「5.0.0 以下」と書かれており、4.0.0 より前を対象から外す書き方にはなっていません。どちらの資料からも 3.x 以前の影響は決まらず、修正も 4.7.1 と 5.0.1 以降にしか入っていないため、3.x 以前を使っている場合は 4.7.1 以上か 5.0.1 以上への移行を検討します。
自社のシステムで当たるかを確かめる(編集部の提案)
ここからは編集部の提案です。
1. 使っているかを確かめる。 直接の依存に書いていなくても、SAML の機能を持つフレームワークの拡張やバンドルの依存として入っていることがあります。PHP のプロジェクトのディレクトリで次を実行します。
composer show litesaml/lightsaml
# 何が依存しているかを見る
composer why litesaml/lightsaml
composer.lock を litesaml/lightsaml で検索しても確かめられます。LightSaml の README は、より高水準の部品として litesaml/saml を案内しています。Packagist の登録では、litesaml/saml の 0.4.0〜4.0.0 は litesaml/lightsaml の ^5.0 を、0.1.0〜0.3.2 は ^4.2 を依存に指定しています。どちらも修正前の版を含む範囲なので、composer.lock で LightSaml が 5.0.0、または 4.7.1 より前に固定されたままなら対象です(5.0.0 以降の litesaml/saml は ^6.0・^6.1)。
2. 上げる。 5.x なら 5.0.1 以上、4.x なら 4.7.1 以上に上げます。6.0.0 を使っている場合は、上の別の勧告のため 6.0.1 以上に上げます。依存しているライブラリが古い系列に固定している場合は、そのライブラリの更新も確かめます。
3. 上げたあとにログインを通す。 修正は「同じ ID が重複する応答」を拒否するものなので、正規の IdP からの通常のログインは影響を受けないはずですが、上げたあとに検証環境で一度ログインを通し、ログアウトや属性による権限の割り当ても確かめます。
4. 上げる前の期間のログを見る。 修正前の版を本番で使っていた場合、ログインのログに、本来その利用者が持っていない権限での操作や、存在しない利用者名でのログインがないかを確認します。ログに SAML の応答そのものを残していれば、samlp:Extensions の中にアサーションが入っている応答を探す手がかりになります。
Google Workspace を IdP にして社内の SaaS や業務システムに SSO する構成は、SSOの一元化の記事で扱いました。IdP 側でアカウントを止めれば SP 側のログインも止まる、という前提は、SP 側が署名を正しく確かめていて初めて成り立ちます。アカウントの作成・停止を IdP から各システムへ反映する仕組みは、SCIMの記事を参照してください。
確認した範囲
2026年11月17日に、GitHub Advisory Database のアドバイザリ(github/advisory-database のデータ)、litesaml/lightsaml のリポジトリ(タグ、修正のコミット 230e62d・3af82bf)を確認しました(資料調査)。11月20日に、GitHub Advisory Database と litesaml/lightsaml のリポジトリのセキュリティ勧告、NVD、Packagist の登録(litesaml/lightsaml・litesaml/saml)を確かめ直し、6.0.0 の別の勧告と、litesaml/saml の古い版の依存を追記しました。PHP の環境での再現や、修正後の版でのログインの確認は行っていません。
SSO を入れた業務システムの保守や、依存の更新の進め方は、グリームハブの開発・AI・自動化のご相談で承っています。構成によって進め方が変わるため、お問い合わせからご相談ください。
参考資料
- GitHub Advisory Database — GHSA-w553-pwx6-3mg9(lightsaml allows Signature wrapping bypass)
- litesaml/lightsaml — fix: reject XML Signature Wrapping attacks in SignatureXmlReader(230e62d、5.0.1)
- litesaml/lightsaml — 4.x への移植(3af82bf、4.7.1)
- litesaml/lightsaml — セキュリティ勧告 GHSA-w553-pwx6-3mg9(リポジトリ、6月29日公開)
- litesaml/lightsaml — セキュリティ勧告 GHSA-rm7m-7jq4-gw46(6.0.0、10月16日公開)
- NVD — CVE-2026-63182
- litesaml/lightsaml — リポジトリ