ファイルの受け渡し用のSFTPサーバーや、社内の踏み台のサーバーを、軽いAlpine Linuxのコンテナで動かす構成があります。動き続けているコンテナの中のパッケージは、イメージを作り直さない限り古いままです。
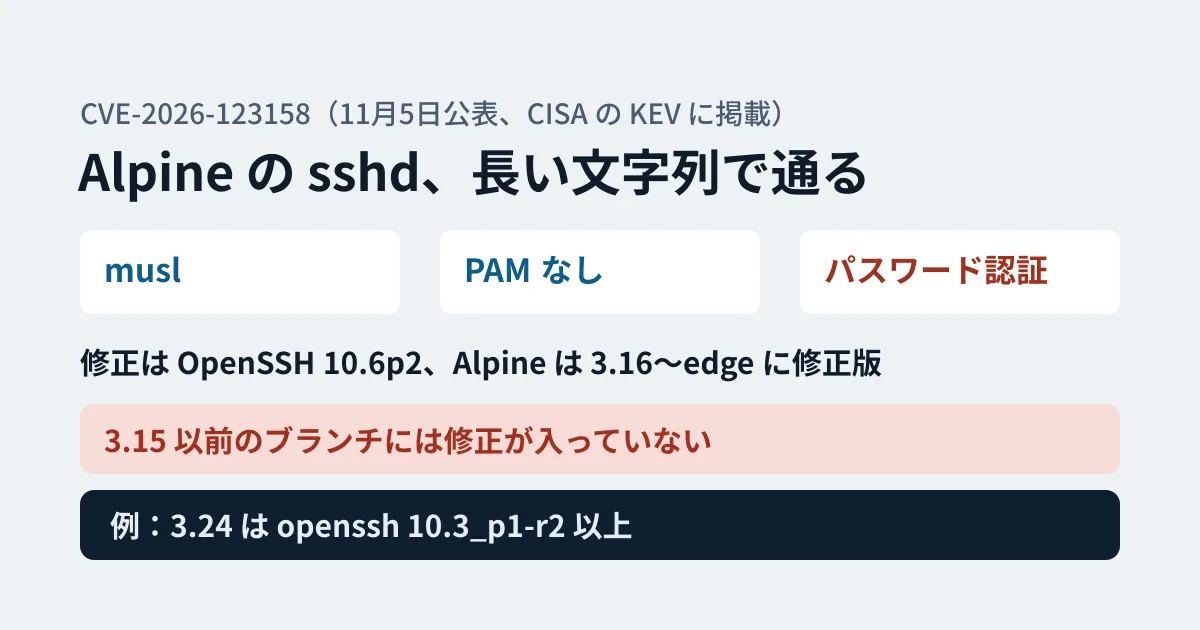
2026年11月5日に公表されたCVE-2026-123158は、この構成のsshdに当たる可能性があります。NVDの説明によると、muslのCライブラリを使い、PAMを使わずに動くLinuxのsshdで、アカウントの設定によっては256〜1024文字の任意のパスワードでログインが通ってしまいます(Alpineの告知では257〜1024バイト)。例として挙げられているのがAlpine Linuxです。米国のCISAは11月9日に、この脆弱性を悪用が確認された脆弱性の一覧(KEV)に加えました。本記事では、Alpineの告知、OpenSSHのリリースノートとリポジトリ、NVDとCISAの記録から、当たる条件と修正版、確かめる点を整理します。
何が起きるか
NVDの説明(GitHubのAdvisory DatabaseのGHSA-4fcc-vm97-gx3xにも同じ文が取り込まれています)は次のとおりです。
sshd in OpenSSH before 10.6p2 on Linux, when musl libc is used without PAM, lacks a workaround for a password authentication bypass (related to misinterpretation of whether a string is intended to be a password hash). For some configurations of accounts, any password between 256 and 1024 characters succeeds.
CVSS 3.1の評価は AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H(8.1、HIGH)です。ネットワーク経由で、事前の認証なしに攻撃でき、条件はそろいにくい(AC:H)ものの、当たれば機密性・完全性・可用性への影響はいずれも高い、という評価です。一方、Alpineの告知は、条件がそろったマシンでは「1回の接続で、毎回通り、やり直しも要らない」と書いています。
CISAのKEVの記録では、追加日は2026年11月9日です。米国の連邦機関に求めた対応の期限は11月12日でした。
仕組み
Alpineの告知の説明では、PAMを使わずに作ったsshdは、送られたパスワードを crypt()(パスワードを保存用のハッシュに変えるCライブラリの関数)でハッシュにし、/etc/shadow などに保存された値と比べます。保存された値が短すぎてsalt(ハッシュの先頭に付く乱数)を取り出せないアカウントでは、sshdはほかのアカウントのsaltを借ります。muslの crypt() は、256バイトを超える入力に対して、エラーの印として文字列 * を返します。パスワードを設定していないアカウントの保存値も * なので、「ハッシュ」が一致してログインが通ります。
OpenSSHの修正(コミット「avoid password authn bypass」、作者の現地時間で2026年11月5日)の説明は「This bypass affects some configurations and runtime configurations. We do not consider the root cause to be within OpenSSH but we are well equipped to avoid it.」です。原因はOpenSSHの外にあるが、OpenSSHの側で避ける、という位置付けです。修正の中身は、パスワードの照合の関数(sys_auth_passwd)で、保存された値が4文字未満なら一致とみなさない、というものです。* のような短い値のアカウントは、照合を通らなくなります。
当たる条件
Alpineの告知は、次のすべてに当てはまると影響を受ける、としています。
- Alpineの
openssh-serverを使っている(PAMなしで作られている)。PAM付きのopenssh-server-pamでも、UsePAM noなら当たる(UsePAM yesなら当たらない) PasswordAuthenticationがyes(変えていなければOpenSSHの既定値)- パスワード欄が
*のアカウントがある。Alpine 3.16ごろから、基本のイメージのrootはroot:*です。パスワードを付けずにadduserで作った鍵だけのユーザー、musl-nscd経由でディレクトリサービスから来るユーザー、公式のtiny-cloudのイメージのalpineユーザーも含みます $5$か$6$で始まるパスワードのハッシュを持つローカルのアカウントが、1つ以上ある
root は、OpenSSHの既定の PermitRootLogin prohibit-password のままならパスワードでは入れません。ただし、doas などでrootになれる別のアカウントから入られれば、同じことになります。
当たらない例として、Alpineの告知は次を挙げています。コンテナの中でsshdを動かしていない、PasswordAuthentication no にしている、openssh-server-pam を UsePAM yes で使っている、$ で始まるハッシュを持つアカウントがない、cloud-initで設定したクラウドのイメージ(PasswordAuthentication no が書き込まれる)、の場合です。パスワード欄が ! のロックされたアカウントは、パスワードでも鍵でもログインできません。
OpenSSHのメーリングリストの告知では、Linux以外のシステム、glibcのLinux、PAMでパスワードを照合するLinuxには、この脆弱性はないとしています。
すぐに更新できない場合について、OpenSSHの告知はパスワード認証を切るかSSHを止めるよう、Alpineの告知は PasswordAuthentication no にしてsshdを再起動するよう案内しています。Alpineの告知は、更新とこの設定のどちらでも穴はふさがる、としています。
修正版
OpenSSHの移植版は、10.6p2(タグ V_10_6_P2、2026年11月5日)で回避策を入れました。リリースノートは「This release contains a critical security workaround that affects Linux systems that use the musl libc and PAM disabled.」と書いています。11月20日の時点で、これより新しい版は出ていません。
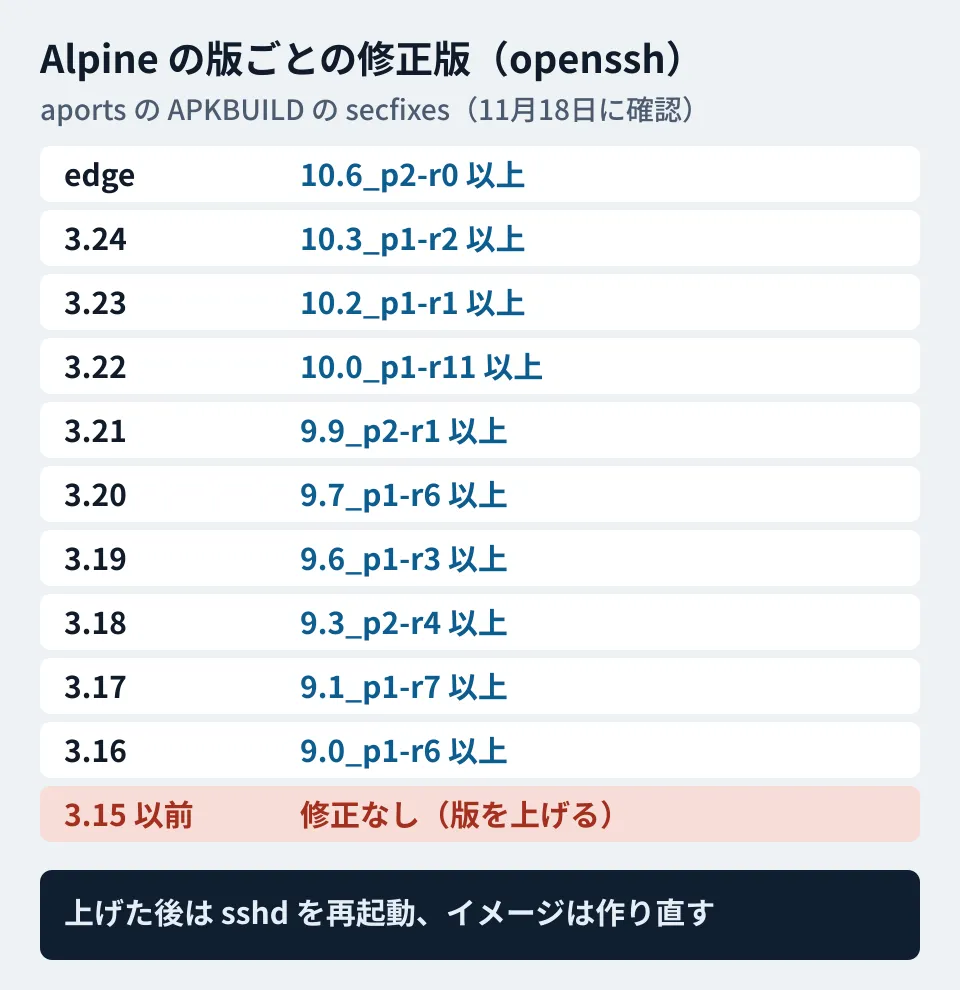
Alpineは、告知とパッケージの定義(aportsのリポジトリの main/openssh/APKBUILD の secfixes)に、次の版でCVE-2026-123158を直したと記録しています(2026年11月20日に確認)。
| Alpineの版 | 修正されたopensshのパッケージ |
|---|---|
| edge(開発版) | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
| 3.20 | 9.7_p1-r6 |
| 3.19 | 9.6_p1-r3 |
| 3.18 | 9.3_p2-r4 |
| 3.17 | 9.1_p1-r7 |
| 3.16 | 9.0_p1-r6 |
同じ11月5日に出た3.21.10・3.22.8・3.23.8・3.24.4には、修正済みのパッケージが入っています。Docker Hubの公式イメージにも、この版のタグ(alpine:3.24.4 など)が出ています。Alpineの告知によると、3.21は2026年11月1日にサポートが終わり、3.16〜3.20も定期の更新は受けていません。それでも今回は、3.16まで修正版を出しています。
3.15のブランチのopensshは8.8_p1-r1のままで、この修正は入っていません。Alpineの告知が影響を確かめた範囲は3.16以降で、3.15以前が当たるかどうかは書かれていません。いずれにしても修正済みのパッケージがないので、3.15以前をもとにしたイメージは、サポートが続いている版に上げるのが確実です(編集部の提案)。
コンテナで確かめる手順(編集部の提案)
- sshdが入っているイメージを探す。 SFTP、踏み台、Gitのサーバー、CIの作業用など、sshdを起動するコンテナを洗い出します。動いているコンテナの中では
apk info -v | grep opensshで版が分かります。 - Alpineの版を見る。
cat /etc/alpine-releaseで版を確かめ、上の表の修正版以上かを比べます。3.15以前なら、ベースのイメージをサポートが続いている版に替えます。 - イメージを作り直してから入れ替える。 動いているコンテナの中で
apk upgradeしても、イメージを作り直さなければ、次に起動したときに元に戻ります。DockerfileのRUN apk add openssh-serverの行が変わっていないと、ビルドのキャッシュで古い層がそのまま使われることがあります。docker build --pull --no-cacheでベースのイメージから作り直し、できたイメージの中で版を確かめます。 - sshdを再起動する。 仮想マシンや物理のサーバーでパッケージを上げても、動いているsshdは古いままです。Alpineの告知は、更新の後に
rc-service sshd restartで再起動するよう案内しています。 - パスワード認証が要るかを見直す。 鍵の認証で足りるなら
PasswordAuthentication noにします。Alpineの告知の手順では、鍵でログインできることと、今のセッションを開いたままにすることを先に確かめ、設定の後にsshd -T | grep -i passwordauthenticationで実際の値がnoになったかを確かめます。外から22番のポートに届く必要がないなら、届く範囲も絞ります。 - ログインの記録を見る。 Alpineの告知は、
/var/log/messagesのsshdの行で、パスワードのないアカウント(alpine、root、鍵だけのユーザー)に「Accepted password for」が出ていないかを見るよう書いています。あわせてdoasの使用、最近作られたユーザー・ファイル・authorized_keysを見直し、ログインがなかったと言い切れなければ、侵害されたものとして扱うよう求めています。コンテナではsshdのログの出し先が構成によって違うので、まず出し先を確かめます。
サーバーのOSの更新の進め方はUbuntu 26.04.1の記事で、コンテナの中の部品の確かめ方はcertifiの記事で扱いました。
確かめていないこと
- コンテナでの再現と、修正版での確認は行っていません(この環境でDockerを動かせないため)。
- 悪用の規模や手口。CISAのKEVへの掲載は確かめましたが、件数や狙われた対象は本文に載せていません。
- 3.15以前のAlpineが当たるかどうか。
2026年11月18日に、github/advisory-databaseのGHSA-4fcc-vm97-gx3x(NVDの記述の取り込み)、openssh/openssh-portableのタグ
V_10_6_P2と修正のコミット、alpinelinux/aports(GitHubのミラー)の各ブランチのmain/openssh/APKBUILDを確認しました。11月20日に、Alpineの告知とリリースの案内、OpenSSHのリリースノートとメーリングリストの告知、NVDの記録、CISAのKEVの一覧を確認し、当たる条件と悪用の状況を加えました(いずれも資料調査)。
サーバーやコンテナの保守、脆弱性の対応の進め方は、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。
参考資料
- Alpine Linux — Security advisory: openssh-server password authentication bypass
- Alpine Linux — Alpine 3.21.10, 3.22.8, 3.23.8 and 3.24.4 released
- OpenSSH Release Notes — 10.6p2
- openssh-unix-dev — urgent security release: 10.6p2
- NVD — CVE-2026-123158
- CISA — Known Exploited Vulnerabilities Catalog(CVE-2026-123158)
- GitHub Advisory Database — GHSA-4fcc-vm97-gx3x(CVE-2026-123158)
- GitHub — openssh/openssh-portable「avoid password authn bypass」(4353fdc)
- GitHub — alpinelinux/aports main/openssh/APKBUILD(3.24-stable)