WordPressの小さな版の更新は、自動の更新が有効なサイトでは、管理者が操作しなくても入ります。ただ、独自のテーマやプラグインで WP_Query や WP_Meta_Query に値をそのまま渡していたり、REST APIで投稿の著者を書き換える連携を作っていたりすると、更新の後に結果が変わる場合があります。2026年11月18日に出たWordPress 7.1.5は、そうした箇所に手が入った更新です。
告知は20件の脆弱性の修正を挙げ、「セキュリティのリリースなので、すぐにサイトを更新することを勧める」としています。この記事では、wordpress.orgの告知とリリースノート(HelpHub)、本体の開発用リポジトリ(WordPress/wordpress-develop)の7.1ブランチに入ったセキュリティ修正のコミット(be8f460)の差分を読み、制作・保守の側で確かめる点を整理します。告知とリリースノートには、CVEの番号や深刻度の数値は載っていません。
告知の20件と、本体のコミットの15項目
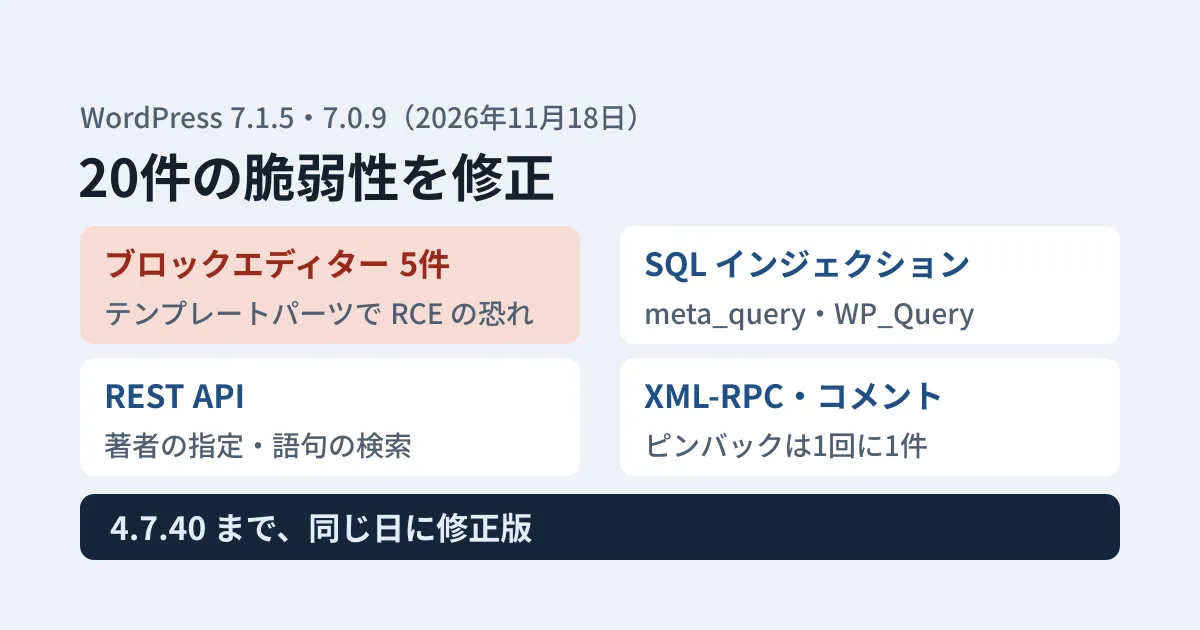
告知とリリースノートには20件が並びます。一方、7.1.5の版上げ(68aa336、11月18日 16:05 UTC)の直前に入った「Security: Backport the WordPress 7.1.5 security fixes to the 7.1 branch.」というコミットの説明には15項目が並びます。残りの5件はブロックエディター側の問題で、7.1ブランチでは同じ日のブロックエディター(Gutenberg)の固定する版の更新(fb596c8)で入ったとみられます。fb596c8 は Comment Date ブロックのファイルなどを変えており、6.7ブランチのセキュリティ修正のコミットには、同じ5件にあたる項目が本体の側に並んでいます。Gutenberg側の差分は開けず、確かめていません。
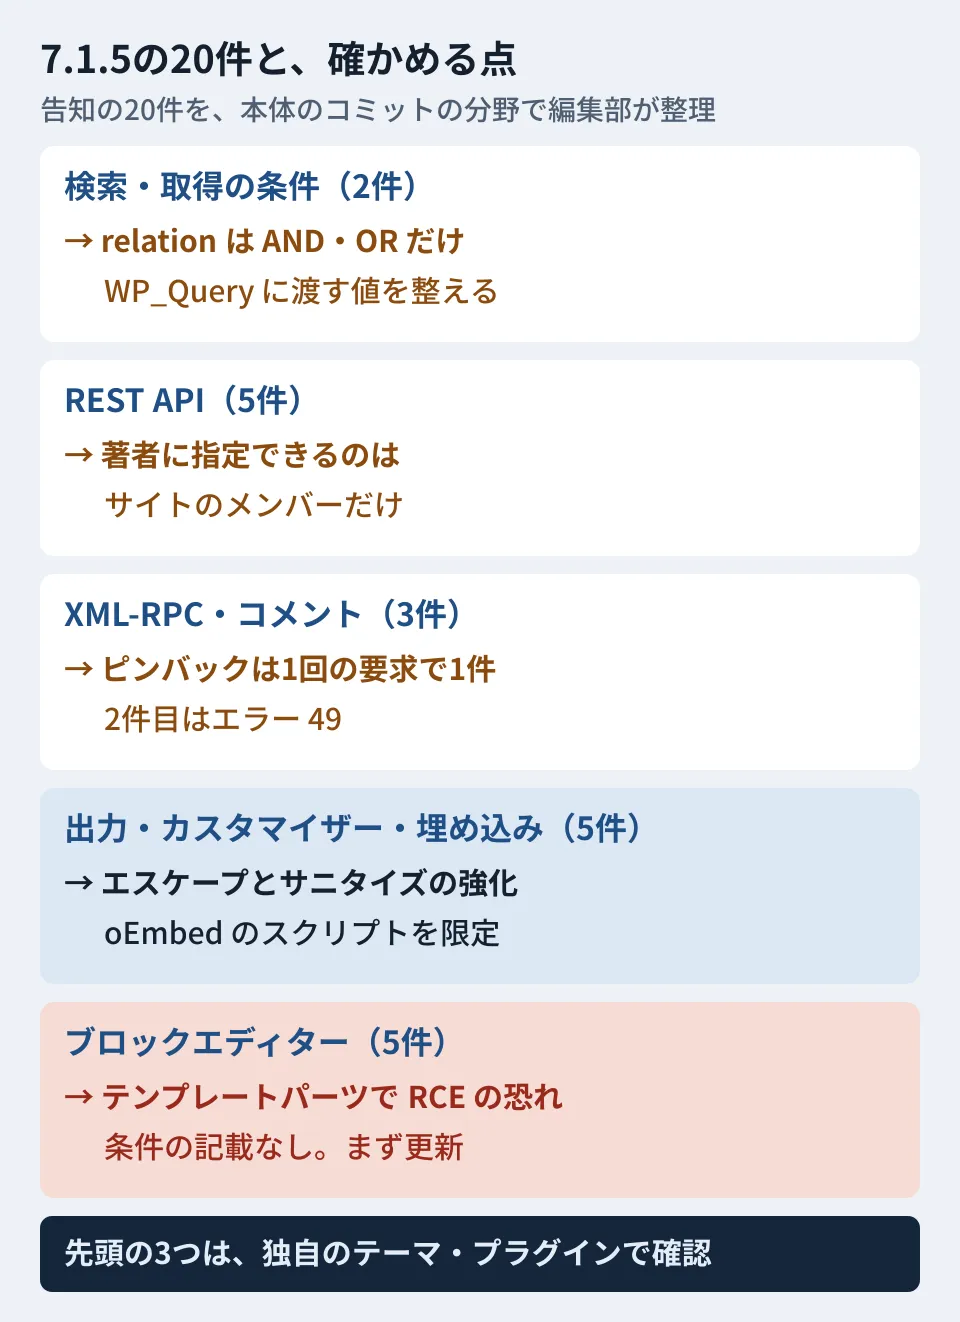
15項目を、差分を読んだうえで分野ごとにまとめ、ブロックエディターの5件を加えると次のとおりです。
| 分野 | 項目(コミットの件名。ブロックエディターは告知の説明) | 差分から読める変更 |
|---|---|---|
| 検索・取得の条件 | Query: Use prepared statements for more WP_Query clauses. / Meta API: Validate the relation argument in WP_Meta_Query. | p・page_id・menu_order・m(年月日)・投稿のステータスなどの条件を $wpdb->prepare() で組み立てる。relation は OR 以外をすべて AND として扱う |
| REST API | Restrict post and template author assignment to site members. / Harden comment author handling. / Only serve rest_route requests outside of the admin. / Return no terms when a term search resolves to no taxonomy. / Escape a hyphen in wp_is_json_media_type(). | 投稿とテンプレートの著者に指定できるのは、そのサイトのメンバーだけになる。コメントの author にほかの人を指定するときの権限の確認を強める。管理画面の中では rest_route の要求をREST APIとして扱わない。対象のタクソノミーがない語句の検索は0件を返す |
| XML-RPC・コメント | Only return comments the user can read from wp.getComments. / Process only one pingback per request. / Check permissions before moving a comment to another post in the admin. | wp.getComments は読む権限のあるコメントだけを返し、投稿者のメールアドレスとIPアドレスは、コメントを管理・編集できる人にだけ返す。ピンバックは1回の要求で1件だけ処理する |
| 出力・カスタマイザー・埋め込み | Shortcodes: Prevent attribute escape sequences from forming HTML. / Customize: Sanitize option settings with sanitize_option() when previewing. / Customize: Harden nav menu args handling. / Embeds: Return scripts from the oEmbed proxy only for embed handlers. / Interactivity API: Escape the store namespace in wp_interactivity_data_wp_context(). | ショートコードの属性、カスタマイザーのプレビュー中の設定値、oEmbedのプロキシの応答に含まれるスクリプト、Interactivity APIの名前空間の出力の扱いを強める |
| ブロックエディター | テンプレートパーツのブロックの属性による権限の昇格 / Comment Date ブロックの日付の書式によるXSS / Openverse の画像のメタデータによるXSS / メディアのブロックを File ブロックに変えるときのファイル名によるXSS / Imgur の埋め込みの削除(強化) | 7.1では fb596c8 で入ったとみられる。差分は未確認 |
告知で、認証なしで悪用できるとされたもの
告知の説明に「Unauthenticated」(認証なし)とあるのは次の4件です。
- テンプレートパーツのブロックの属性による権限の昇格で、リモートでのコード実行につながりうるもの(ブロックエディター側)
- コメントに書いたショートコードの属性による、保存型のXSS(Shortcodes の項目)
- XML-RPCのピンバックをまとめて送る、サービス妨害(XML-RPC: Process only one pingback per request.)
- REST APIの検索のエンドポイントから、非公開のタクソノミーの語句が見える情報の漏えい(REST API: Return no terms … の項目)
このうちテンプレートパーツの件は、告知に当たる条件が書かれていません。自社のサイトで当たるかを調べるより先に、更新を済ませるのが確実です。
ほかの項目には、告知で「Author+」(投稿者以上)、「Contributor+」(寄稿者以上)のように、悪用に必要な権限が添えられたものがあります。会員登録を受け付けていて、社外の人が寄稿者などの権限を持つサイトでは、当たりうる項目が増えます。
制作したテーマ・独自のプラグインで確かめる点
ここからは、上の差分をもとにした編集部の提案です。実際のサイトで7.1.5に更新して動作を確かめたわけではありません。告知の説明と、本体のコミットの項目の対応は公表されていないため、下の対応づけは件名と説明からの編集部の判断です。
1. meta_query の relation に AND・OR 以外を渡していないか
告知では「入れ子の relation の値による、WP_Meta_Query のSQLインジェクション」とされています。新しく加わった WP_Meta_Query::sanitize_relation() は、文字列で大文字に直して OR になるものだけを OR とし、それ以外は配列や空の値も含めてすべて AND を返します。小文字の 'or' はこれまでどおり OR です。入れ子の条件の relation も同じ処理を通るようになりました。
独自の絞り込み画面で、利用者の選んだ値を relation にそのまま入れている場合は、7.1.5より前の版ではこの問題に当たりえます。更新の後は、意図しない値が AND に変わります。'relation' => $_GET['mode'] のような書き方がないかを検索しておくと安心です。
2. WP_Query に配列や数字以外の値を渡していないか
p・page_id・menu_order などは、これまで文字列をつないでSQLにしていた箇所が %d を使う形に変わりました。コードのコメントには「配列の値は、条件を落とすのではなく0として問い合わせる」とあります。告知の「カスタマイザーの変更のプレビューで、フロントページの設定を経由したSQLインジェクション」は、報告者がこのコミットの協力者の欄(Props)に並んでいることから、この変更に当たるとみられます。
URLの引数をそのまま WP_Query に渡している一覧ページでは、想定外の値が来たときの結果が変わりえます。表示の条件を作る処理で、値を absint() などで先に整えているかを見直します。
3. REST APIで投稿の著者を指定する連携はないか
告知では「編集者(Editor)以上の権限で、REST APIの投稿とテンプレートの著者の指定から情報が漏れる」問題とされています。投稿の作成・更新で author を指定するとき、指定した人がそのサイトのメンバー(is_user_member_of_blog())でなければ拒否するようになりました。自分自身と、すでにその投稿の著者になっている人は対象外です。マルチサイトで、別のサイトにしか所属していない人を著者にして記事を流し込む仕組みがあると、更新の後に失敗します。テンプレートの著者の指定も同じ扱いです。
4. XML-RPCのピンバックを使っていないか
告知では「認証なしで、まとめて送ったピンバックによるサービス妨害」とされています。ピンバックは1回の要求で1件だけ処理するようになりました。コードのコメントによると、system.multicall の1回の要求で、ピンバックを際限なく処理させないための変更です。2件目からは、エラーの番号49と「Only one pingback can be processed per request.」が返ります。XML-RPCを外部のツールの投稿に使っているサイトでも、ピンバックを複数まとめて送る使い方でなければ影響はないと見られます。そもそもXML-RPCを使っていないなら、プラグインやWebサーバーの設定で止めているかを、この機会に確かめておくとよいでしょう。
更新の確認と古い系列
管理画面の「概要」や、WP-CLIの wp core version で7.1.5になっていることを確かめます。11月20日の時点で、WordPress.orgの版の情報(api.wordpress.org)でも、最新は7.1.5です。版と自動更新の設定の確かめ方は、7.1.2の記事で扱いました。
古い系列にも同じ日に修正版が出ています。リリースノートによると、7.0から6.5までの各系列は20件すべてに当たり、7.0.9・6.9.12・6.8.13・6.7.12・6.6.12・6.5.15で直っています。それより古い系列は当たる件数が少なく、6.4は19件、5.9は17件、4.7は11件です。修正版は4.7.40まで出ており、4.6以前はセキュリティ更新の対象外です。告知は「積極的にサポートされるのは最新の版だけ」としているため、どの系列でも、まずは最新の7.1.5に上げるのが基本です。
告知によると、6.9.12以前の修正版には、WordPressに同梱するルート証明書から1024ビットの証明書を外す変更(7.0で実施済み)も入っています。また、次の大きな版の7.2は12月8日の予定で、同じ日に出た7.2 RC 2にも、当てはまる修正が入っています。
WordPressの更新を自動に任せている場合も、前回の7.1.4の修正内容の記事と同じく、独自のコードの側に当たる変更がないかを一度は読んでおくと、更新の後の不具合の切り分けが速くなります。
確認した範囲
2026年11月19日に、WordPress/wordpress-develop の7.1ブランチのコミット be8f460(7.1.5のセキュリティ修正、2026年11月18日 15:17 UTC)の説明と差分、fb596c8(Gutenbergの固定する版の更新)、68aa336(「WordPress 7.1.5.」)、タグ7.1.5を確認しました。あわせて、7.0・6.9・6.8・6.7・4.7の各ブランチのセキュリティ修正のコミットの説明と、7.0.9から4.7.40までのタグの日時を確認しました。11月20日に、wordpress.orgの告知(WordPress 7.1.5 Release)とリリースノート(HelpHub の Version 7.1.5)、api.wordpress.org の版の情報、trunk の個別のコミットの協力者の欄を確認しました(資料調査)。Gutenberg側の差分は開けず、ブロックエディターの5件の変更の中身は確かめていません。実際のサイトでの更新と、上の4点の動作は確かめていません。
WordPressで作ったサイトの保守や、更新の前後の確認の段取りづくりは、グリームハブのWebサイト制作のご相談で承っています。テーマやプラグインの構成によって確かめる点が変わるため、お問い合わせからご相談ください。
参考資料
- WordPress.org News — WordPress 7.1.5 Release
- WordPress.org Documentation — Version 7.1.5
- WordPress/wordpress-develop — commit be8f460(Backport the WordPress 7.1.5 security fixes to the 7.1 branch)
- WordPress/wordpress-develop — commit fb596c8(Bump the pinned hash for Gutenberg in 7.1 branch)
- WordPress/wordpress-develop — commit 68aa336(WordPress 7.1.5.)
- WordPress/wordpress-develop — commit d9fcfe3(7.0系列への反映)
- WordPress/wordpress-develop — タグ 7.1.5