Directus は、SQL のデータベースの内容を API と管理画面で扱えるようにするソフトウェアで、Web サイトの記事や商品のデータを入れておくヘッドレス CMS として使う構成があります。管理画面には、特定の記事やデータを、ログインしていない相手にリンクで見せる「Shares(共有)」の機能があります。
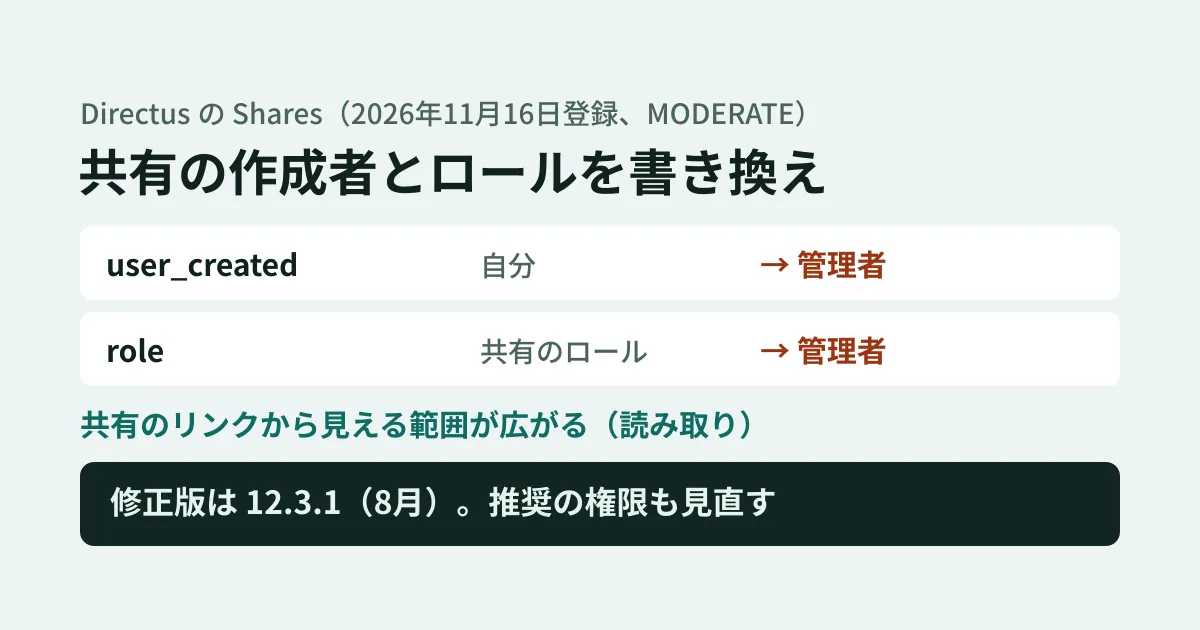
この共有の機能について、2026年11月16日に GitHub Advisory Database にアドバイザリ(GHSA-7h45-q5jx-7r87、CVE-2026-129239、重大度 MODERATE)が登録されました。一般の利用者が、自分の作った共有の「作成者」と「ロール」を管理者に書き換えることで、その共有のリンクから見える範囲を、自分や共有のロールの権限を超えて広げられる、というものです。directus/directus のリポジトリでは、9月2日にセキュリティ勧告として公開されていました。
修正版の 12.3.1 は8月25日に出ていますが、アドバイザリは、問題の入口を「推奨の権限のテンプレート」として説明しています。このテンプレートを適用した時点の設定はデータベースに残ると考えられるため(後述)、上げたあとに権限の設定も確かめておくことを勧めます。
何が起きるのか
アドバイザリの説明を順に追います。
- 推奨の権限では、
directus_shares(共有の一覧)の更新を「自分が作成者の行」に限って許していました。ただし更新できる項目は全項目で、作成者(user_created)・ロール(role)・共有する項目(item)・コレクション(collection)も含まれていました。 - 更新の可否は「書き換える前の行」で判定され、書き換えた後の行は確かめられていませんでした。共有を新しく作るときは、作成者が自分に固定され、その項目を共有してよいかも確かめられますが、更新ではこの2つが行われていませんでした。
- 共有のリンクで閲覧するとき、Directus は共有の作成者とロールの両方から権限を決め、両方が管理者のときに管理者の範囲を適用します。作成者とロールを両方とも管理者に書き換えると、共有した項目から、スキーマ全体にわたって関連するデータを読める状態になります。
アドバイザリは、直接の影響は読み取り(機密性)で、この問題だけでは書き込みや可用性への影響はなく、これだけで管理者のトークンが得られるわけではないとしています。また、これは以前に修正された CVE-2025-24353 の対策(作成者とロールの両方を見る仕組み)を回避するものだと説明しています。
当たる前提として、アドバイザリは次の3つを挙げています。
- 管理者でない利用者に、
directus_sharesの更新の権限がある。基本のアプリの権限は自分の共有の読み取りだけだが、共有の機能を使えるようにするための推奨の権限のテンプレートには含まれている - その利用者が共有してよい項目がある
- 管理者の利用者とロールの ID を知っている。報告された例では、共有できる項目の関連から通常の読み取りの権限で読めた
修正の内容と、上げたあとに残るもの
修正のコミット(5869c06、12.3.1 に含まれる)は、次の2つを変えています。
- API の側:共有の更新で
user_createdを書き換えようとすると、エラー(「You can’t change the “user_created” value manually」)を返す。itemやcollectionを書き換えるときは、新しい対象を共有してよいかを確かめる - 推奨の権限の側:
directus_sharesの更新で許す項目を、全項目(*)からname・collection・item・role・password・date_start・date_end・max_uses・times_usedに絞る
API の側の変更で、作成者の書き換えは 12.3.1 以降では通りません。一方、推奨の権限は「テンプレート」です。管理画面は、推奨の権限を使うと選んだ時点で、その内容を権限の行としてデータベースに作ります。修正のコミットには、作成済みの行を書き換える処理は含まれていないため、すでに適用した環境では、Directus を上げても更新の項目が全項目のまま残ると考えられます(実際の環境では確かめていません)。12.3.1 以降に上げたうえで、更新の権限が全項目のままになっているロールがないかを見ておくと、意図しない項目の更新を防げます。
| 系列 | 当たる版 | 修正版 | 11月20日時点の最新 |
|---|---|---|---|
| 12.x | 12.3.1 より前 | 12.3.1(8月25日) | 12.7.0(11月18日) |
| 11.x 以前 | すべて(アドバイザリの範囲は「0 以上 12.3.1 未満」) | 11.x の修正版は挙がっていない | — |
11.x 以前を使っている場合は、12.x への移行を含めて計画する必要があります。
リポジトリのセキュリティ勧告では、当たる版が「12.2.0 未満」と書かれています。ただし、修正版は同じく 12.3.1 で、修正のコミットが最初に入ったのも 12.3.1 です。GitHub Advisory Database の範囲も「12.3.1 未満」なので、12.2.x・12.3.0 を使っている場合も 12.3.1 以上に上げておくのが安全です。
確かめる順番(編集部の提案)
ここからは編集部の提案です。
1. 版を確かめる。 動かしている Directus のパッケージ(npm ls directus)や Docker のイメージのタグで版を確かめ、12.3.1 より前なら上げます。最新の 12.7.0 のリリースノートには、環境変数の読み方の変更などが「Potential Breaking Changes」として載っているため、そこまで上げる場合は先に目を通します。
2. 共有の更新の権限を見直す。 権限の設定で、管理者以外のロールに directus_shares の「更新」(update)の権限があるかを見ます。ある場合は、更新できる項目が全項目になっていないかを確かめ、上の修正後の推奨の項目に絞るか、共有を作り直すだけで足りる運用なら更新の権限を外します。
3. 既存の共有を確かめる。 共有の一覧で、作成者やロールが管理者になっている共有のうち、管理者が作った覚えのないものがないかを確かめます。不要な共有は削除し、期限(date_end)や回数(max_uses)を付けて作る運用にすると、リンクが残り続けることを防げます。
4. 関連から読める ID を見直す。 前提の3つめにあるように、共有した項目の関連から管理者の利用者・ロールの ID が読めると、この種類の攻撃の材料になります。公開や共有の対象のコレクションから、利用者やロールへの関連をたどれるかを確かめておきます。
ヘッドレス CMS で管理画面やコンテンツの API が入口として残る点は、ヘッドレスCMSの入口の記事で整理しました。構成の考え方は、ヘッドレスCMSへの移行の記事やAstroとmicroCMSの記事でも扱いました。
確認した範囲
2026年11月17日に、GitHub Advisory Database のアドバイザリ(github/advisory-database のデータ)、directus/directus のリポジトリ(修正のコミット 5869c06、タグ v12.3.1・v12.6.1 の推奨の権限の定義)、npm registry の公開日時を確認しました(資料調査)。11月20日に、GitHub Advisory Database とリポジトリのセキュリティ勧告、npm registry(12.7.0 の公開)、v12.7.0 の推奨の権限の定義と管理画面のコードを確かめ直しました。Directus を動かしての再現や、管理画面の操作の確認は行っていません。権限の設定の画面は、実際には確かめていません。
CMS を使ったサイトの構築・保守、権限の設計の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。構成によって進め方が変わるため、お問い合わせからご相談ください。
参考資料
- GitHub Advisory Database — GHSA-7h45-q5jx-7r87(Directus: Share update allows reassigning user_created and role)
- directus/directus — Prevent user created change on share updates(5869c06、#28145)
- directus/directus — セキュリティ勧告 GHSA-7h45-q5jx-7r87(リポジトリ、9月2日公開)
- directus/directus — v12.3.1
- directus/directus — v12.7.0
- directus — npm