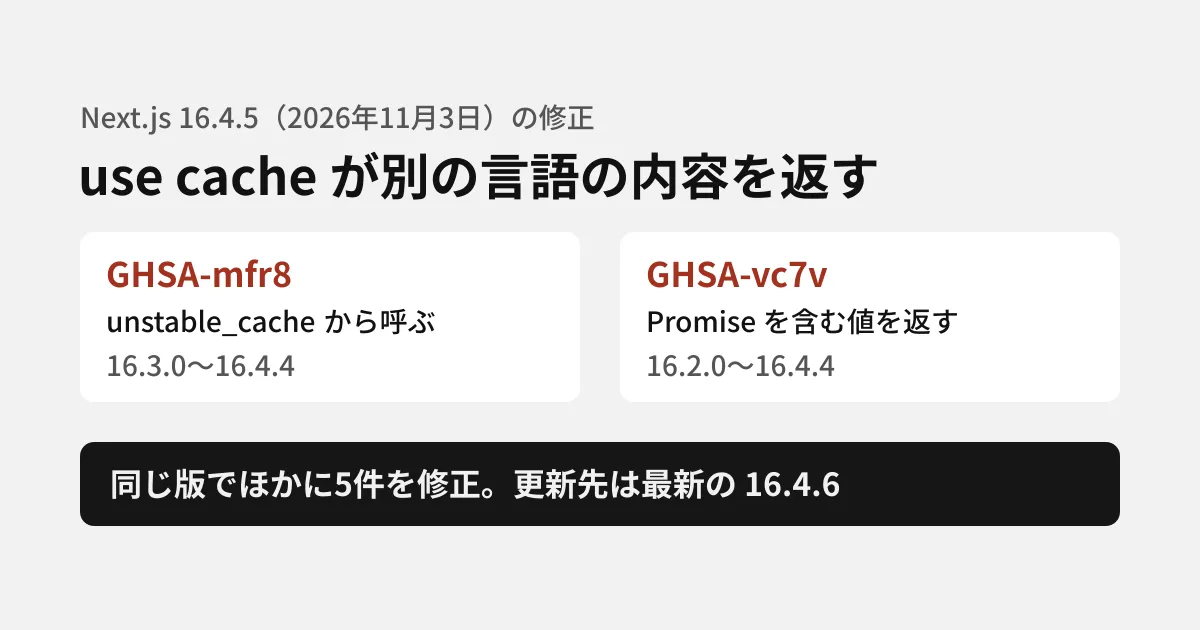
日本語と英語、あるいは国ごとにページを出し分けるサイトで、キャッシュの組み立てを誤ると、ある言語向けに作った内容が別の言語の利用者に表示されます。個人向けの情報を出していなくても、価格や在庫、地域限定の告知が取り違えられれば、問い合わせや信頼に響きます。
Next.jsのCache Components('use cache')で、まさにこの取り違えが起きる問題が2件、GitHubのアドバイザリのデータベースに載りました(11月16日・17日)。どちらも11月3日に出た16.4.5で直っています。Next.jsの公式ブログは同じ11月3日に、この2件を含む7件の告知(November 2026 Security Release)を出しており、残りの5件も11月19日にデータベースに載りました。本記事では、告知とアドバイザリの原文、vercel/next.jsのリポジトリのコミットから、当たる書き方と更新先を整理します。
2件のアドバイザリ
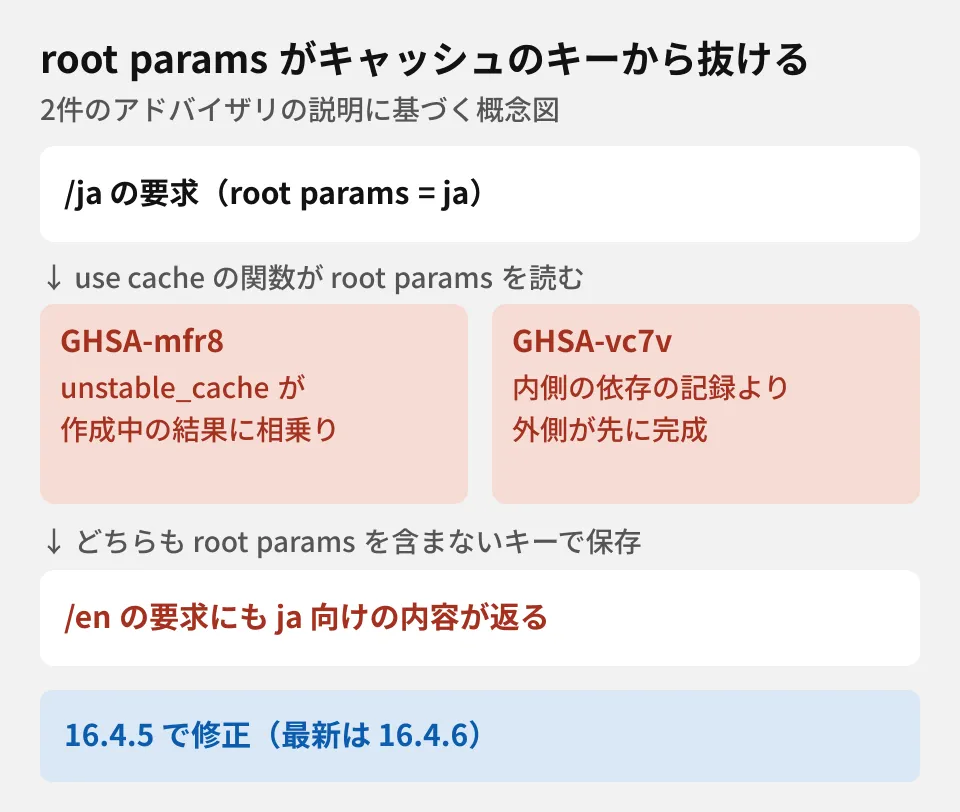
どちらも「root params」が鍵です。root paramsは、ルートのレイアウト(app/[lang]/layout.tsx のような一番外側のレイアウト)のルートの引数のことで、アドバイザリは「言語ごとにデータを分けるのによく使われる」と説明しています。公式ブログは、テナント(契約先)の識別子を例に挙げ、root params でテナントを分けている場合は、別のテナントのデータが返りうるとしています。
| アドバイザリ | 対象の版 | 起きること | 当たる条件 |
|---|---|---|---|
| GHSA-mfr8-8qww-v76h(CVE-2026-119790。データベースはMODERATE、公式ブログはHigh) | 16.3.0以上、16.4.5未満 | ある root params の値のために作ったキャッシュが、ほかの値の要求にも返る | 同じ 'use cache' の関数を、描画の中で直接呼び、さらに unstable_cache() の中からも呼んでいて、その関数が root params を読む |
| GHSA-vc7v-qv4w-wrv8(CVE-2026-119351。MODERATE、公式ブログもMedium) | 16.2.0以上、16.4.5未満 | 外側の 'use cache' の項目が、root params を含まないキーで保存され、すべての値に使い回される | Cache Componentsが有効で、内側の 'use cache' が next/root-params で root params を読み、まだ終わっていない Promise を含む値を返す |
GHSA-mfr8:unstable_cache() から呼んでいる場合
プロセスの起動直後、関数の最初のキャッシュの作成がまだ終わらないうちに unstable_cache() 経由の要求が来ると、重複をまとめる処理で、その要求が直接の呼び出しの結果を受け取ってしまいます。本来は root params の確認で拒否されるはずの呼び出しで、受け取った結果は root params を含まないキーで保存されるため、再検証されるか追い出されるまで、ほかの値の要求にも同じ内容が返ります。深刻度は、データベースではMODERATE(CVSS 4.0で6.3)ですが、公式ブログはHighとしています。
アドバイザリによると、この競合の外では、'use cache' inside unstable_cache() is unsupported というエラーになります。そのため、unstable_cache() の中から 'use cache' の関数を呼ばないようにすることが、完全な回避策とされています。
GHSA-vc7v:内側の関数がすぐ使える値と遅い値を一緒に返す場合
内側の 'use cache' が、すぐに使える値と、時間のかかる値(Promise)を一緒に返し、外側の関数が時間のかかる値を待たずに終わると、内側の項目が root params への依存を記録し終える前に、外側の関数が完成してしまいます。外側の項目は一度だけ書かれ、root params のすべての値で使い回されます。公式ブログは、テナント・サイト・言語ごとの内容が、その境界をまたいで返りうると説明しています。アドバイザリは、どの値の内容が出るかは最初に書いた呼び出しで決まり、攻撃者が選べるものではないとしています。また、こうして書かれた項目は、内側のキャッシュのタグによる無効化や有効期限も無視することがあります。
10月に公表された GHSA-h694-7cp9-m8p3(16.3.8で修正)の変種で、その修正では防げない形だと説明されています。
同じ16.4.5で直ったほかの5件
16.4.4から16.4.5までの間に入った7件のコミットのうち、上の2件のほかの5件も、公式ブログの告知に並ぶ脆弱性の修正です。5件のアドバイザリは、11月19日(UTC)にデータベースに載りました。深刻度はいずれもMODERATE(公式ブログはMedium)です。
| アドバイザリ | 対象の版 | 起きること | 当たる条件 |
|---|---|---|---|
| GHSA-rhh4-g77r-r9qj(CVE-2026-119349) | 16.0.0〜16.4.4 | 中身の違うバイナリの引数が同じキャッシュのキーになり、ほかの利用者の結果が返る、または自分の結果をほかの利用者に返させる | 'use cache' の関数に、利用者やアカウントを区別する値を Uint8Array・Blob などのバイナリで渡している |
| GHSA-vvgp-ww4w-46vf(CVE-2026-119350) | 16.4.0〜16.4.4 | 認証なしの1回のGETで、ルートの集まりが共有するシェル(ページの骨組み)のキャッシュが汚される。404が残り続けるか、別の引数の値で描画される | next start での自前運用、cacheComponents: true で partialPrefetching が未設定か false、ほかにルートの形の条件がある |
| GHSA-pc58-hwjq-p385(CVE-2026-119348) | 16.0.0〜16.4.4、15.5.28以前 | 転送した fetch の応答で、ヘッダーの圧縮の情報と実際の本文が食い違い、応答が別の利用者に渡る | 自前運用で、取得した応答をそのまま返している。応答を並べて待たせるHTTP/1.1のリバースプロキシの裏にある |
| GHSA-f3mh-rxg3-f5g2(CVE-2026-119346) | 16.0.0〜16.4.4、15.0.0〜15.5.28 | 内部用のヘッダー x-middleware-set-cookie にクッキーの値が出て、HttpOnly のクッキーを同じオリジンのJavaScriptが読める | Edge ランタイムのルートハンドラーやAPIルートで、NextResponse を使って重要なクッキーを設定している |
| GHSA-7qx7-33qx-rqx2(CVE-2026-119347) | 16.0.0〜16.4.4、15.0.0〜15.5.28 | 画像の最適化(/_next/image)で、AVIFと誤って判定されたSVGが dangerouslyAllowSVG: false をすり抜ける | 自前運用で、許可した取得元の画像を扱い、SVGを読める画像の処理系を使っている |
GHSA-vvgp には、next.config で partialPrefetching: true にするという回避策が書かれています。ほかの4件には、回避策の記載がありません。
15.x系列にも同じ日に15.5.29が出ており、このうちGHSA-pc58・GHSA-f3mh・GHSA-7qx7の3件が直っています。root params の2件とGHSA-rhh4・GHSA-vvgpは、15.x系列が対象の版に含まれていません。GHSA-pc58の対象は「15.5.28以前」で、14.x系列以前の修正版はアドバイザリに載っていません。
確かめる手順(編集部の提案)
- 版を確かめる。
npm ls nextで、16.0.0〜16.4.4なら、7件のうちいくつかの対象の版に含まれます。npmのlatestは11月9日の16.4.6で、16.4.5の修正をすべて含みます。更新先は16.4.6にします。15.x系列は、npmのbackportの15.5.29に上げます。 - Cache Components を使っているかを見る。
next.configのcacheComponents: trueと、'use cache'を書いた関数を探します。使っていなければ、root params の2件は当たりません。 - root params を読んでいる関数を探す。
next/root-paramsの読み込みや、app/[lang]/layout.tsxのようなルートのレイアウトの引数を、'use cache'の関数の中で使っていないかを見ます。 - unstable_cache() との組み合わせを外す。 すぐに更新できない場合、GHSA-mfr8については、
unstable_cache()の中から'use cache'の関数を呼ばない形に直すのが、アドバイザリの示す回避策です。GHSA-vc7vには、アドバイザリに回避策の記載がありません。 - 自前運用の条件を見る。
next startで動かしている場合は、上の表のGHSA-vvgp・GHSA-pc58・GHSA-7qx7の条件に当たるかを見ます。Edge ランタイムのルートでNextResponseからクッキーを設定しているなら、GHSA-f3mhにも当たりえます。 - 更新後にキャッシュを入れ替える。 誤ったキーで保存された項目は、再検証か追い出しまで残ると説明されています。GHSA-vvgpの404の項目も、サーバーを再起動しても残るとされています。更新したら、デプロイ先のキャッシュを消すか、タグで再検証して作り直します。
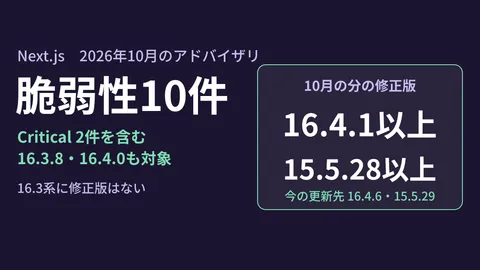
9月30日と10月14日の告知の10件の修正と自前の運用での条件はNext.jsの10月の脆弱性の記事で、16.3の開発サーバーの変更はNext.js 16.3の記事で扱いました。
確認した範囲
2026年11月19日に、github/advisory-database の GHSA-mfr8-8qww-v76h(2026年11月16日公開)と GHSA-vc7v-qv4w-wrv8(11月17日公開)、GHSA-h694-7cp9-m8p3 のJSON、vercel/next.js のタグ v16.4.4・v16.4.5・v16.4.6・v15.5.28・v15.5.29 の間のコミットの件名と変更したファイル、npm registry の公開日時を確認しました。11月20日に、Next.jsの公式ブログの告知(November 2026 Security Release、11月3日)と、11月19日にデータベースに載った GHSA-rhh4・GHSA-vvgp・GHSA-pc58・GHSA-f3mh・GHSA-7qx7 を確認し、npm の
latestが16.4.6のままであることを確かめました(資料調査)。問題の再現や、更新の後の動作は確かめていません。
Next.js で作ったサイトの更新計画や、多言語のサイトのキャッシュの設計の見直しは、開発・AI・自動化のご相談からお問い合わせください。
参考資料
- GHSA-mfr8-8qww-v76h: Information disclosure across root params when a ‘use cache’ function is called through unstable_cache()(github/advisory-database)
- GHSA-vc7v-qv4w-wrv8: Cache leak across root param values in nested ‘use cache’ functions via delayed inner stream metadata(github/advisory-database)
- vercel/next.js — commit d605874(Fix
unstable_cacheleaking cold'use cache'fills across root params) - vercel/next.js — commit 80c96ed(Fix outer
'use cache'entries reused across root param values) - vercel/next.js — v16.4.5
- npm — next
- Next.js — November 2026 Security Release
- GitHub Advisory Database — GHSA-rhh4-g77r-r9qj
- GitHub Advisory Database — GHSA-vvgp-ww4w-46vf
- GitHub Advisory Database — GHSA-pc58-hwjq-p385
- GitHub Advisory Database — GHSA-f3mh-rxg3-f5g2
- GitHub Advisory Database — GHSA-7qx7-33qx-rqx2