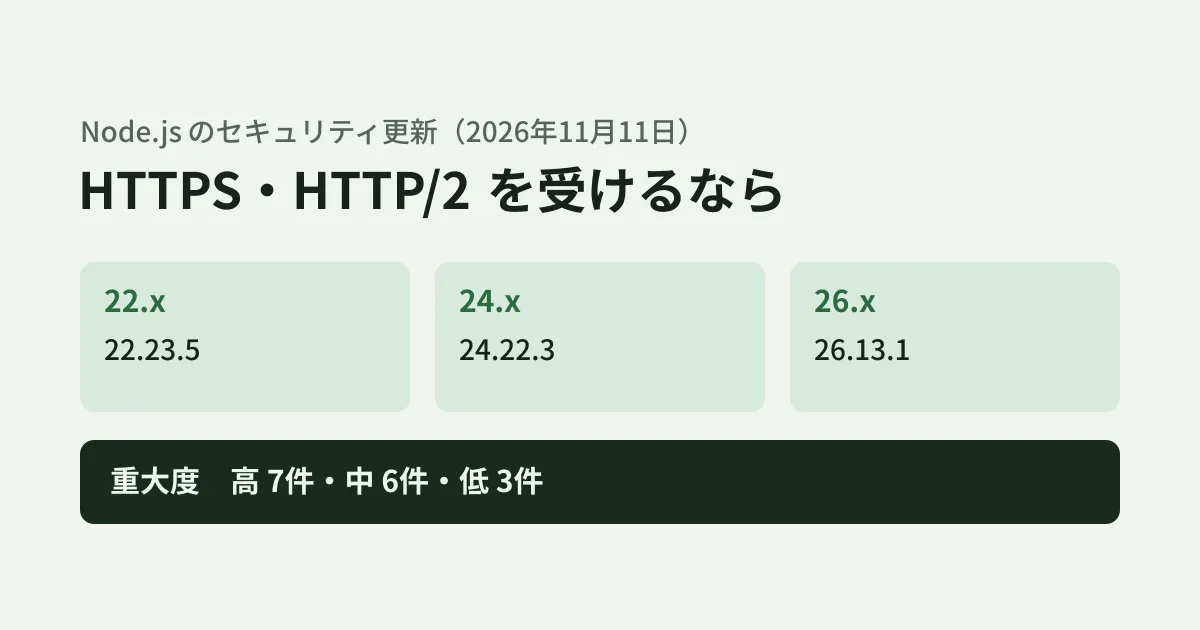
Node.jsで動くAPIサーバーや管理画面は、どこでHTTPSを終端しているかによって、今回の更新の急ぎ具合が変わります。ロードバランサーやリバースプロキシでTLSを外し、Node.jsは平文のHTTPで受けている構成と、Node.jsが証明書を持って直接HTTPSやHTTP/2を受けている構成では、当たる脆弱性の数が違うからです。
Node.jsは2026年11月11日付の告知「Wednesday, November 11, 2026 Security Releases」で、サポート中の26.x・24.x・22.xの3系列の修正版を公開しました。版は26.13.1・24.22.3・22.23.5です。本記事では、告知に載った脆弱性を使い方ごとに整理し、22.23.5を手元で取得して確かめた内容と、更新の順番をまとめます。
告知に載った脆弱性
告知の「Patched vulnerabilities」には16件のCVEが載っており、重大度は「高(high)」7件、「中(medium)」6件、「低(low)」3件です。依存ライブラリの更新として、llhttp(22.x・24.x・26.x)、undici(24.x・26.x)、sqlite(22.x・24.x)も挙げられています。告知は「It’s important to note that End-of-Life versions are always affected when a security release occurs.」とも書いており、サポートが終わった系列は対象として扱われます。
告知の対象には、27のAlphaは挙げられていません。11月12日に出た27.0.0-alpha.0.1.0のリリースノートには、26.13.1のコミットの一覧にある修正が、同じ題名・同じ非公開の修正用リポジトリ(nodejs-private)のプルリクエスト番号で含まれています(一部は27.0.0-alpha.0.0.0の時点で入っていました)。ただし、CVE番号の記載はなく、配布一覧(index.json)でもセキュリティリリースの印(security)は付いていません。CIで27のAlphaを試している場合は、27.0.0-alpha.0.1.0に替えておきます。27のAlphaの位置付けはNode.js 27の最初のAlphaの記事で扱いました。
すべての系列(22.x・24.x・26.x)が対象とされた「高」は4件です。
- CVE-2026-123864(HTTPS):長さ0のTLSの書き込みでHTTPのパーサーが再入し、ほかの接続のメモリ(TLSの秘密鍵やほかの利用者のリクエストを含む)がリクエスト本文に混ざる。ハンドラーが本文の受信中に
res.flushHeaders()を呼び、あとで空でないデータでres.end()を呼ぶことが条件。告知は「Cleartextnode:httpis not affected.」と明記 - CVE-2026-123865(HTTP/2):接続の終了処理中にプロトコルエラーを起こすと、セッションが片付かずメモリとファイル記述子が漏れ続ける。認証なしで起こせる
- CVE-2026-123866(HTTP/2):書き込みが詰まっている間にストリームが壊されると、解放済みのメモリ(ほかの接続の応答を含む)が相手に送られる
- CVE-2026-123872(TLS):TLS 1.2の再ネゴシエーションでservername(SNI)を変え、ホスト名ごとのクライアント証明書の認証をすり抜けられる
残りの「高」3件(CVE-2026-123863・CVE-2026-126051・CVE-2026-123874)は、告知では24.xと26.xが対象とされています。HTTP/2のセッションの終了時の強制終了、TLSのハンドシェイクのコールバックによる例外での停止、respondWithFile() のストリームの解放後の使用です。
どの使い方が当たるか
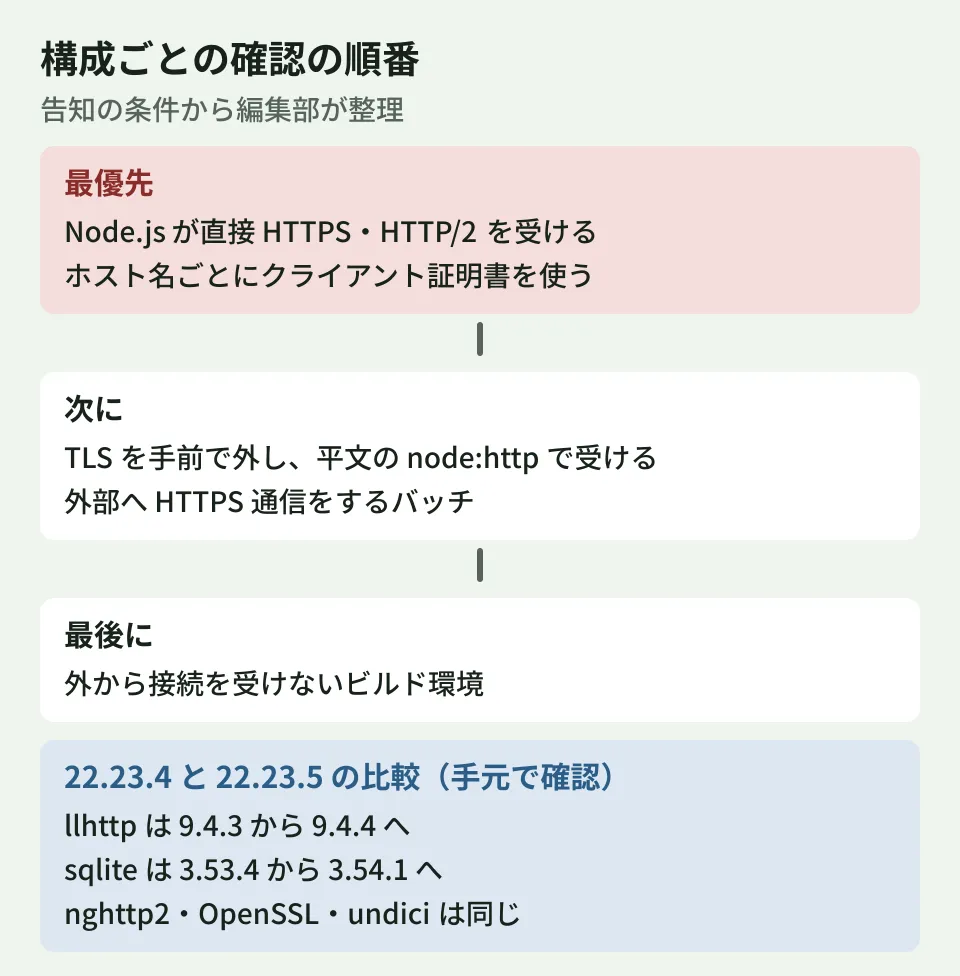
告知の条件を、構成ごとに編集部で整理すると次のようになります。重大度は告知のもの、構成の当てはめは編集部の読みです。
| 構成 | 主に当たるもの | 優先度の目安 |
|---|---|---|
Node.jsが直接HTTPS(node:https)を受ける | CVE-2026-123864(高)ほかTLSの各件 | 最優先 |
Node.jsがHTTP/2(node:http2)を受ける | HTTP/2の高4件(22.xは2件)と中の各件 | 最優先 |
| ホスト名ごとにクライアント証明書(mTLS)を使い分ける | CVE-2026-123872(高)、CVE-2026-123867(中) | 最優先 |
TLSを手前で外し、Node.jsは平文の node:http で受ける | 上のHTTPS・HTTP/2・TLSの各件は当たりにくい | 通常の更新で |
外部へのHTTPS通信を https.Agent で行う | CVE-2026-123877(中、TLSのセッションの再利用で証明書の検証をすり抜ける) | 通常の更新で |
| 静的サイトのビルドなど、外から接続を受けない | 受信側の各件は当たりにくい | 通常の更新で |
中の件には、プロキシのURLの設定が誤っているときに、エラーメッセージにプロキシの認証情報が出る問題(CVE-2026-123871、全系列)もあります。エラーをそのままログに残している場合は、更新とあわせて過去のログの扱いも確かめてください。
「当たりにくい」は、告知の条件に当てはまらないという意味で、更新しなくてよいという意味ではありません。同じプロセスがHTTPSのクライアントとしても動いている、開発時だけ直接HTTPSで起動している、といった例外もあります。
22.23.5を取得して確かめたこと
2026年11月12日に、nodejs.orgの配布物(node-v22.23.5-linux-x64.tar.xz)を取得し、同じ場所の SHASUMS256.txt でハッシュを照合しました(OK)。手元にあった22.23.4と、同梱のライブラリの版を process.versions で比べた結果は次のとおりです。
v22.23.4  llhttp 9.4.3  nghttp2 1.69.0  openssl 3.5.9  undici 6.29.1  sqlite 3.53.4
v22.23.5 llhttp 9.4.4 nghttp2 1.69.0 openssl 3.5.9 undici 6.29.1 sqlite 3.54.122.23.5の変更履歴(doc/changelogs/CHANGELOG_V22.md)にある「deps: update llhttp to 9.4.4」「deps: update sqlite to 3.54.1」と一致します。nghttp2・OpenSSL・undiciの版は変わっておらず、HTTP/2やTLSの修正はNode.js本体のコードの変更として入っています。22.xのundiciは更新されていない点も、告知の「undici on 24.x, 26.x」と合います。
なお、22.xの変更履歴に載るCVEの組み合わせは、告知の影響範囲の記載と一部が一致しません。たとえば、変更履歴にはCVE-2026-123874(HTTP/2、高)とCVE-2026-123873(低)が載っていますが、告知では前者は24.xと26.xだけが対象で、後者は一覧にありません。CVE-2026-123873は、24.22.3と26.13.1の変更履歴にも載っています。系列ごとの正確な対象は、告知の各項目の「Impact」と、使う系列の変更履歴の両方で確かめてください。
確かめたのは版の取得と同梱ライブラリの比較までで、脆弱性の再現や、更新後のアプリの動作確認は行っていません。
更新の順番(編集部の提案)
- 直接HTTPS・HTTP/2を受けるサーバーを洗い出す。 コードで
https.createServer・http2.createSecureServer・tls.createServerを使っているサービスを探し、最優先で上げます。ハンドラーでres.flushHeaders()を使っているかも、あわせて記録します。 - mTLSを使うサーバーを確かめる。 ホスト名ごとに異なるクライアント証明書の方針を設定している場合(
SNICallbackやserver.addContext())は、CVE-2026-123872とCVE-2026-123867の対象です。24.xと26.xでは、SNICallback・OCSPRequest・newSession・resumeSessionのフックやserver.addContext()を使うTLSサーバーは、CVE-2026-126051(高、外から例外を起こしてプロセスを止められる)の対象でもあります。 - 残りのサーバーとバッチを上げる。 TLSを手前で外している構成も、外部へHTTPS通信をする処理があれば通常の更新で上げます。
- ビルド環境と開発者の端末をそろえる。
.node-versionやCIの設定、コンテナのベースイメージの版を、本番と同じ修正版にそろえます。
複数のリポジトリのNode.jsの版をまとめて上げたときに本番のビルドで見つかった注意点はNode.js 22.23.4への一括更新の記事で、24.xが保守期に入ったあとの系列の選び方はNode.js 26 LTSの記事で扱いました。
確認した範囲
2026年11月12日に、nodejs.orgの告知「Wednesday, November 11, 2026 Security Releases」、配布一覧(dist/index.json)、22.23.5の変更履歴(nodejs/node の
doc/changelogs/CHANGELOG_V22.md)を確認しました(資料調査)。あわせて22.23.5のLinux版を取得してハッシュを照合し、手元の22.23.4とprocess.versionsを比べました(Ubuntu 24.04.5、Linux 6.18.44)。2026年11月13日に、告知(最終更新は11月11日のまま)と配布一覧を確かめ直し、各系列の最新版が変わっていないこと、27.0.0-alpha.0.1.0が出たことを確認しました。あわせて、GitHubのリリースノートで24.22.3・26.13.1・27.0.0-alpha.0.1.0の変更の一覧を比べました。24.22.3・26.13.1・27のAlphaの取得、脆弱性の再現、更新後のアプリの動作確認は行っていません。
Node.jsで動くサービスの更新の段取りや、どこでTLSを終端するかの見直しは、グリームハブの開発・AI・自動化のご相談で承っています。構成によって急ぐ場所が変わるため、お問い合わせからご相談ください。