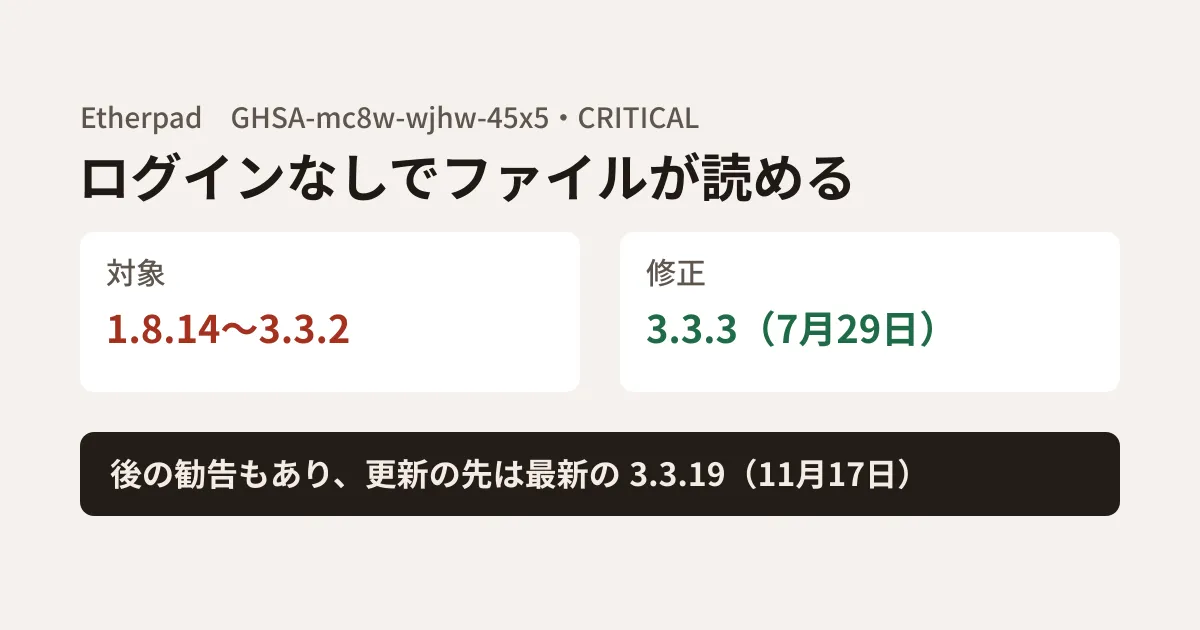
会議の議事録やイベントのメモを複数人で同時に書くために、Etherpadを自社のサーバーやクラウドのコンテナで動かしている場合があります。オープンソースで手軽に立てられる一方、立てた後の更新は運用する側に任されます。その更新が止まった環境に効く、深刻な弱点が公表されました。
Etherpadについて、ログインなしでサーバー上の任意のファイルを読めるアドバイザリ(GHSA-mc8w-wjhw-45x5、CVE-2026-114516、CRITICAL、CVSS 9.8)を、プロジェクトが2026年10月27日にGitHubのリポジトリで公表しました。11月20日には、GitHubの全体のデータベースにも載りました。修正版の3.3.3は7月29日に出ており、公表まで約3か月の間があります。本記事では、修正のコミットと変更履歴から、原因と確かめる手順を整理します。
何が起きるか
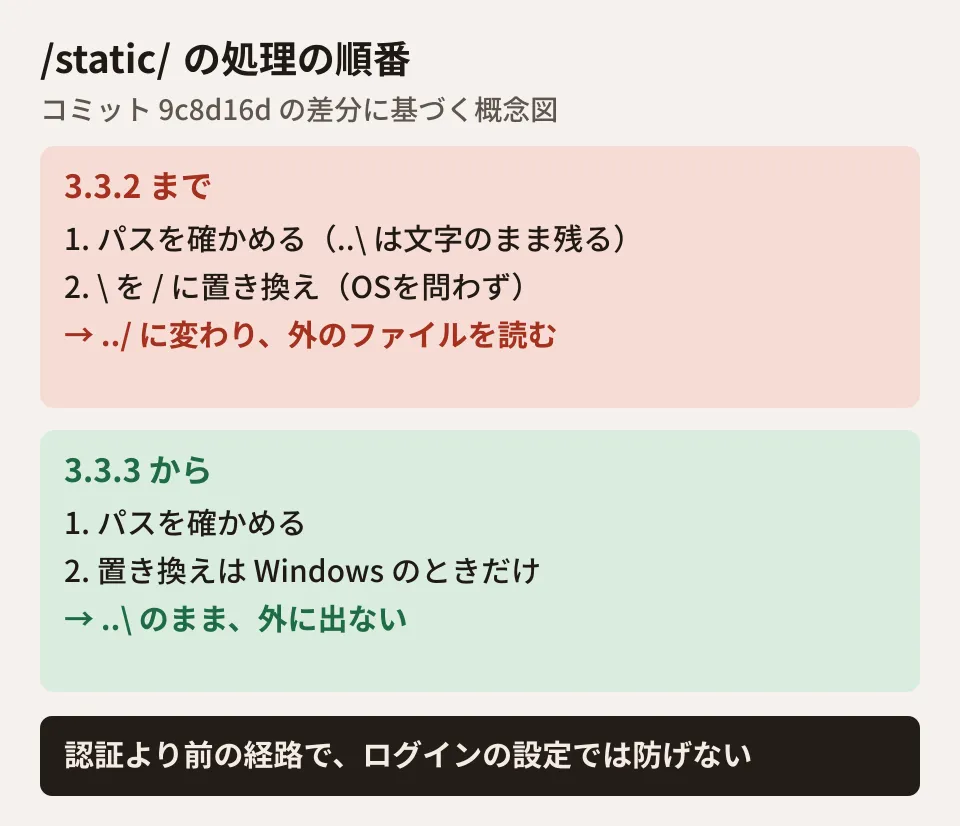
Etherpadは、プラグインの画像やスクリプトを /static/ 以下の経路で配信しています。アドバイザリによると、この経路は認証の処理より前に組み込まれているため、ログインも設定の変更も要らずに呼べます。
原因は、パスの安全を確かめる処理と、その後の変換の順番です。
- まず
sanitizePathname()が、..でディレクトリの外に出る指定を取り除く。LinuxなどではバックスラッシュをWindowsのような区切りの文字として扱わないため、..\..\は普通の文字として残る(それ自体は無害) - その後で
Minify.tsが、OSを問わずバックスラッシュをスラッシュに置き換えていた - その結果、確認を済ませた後に
..\..\が../../に変わり、ディレクトリの外のファイルを指す
アドバイザリは、/static/plugins/ep_etherpad-lite/static/ の後ろに ..%5C(バックスラッシュをURLの形にしたもの)を重ねた要求で /etc/passwd が返る例を示しています。修正(コミット 9c8d16d)は、この置き換えをWindowsのときだけに限るものです。修正の前のコードには「sanitizePathname で取り除き済みなので、この変換で脆弱性は生まれない」という、実際とは逆の説明が付いていました。
読まれたファイルから広がる経路
ファイルが読めるだけでも深刻ですが、アドバイザリはその先の経路も書いています。アドバイザリによると、一般的な構成では settings.json・credentials.json・/proc/self/environ(プロセスの環境変数)に管理者のパスワードが入っています。それを読めば管理者としてログインでき、管理画面のプラグインのインストールの機能を通じて、サーバー上でコードを実行できます。
つまり、インターネットから届く場所で古い版を動かしていた場合は、「ファイルが読まれたかもしれない」だけでなく、「管理者の権限やサーバーを取られたかもしれない」と考えて確認する必要があります。
対象の版と、同じ版で直った問題
アドバイザリの対象は1.8.14以上・3.3.3未満です。ether/etherpad のタグで見ると、3.3.2は6月21日、3.3.3は7月29日で、11月20日時点の最新は11月17日の3.3.19です。
3.3.3の変更履歴は、この版を「セキュリティのリリース」とし、今回の件のほかに次の4件の修正をまとめたと書いています。
- 組み込みのOpenID Connectのプロバイダーが、固定のクッキーの署名鍵を使っていた点と、任意の
Originを許すCORSの設定(GHSA-pp5v-mvwg-76mp) - 認証のときにセッションのIDを作り直していなかった点(セッションの固定、GHSA-73h9-c5xp-gfg4)
- 同じ接続でパッドを切り替えると、別のパッドに書き込めた点(GHSA-6mcx-x5h6-rpw2)
copyPad・movePadの行き先のIDに区切りの文字:を入れると、別のパッドの履歴を壊せた点(GHSA-wg58-mhwv-35pq)
ただし、3.3.3で止めてよいわけではありません。Etherpadのリポジトリには、3.3.3の後も9月から11月にかけて、3.3.4〜3.3.17で直したアドバイザリが続けて公表されています。たとえばGHSA-c36r-65p6-q3m9(HIGH、11月7日)は、上のGHSA-6mcx-x5h6-rpw2の修正が不完全だったというもので、3.3.16で直りました。ほかに保存型のXSS(3.3.4・3.3.7)やOpenID Connectの認証の問題(3.3.6・3.3.8)もあります。更新の先は3.3系列の最新にします。
自前で運用している場合の確認(編集部の提案)
- 動いている版を確かめる。 3.3.2以前なら、3.3系列の最新へ上げます。3.3.3以降でも、上に書いた後のアドバイザリがあるため、最新でなければ上げます。コンテナの場合は、イメージのタグを
latestのまま放置していないか、固定したタグが古くないかも見ます。 - 公開の範囲を確かめる。 インターネットから届くか、社内のネットワークだけか、前段に認証付きのプロキシがあるかを確かめます。今回の経路は認証の前に呼べるため、Etherpadのログインの設定では防げません。
- アクセスのログを見る。 インターネットから届く場所で3.3.2以前を動かしていた場合は、Webサーバーやプロキシのログで、
/static/plugins/を含み、%5Cや..が並ぶ要求がないかを検索します。 - 秘密情報を作り直す。 不審な要求があった場合や、ログが残っていない場合は、管理者のパスワード、
settings.json・credentials.jsonのデータベースの接続情報、環境変数に入れた鍵を作り直します。あわせて、管理画面から入れたプラグインに覚えのないものがないかを確かめます。
管理用の入口がインターネットから開いたままになる問題はヘッドレスCMSの記事で、セキュリティの修正が出たときの対応の進め方はPHPの緊急修正の記事で扱いました。自前で立てた共同編集の道具も、更新の担当と頻度を決めておくのが前提です。
確認した範囲
2026年11月20日に、github/advisory-database の GHSA-mc8w-wjhw-45x5(2026年11月20日掲載)のJSON、ether/etherpad のリポジトリのアドバイザリの一覧(GitHubのAPIで取得)、コミット 9c8d16d(2026年7月29日)の差分と、そこで追加された3.3.3の変更履歴、v3.3.2〜v3.3.19のタグの日時を確認しました(資料調査)。Etherpadの公式サイトは確認していません。手元での再現や、更新の作業は行っていません。
自前で運用しているWebのツールの更新の体制づくりや、システムの保守の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。
参考資料
- GHSA-mc8w-wjhw-45x5: Etherpad: Pre-auth arbitrary file read(github/advisory-database)
- ether/etherpad — commit 9c8d16d(fix: pre-auth path traversal in /static/* handler)
- ether/etherpad — CHANGELOG.md
- ether/etherpad — Security Advisory GHSA-mc8w-wjhw-45x5(2026-10-27)
- ether/etherpad — Security Advisory GHSA-c36r-65p6-q3m9(2026-11-07、GHSA-6mcx-x5h6-rpw2 の修正の不足)