メールの文面や帳票、通知の文言を、利用者や運用担当が画面から編集できるようにした業務システムがあります。その仕組みに「ロジックのないテンプレート」として知られるMustacheを使っていれば、テンプレートを書く人に任せても安全に見えます。今回のアドバイザリも、Mustacheは「SSTI(サーバー側のテンプレートの注入)を避けるための、安全で簡単なテンプレート言語として勧められることが多い」と書いています。
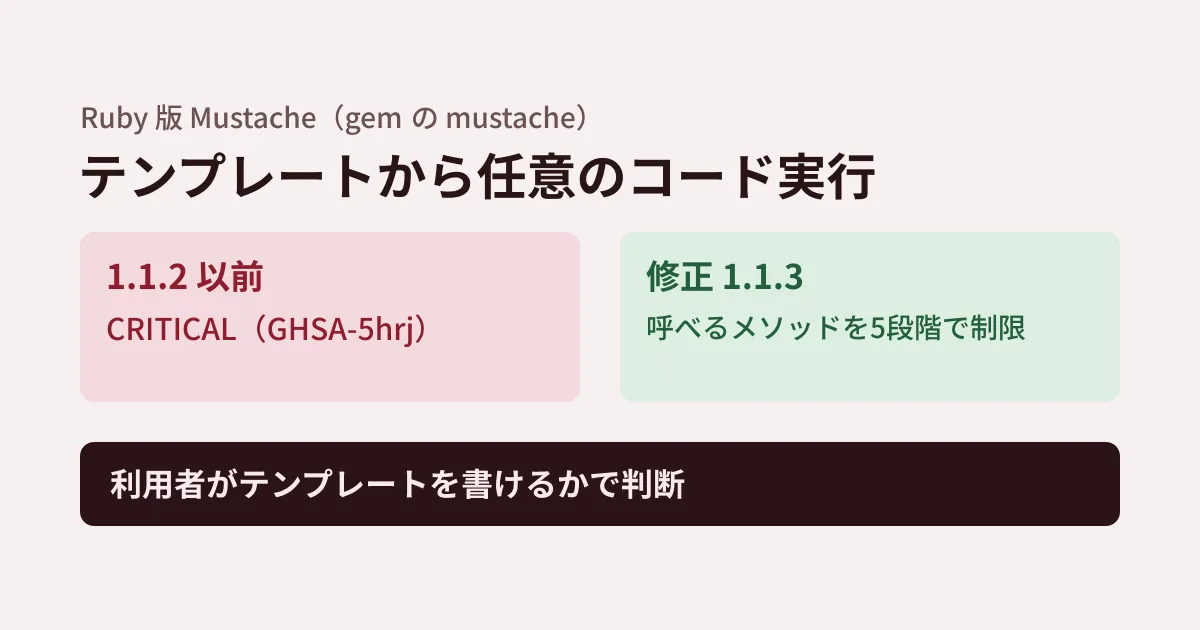
2026年11月18日、Ruby版のMustache(gemの mustache)について、テンプレートの文字列を書ける人がアプリの権限で任意のコードを実行できる、というアドバイザリ(GHSA-5hrj-7fc3-cmx9、CVE-2026-130001、CRITICAL)が、GitHubのアドバイザリのデータベースに載りました。同じアドバイザリは、mustacheのリポジトリでは修正版の1.1.3と同じ8月20日に公開されています。対象は1.1.2以前です。本記事では、アドバイザリと修正のコードから当たる使い方を整理し、1.1.3で既存のテンプレートの表示が変わるかを検証環境で確かめた結果を示します。
当たるのは「テンプレートを外から書ける」場合
アドバイザリによると、1.1.2以前は、テンプレートから呼べるメソッドを十分に制限しておらず、組み込みのメソッドをつなげることで任意のコードを実行できました。次の点が明記されています。
- 悪用は、テンプレートに渡す設定やオブジェクトに左右されない。テンプレートの文字列を操作できれば、ほかの条件なしに任意のコードを実行できる
- アプリやgemが加えたメソッドがあれば、攻撃に使える範囲はさらに広がる
- 発見者が確かめたのは、任意のコードの実行のほか、ファイルのアップロードからの実行、メモリを使い切らせるサービス妨害、無限に待たせるサービス妨害
データベースに載った版は、更新の猶予を取るための限られた情報で、実証のコード(PoC)は後から加えるとしていました。その後、リポジトリのアドバイザリが11月19日に更新され、PoCのテンプレートが載りました。どれも {{#class.class.superclass…}} のように、class・superclass・subclasses・included_modules といったリフレクション(オブジェクトが自分のクラスや仕組みを調べる機能)のメソッドをつないで、テンプレートに渡していないクラスにまで届く形です。Ruby 3.3以降で任意のコードを実行する例のほか、ファイルの読み出し、アップロードしたファイルの実行、無限の待機、メモリの使い切りの例が並んでいます。攻撃の手順が公開されたので、1.1.2以前のまま利用者にテンプレートを書かせているシステムは、すぐに更新が必要です。
一方で、テンプレートを開発者だけが書き、リポジトリに置いている使い方なら、利用者がテンプレートの文字列を変えることはできません。当たるかどうかは、画面や管理機能、データベース経由で、テンプレートの文字列そのものを利用者が編集できるかで分かれます。差し込む値(顧客名など)を利用者が入力できるだけなら、アドバイザリの条件には当たりません。ただし、利用者の入力をつなげてテンプレートの文字列を組み立てている場合は、テンプレートを書けるのと同じです。
1.1.3で加わった5段階の制限
修正は、テンプレートからのメソッドの呼び出しを制限する context_access_security_level という設定の追加です(コミット 6f0b0a2・2bf0a2c、1.1.3に取り込み)。コードの説明では、次の5段階です。
| 段階 | 許すもの |
|---|---|
| 1 | すべてのメソッド(信頼できるテンプレートだけに使う) |
| 2(既定) | リフレクション関係のメソッドを禁止の一覧で止める |
| 3 | 継承したメソッドと、リフレクション関係のメソッドを禁止 |
| 4 | ハッシュの要素だけ |
| 5 | ハッシュの要素だけ。値も数値・文字列・ハッシュ・関数に限る(コードのコメントでは一部実装) |
段階2の禁止の一覧には、class・send・instance_eval・instance_variable_get・define_method・const_get など、93のメソッド名が並んでいます。上のPoCが使う superclass・subclasses・included_modules もこの一覧に入っています。違反した場合、既定では空として扱い、raise_on_context_miss を有効にしたときだけ例外(Mustache::ContextLevelViolation)を出します。
既存のテンプレートは変わるか(検証環境での確認)
1.1.3に上げたとき、普通のテンプレートの表示が変わるかを、Linux(x86_64)の検証環境のRuby 3.3.6に1.1.2と1.1.3を別々に入れて確かめました(2026年11月19日)。攻撃の再現ではなく、ハッシュ・独自のクラスのメソッド・attr_reader・Integerの to_s・禁止の一覧のメソッドを使う5つのテンプレートを描画しています。
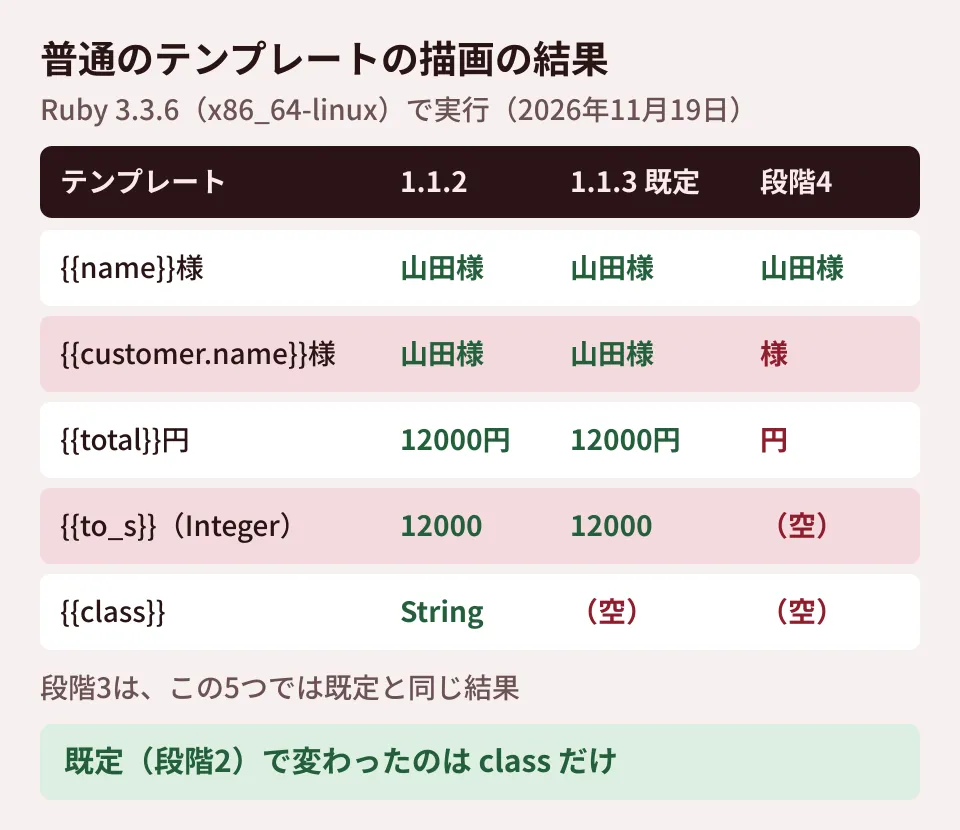
結果は次のとおりです。
- 1.1.3の既定(段階2)では、普通のテンプレートは同じ結果になりました。 ハッシュの
{{name}}、オブジェクトの{{customer.name}}、attr_readerの{{total}}、Integerの{{to_s}}は、1.1.2と同じ文字列を返しました。 - 禁止の一覧のメソッドは空になりました。
{{class}}は1.1.2ではStringを返し、1.1.3では空になりました。 - 段階4では、オブジェクトのメソッドを使う箇所が空になりました。 ハッシュの値だけが表示され、
{{customer.name}}様は「様」だけになりました。段階3は、今回の5つの例では既定と同じ結果でした。段階3が止めるのは、値のクラス自身が定義していないメソッドです。to_sはIntegerのクラス自身が定義しているため止まりませんでした。親のクラスから受け継いだメソッドを呼ぶテンプレートは試していません。
利用者がテンプレートを書ける機能では、段階4または5まで上げ、テンプレートに渡す値をハッシュにそろえるのが、編集部の考える安全な形です。その場合、オブジェクトのメソッドに頼っている既存のテンプレートは表示が欠けるため、渡す値をハッシュに作り替える改修が要ります。
確かめる手順(編集部の提案)
- gemの版を確かめる。
bundle exec gem list mustacheやGemfile.lockで版を見ます。1.1.2以前なら1.1.3に上げます。ほかのgemの依存として入っている場合もあるため、bundle exec gem dependencyなどで引き込んでいる元も確かめます。 - テンプレートの出どころを洗い出す。 データベースや管理画面から読み込んで
Mustache.renderに渡している箇所を探します。リポジトリのファイルだけなら影響は小さく、利用者が編集できるなら優先して直します。 - 利用者が書くテンプレートには段階を上げる。
Mustache.context_access_security_level = 4のように設定し、テンプレートに渡す値をハッシュにします。1.1.3のコード(settings.rb)を読む限り、Mustacheを継承したビューのクラスは、作られた時点で自分の設定を段階2に初期化します。そのため、ビューのクラスを使う場合は、そのクラスにも設定します(編集部では実行して確かめていません)。違反を記録したい場合はraise_on_context_missを有効にします。存在しないキーでもMustache::ContextMissが出るので、違反は子のクラスのMustache::ContextLevelViolationで分けて捕まえます。 - 更新の後に描画を比べる。 主なテンプレートを更新の前後で描画し、空になった箇所がないかを確かめます。
正規表現の修正でRubyのアプリを見分ける方法はRubyの正規表現の修正の記事で、依存関係の更新の固定の考え方はDependabotの記事で扱いました。
確認した範囲
2026年11月19日に、github/advisory-database の GHSA-5hrj-7fc3-cmx9(2026年11月18日公開)のJSON、mustache/mustache のコミット 6f0b0a2・2bf0a2c・bb646c7・b015f86(1.1.3)と HISTORY.md、lib/mustache/settings.rb・context.rb・context_miss.rb、RubyGems.orgの各版の公開日時を確認しました(資料調査)。あわせて、Linux(x86_64)の検証環境のRuby 3.3.6に mustache 1.1.2・1.1.3 を入れ、5つのテンプレートを既定と段階2〜4で描画して比べました(実機検証)。11月20日に、mustache/mustache のアドバイザリ(8月20日公開、11月19日更新、GitHubのAPIで取得)と1.1.3のコードを確かめ直しました。1.1.3より新しい版は出ていません。攻撃の再現は行っていません。Mustacheを使うほかのgem、Railsなどのフレームワーク上での動作、ビューのクラスでの段階の設定、
raise_on_context_missを有効にしたときの例外、段階5の動作は確かめていません。
利用者が編集できるテンプレートの設計や、業務システムの依存関係の点検は、開発・AI・自動化のご相談からお問い合わせください。
参考資料
- GHSA-5hrj-7fc3-cmx9: Mustache for Ruby: RCE using built-in method access(github/advisory-database)
- mustache/mustache — commit 6f0b0a2(Added context_access_security_level)
- mustache/mustache — commit 2bf0a2c(Context level violations now only raise errors with raise_on_context_miss)
- mustache/mustache — HISTORY.md(1.1.3)
- RubyGems.org — mustache
- mustache/mustache — Security Advisory GHSA-5hrj-7fc3-cmx9