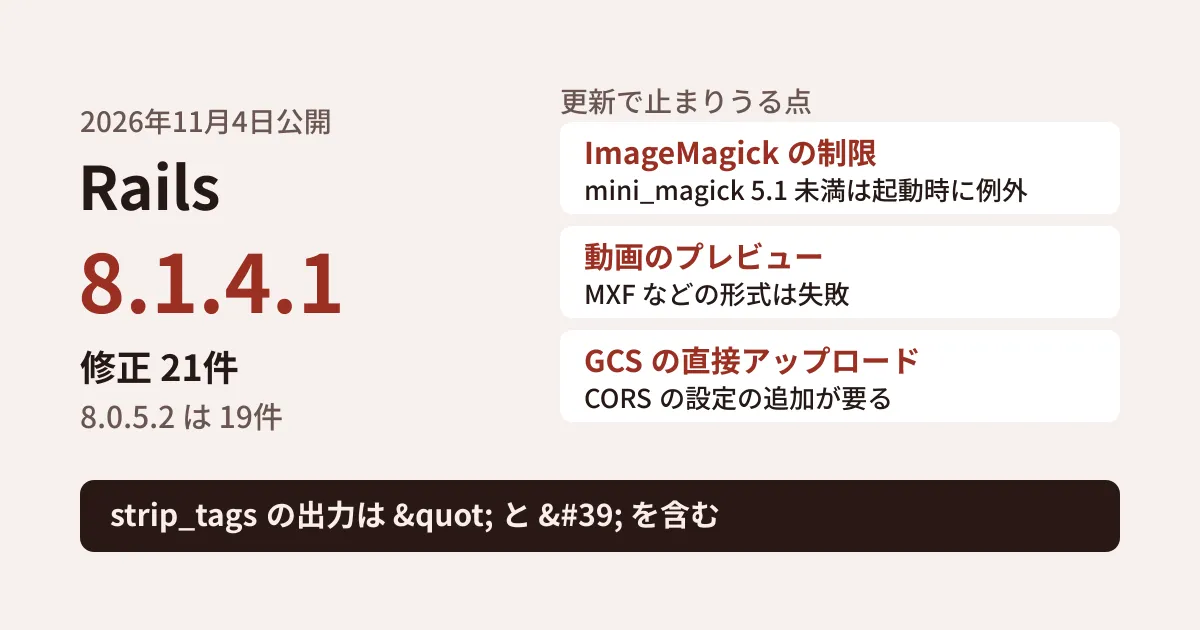
セキュリティの修正版は版の末尾が1つ上がるだけですが、Rails 8.1.4.1は、確かめずに上げると止まる可能性があります。CHANGELOGには、起動時に例外が出る条件や、ブラウザーからのアップロードが失敗する条件が、修正の説明として書かれているためです。
Railsは2026年11月4日に8.1.4.1と8.0.5.2を公開しました(RubyGemsへの登録と公式ブログの告知が11月4日で、CHANGELOGの見出しの日付は11月3日です)。本記事では、各コンポーネントのCHANGELOG、公式ブログの告知、GitHubのセキュリティ勧告と、RubyGemsから取得したgemの中身をもとに、更新で動きが変わる点と、上げる前に確かめる場所を整理します。
公開された版と修正の数
CHANGELOGの8.1.4.1の節には、GitHubのセキュリティ勧告の番号(GHSA)が21件あります。内訳はActive Storageが7件、Action Packが7件、Action Viewが4件(rails-html-sanitizerの必須の版の引き上げを含む)、Active Supportが2件、Action Mailboxが1件で、Active Record・Action Mailer・Railtiesなどは「No changes.」です。公式ブログの告知も「21 security issues」と書いています。深刻度が最も高いのは、Criticalとされた、Active Storageの画像の解析での任意のファイルの読み書き(GHSA-f3w6-w445-fwh9)です。
8.0.5.2の節は19件です。8.1.4.1にある2件、Forwarded と X-Forwarded-For の食い違いの検出(GHSA-2gff-2mmg-m73p)と、MessagePackでの SafeBuffer の扱い(GHSA-2w9f-fxwj-w2qf)は含まれていません。7.2系には今回の修正版が出ていません。9月24日の7.2.4の告知は、これが7.2系の最後のリリースで、以後のセキュリティの修正は8.0系と8.1系にだけ出すと書いています。また今回の告知は「Security support for the 8.0 series ends on November 7, 2026.」と書いており、保守の方針のページでも、8.0系のセキュリティの修正は2026年11月7日まで、8.1系は2027年10月10日までです。8.0系のアプリは、8.0.5.2に上げたうえで、8.1系への移行も計画しておくことを勧めます(編集部の提案)。
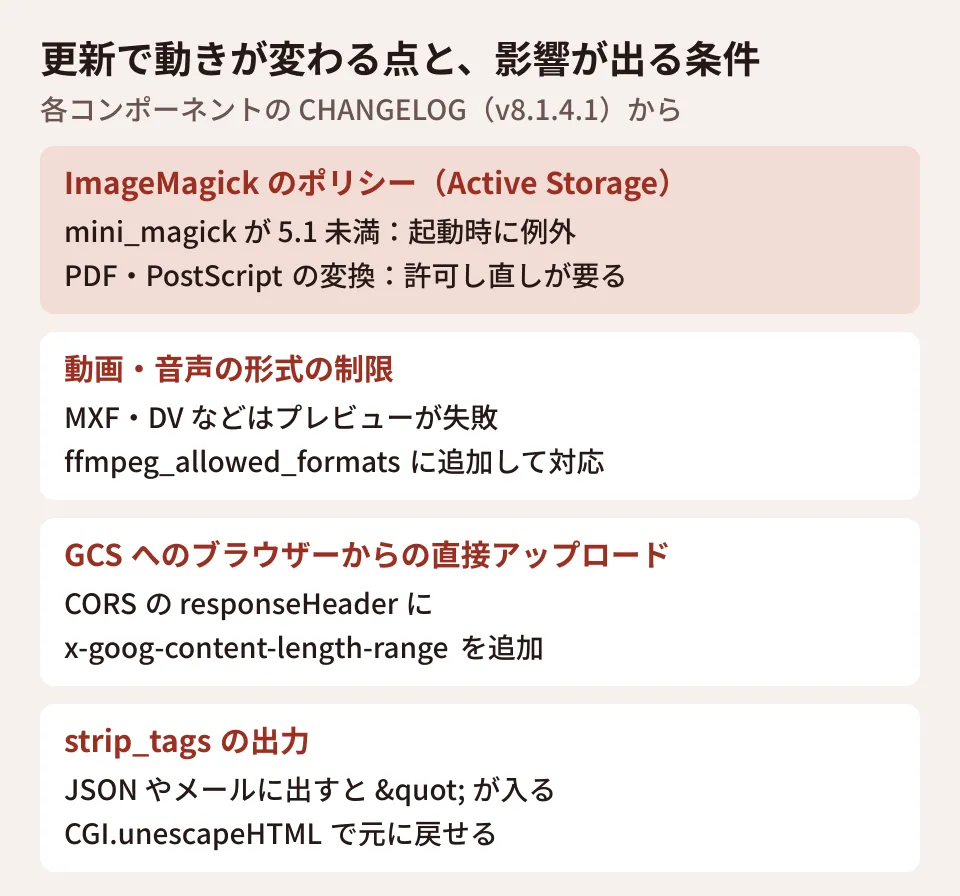
更新で動きが変わる点
Active StorageがImageMagickの処理を制限する(GHSA-f3w6-w445-fwh9)
8.1.4.1のActive Storageは、ImageMagickのセキュリティのポリシー(policy.xml)を同梱し、MiniMagickが起動するすべてのImageMagickの処理に適用します。CHANGELOGによれば、ポリシーは、画像の中に書かれた別のファイルを読む機能、URLやHTTPで外部を取りに行く機能、Ghostscriptに渡す機能(PS・EPS・PDFなど)を拒否します。「The policy applies to every ImageMagick command MiniMagick runs, not only Active Storage’s.」とあるとおり、Active Storage以外でMiniMagickを使っている処理にも効きます。
CHANGELOGが「must act」として挙げるのは次のアプリです。
- 変換の処理(variant processor)が
:mini_magickのアプリ。mini_magickが5.1以上でないと「it raises at boot」、つまり起動時に例外になります。 - ImageMagickでPostScriptやPDFを描画しているアプリ。サーバー側の
policy.xmlで、gsの委譲と使う形式を許可し直す必要があります。 - 起動後に
MiniMagick.cli_envを置き換える、MiniMagick.cli_prefixで環境を消す、独自のMiniMagick::Shellを使う、GraphicsMagickを使う、のいずれかのアプリ。同梱のポリシーが届かないため、ImageMagickのシステムのポリシーに同じ規則を書く必要があります。
これ以外のアプリは「needs no change」とされています。取得した8.1.4.1のgemには、lib/active_storage/image_magick/policy.xml があり(8.1.4にはありません)、mini_magickが古い場合のエラーメッセージ「requires mini_magick 5.1 or later」も入っていました。
動画・音声のプレビューが一部の形式で失敗する(GHSA-3f4q-8x5m-76v8)
ffmpegとffprobeに渡す形式が、config.active_storage.ffmpeg_allowed_formats の一覧に限られました。gemの既定値は mov matroska avi mpeg mpegts flv asf ogg mp3 wav flac aac aiff caf です。CHANGELOGは、MXF・DV・AC3・WavPack・AU・W64、加工していないH.264やMPEG-1/2の映像などは「now fail to preview」と書いています。業務用のカメラの素材(MXFなど)を受け付けるアプリでは、一覧への追加が必要です。
GCSへのブラウザーからの直接アップロードにCORSの設定が要る(GHSA-hfr4-8rjc-97m2)
Google Cloud Storageへの直接アップロードで、署名付きURLが x-goog-content-length-range のヘッダーを求めるようになりました。ブラウザーがこのヘッダーを送るため、バケットのCORSの設定の responseHeader に入っていないと「direct uploads from the browser fail」とされています。アプリのコードではなく、Google Cloud側の設定を変える必要がある点に注意します。
strip_tags の出力に " と ' が入る(GHSA-rq8q-p985-fjq7)
strip_tags が、出力の中の " と ' も文字参照に置き換えるようになりました。HTMLとして表示する分には見た目は変わりません。CHANGELOGは、テキストのテンプレートやJSONなどHTML以外で使っている場合、" と ' だった箇所が " と ' になると書いています。たとえば、本文からタグを除いてメールの件名やAPIの応答に入れているアプリでは、表示が変わります。元に戻すには CGI.unescapeHTML を通します。
2つの転送ヘッダーが食い違うリクエストを拒否する(GHSA-2gff-2mmg-m73p、8.1系のみ)
ip_spoofing_check が有効(既定)なら、Forwarded と X-Forwarded-For の両方を持ち、利用者のIPアドレスが食い違うリクエストで ActionDispatch::RemoteIp::IpSpoofAttackError が出るようになりました。CDNとロードバランサーを重ね、それぞれが別のヘッダーを付ける構成では、更新後のエラーのログを確かめておくと安心です。
ほかに、Vary の付け方が変わる修正(GHSA-r9jg-fmfx-2gv6)もあります。Vary と共有キャッシュの関係は、Djangoの Vary に関する別の修正を手元で再現したDjango 6.1.3の記事が参考になります。
また、Action MailboxでMailgunからメールを受けているアプリでは、タイムスタンプが手元の時刻より2分を超えて先のメールを拒否するようになりました(GHSA-5957-c7qm-m469)。サーバーの時刻がずれていると受信に影響する可能性があるため、時刻の同期も確かめておきます(この影響は編集部の整理です)。
上げる前に確かめる順番(編集部の提案)
- mini_magickの版を見る。
bundle exec gem list mini_magick、またはGemfile.lockで5.1以上かを確かめます。古ければ、Railsと同時にgem "mini_magick", "~> 5.1"へ上げます。 - ImageMagickで扱う形式を洗い出す。 PDFのサムネイルやPostScriptの変換をImageMagickで行っているかを、
variantやMiniMagick::Imageを使っている箇所から探します。該当すれば、サーバーのpolicy.xmlでの許可が要ります。 - 受け付ける動画・音声の形式を確かめる。 プレビューを出しているなら、実際に受け付けている形式が既定の一覧に入っているかを見ます。
- GCSの直接アップロードを使っているかを見る。
config/storage.ymlがservice: GCSで、フォームでdirect_upload: trueを使っていれば、先にバケットのCORSへx-goog-content-length-rangeを加えます。 strip_tagsの出力の使い道を探す。grep -rn "strip_tags" app/で、メール・JSON・CSVなどHTML以外に出している箇所を確かめます。- 検証環境で起動と主要な操作を通す。 起動、画像のアップロードと変換、動画のプレビュー、直接アップロードを、本番と同じ構成で一度通してから本番に出します。
これらのコマンドは一般的なもので、本記事の作成では実際のアプリで実行していません。Ruby本体の修正もあわせて確認する場合は、Ruby 4.0.9などの正規表現の修正の記事を参考にしてください。
確認した範囲
2026年11月15日に、rails/rails のv8.1.4.1とv8.0.5.2のタグの各コンポーネントのCHANGELOGと、RubyGemsの公開日時を確認しました(資料調査)。あわせて、RubyGemsからactionviewとactivestorageの8.1.4と8.1.4.1を取得し、同梱のファイル(policy.xml、エラーメッセージ、既定の形式の一覧)とgemspecの依存を読んで比べました。2026年11月20日に、Railsの公式ブログの告知(8.1.4.1・8.0.5.2、7.2.4)、保守の方針のページ、GitHubのセキュリティ勧告のデータベースの21件を確認し、件数を直しました。Railsアプリの起動、メソッドの実行、ImageMagick・ffmpeg・GCS・Mailgunでの動作は確かめていません。
Railsで作った業務アプリの更新や、更新前の確認の進め方は、グリームハブの開発のご相談で承っています。アプリの構成によって確かめる場所が変わるため、お問い合わせからご相談ください。
参考資料
- Ruby on Rails — Rails Versions 8.0.5.2 and 8.1.4.1 have been released!
- Ruby on Rails — Rails Version 7.2.4 has been released!
- Ruby on Rails — Maintenance policy
- GitHub Advisory Database — GHSA-f3w6-w445-fwh9
- rails/rails — activestorage/CHANGELOG.md(v8.1.4.1)
- rails/rails — actionpack/CHANGELOG.md(v8.1.4.1)
- rails/rails — actionview/CHANGELOG.md(v8.1.4.1)
- rails/rails — activesupport/CHANGELOG.md(v8.1.4.1)
- rails/rails — actionmailbox/CHANGELOG.md(v8.1.4.1)
- rails/rails — actionpack/CHANGELOG.md(v8.0.5.2)
- RubyGems — rails のバージョン一覧