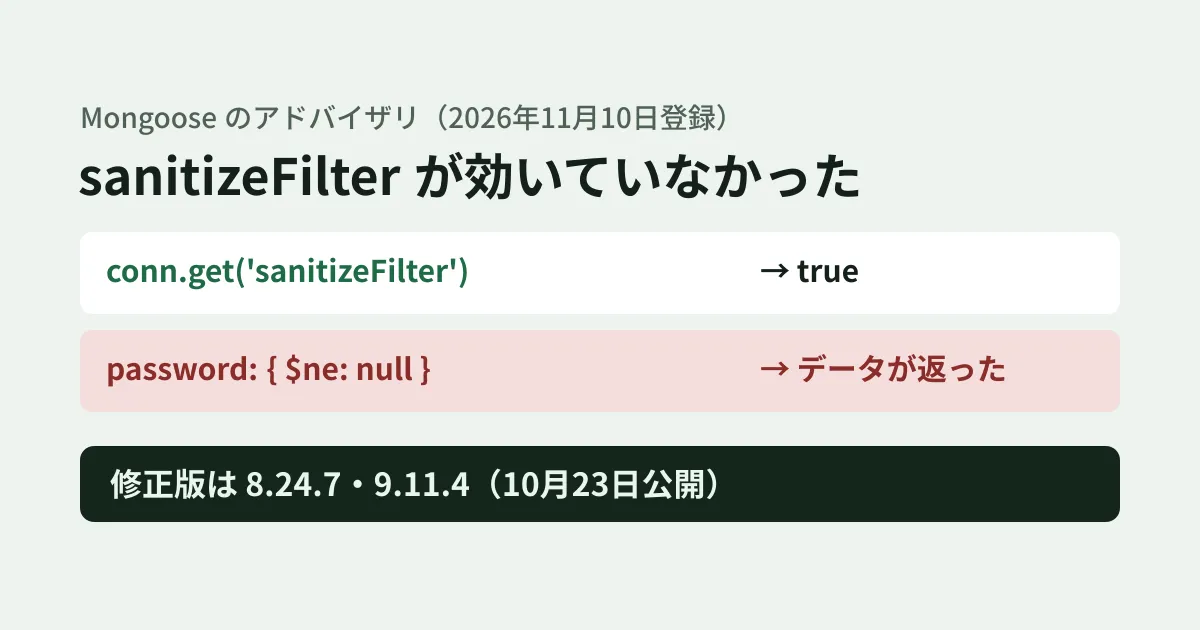
ログイン画面に {"username":"victim","password":{"$ne":null}} のような JSON が送られると、パスワードの条件が「null でなければ何でもよい」に変わり、パスワードを知らなくても該当の利用者のデータが返ってしまう。MongoDB を使うアプリで知られたこの手口(クエリセレクターの注入)を防ぐため、Mongoose には sanitizeFilter という設定があります。
11月10日(UTC)に、Mongoose のアドバイザリ5件が GitHub Advisory Database に登録されました(Mongoose のリポジトリでの公開は11月2日)。重大度が High・Critical の3件のうち2件は、この sanitizeFilter を有効にしていても効いていない場合があったというものです。どちらも修正版はすでに出ていて、早いものは8月に公開されていました。本記事では、この3件の当たる条件と、MongoDB 8.0 で版ごとに再現した結果、上げる先の版を整理します。
重大度の高い3件
| ID(重大度) | 内容 | 修正版(8系/9系) |
|---|---|---|
| GHSA-gg4r-jv3p-qx3c(High) | createConnection(uri, { sanitizeFilter: true }) など接続の単位で有効にすると、設定は true と返るのに、クエリには適用されない | 8.24.7/9.11.4(10月23日公開) |
| GHSA-pcrw-h46h-c93h(Critical) | countDocuments() だけ sanitizeFilter が適用されない | 8.24.3/9.9.2(8月10日公開) |
| GHSA-8332-j7wj-wjw4(High) | 読み込み・set()・更新のマージで、toString などの継承したプロパティに書き込み、プロセス全体の処理を止められる | 8.24.7/9.11.4(10月23日公開) |
6系・7系にも修正版があります。
- 1件目と3件目は 6.13.12・7.8.13(10月23日公開)
- 2件目は 6.13.11・7.8.12(8月10日公開)
同じ日に登録された残りの2件(いずれも Moderate)は次のとおりです。修正版は1件目・3件目と同じで、本記事では再現していません。
- GHSA-6972-9mcm-vhwj:
Schema.prototype.virtual()に__proto__などを含む名前を渡すと、Object.prototypeを書き換えられる。利用者の入力でスキーマの項目名を決める作り(動的なスキーマ、フォームの作成機能など)が対象 - GHSA-wr5m-5jph-8m96: 識別用のキー(既定は
__t)に'constructor'などの値を入れると、スキーマの変換を通らない。bulkWrite()のskipValidation: trueなどでそのまま保存されると、以降そのデータを返すクエリが失敗する
1件目のアドバイザリによると、接続の単位の設定は Mongoose 6.0.0 で今の保存の仕方になり、そこからずれていました。アプリ全体で mongoose.set('sanitizeFilter', true) とする方法や、クエリごとに指定する方法は対象外です。
3件目は、利用者が送った { "toString": { "call": 1 } } のような値が、Object.prototype.toString.call を上書きしてしまう問題です。アドバイザリには「上書きのあと、プロセスが再起動するまで、無関係なモデルを含むすべてのクエリが TypeError: _toString.call is not a function で失敗する」とあります。厳密でない(strict: false)サブドキュメントを通じて、スキーマの required の検証を外せる経路も挙げられています。
MongoDB 8.0で版ごとに再現した
2026年11月16日に、Linux の検証環境の Docker で MongoDB 8.0.38(公式イメージ mongo:8.0)を起動しました。npm から取得した Mongoose 8.24.2・8.24.6・8.24.7・9.9.1・9.11.3・9.12.1 で同じスクリプトを実行しています(Node.js 22.23.4)。データは検証用に作った1件(username: 'victim'、password: 'correct-password')だけです。
sanitizeFilter が効くと、{ $ne: null } は $eq で包まれて文字列の項目への変換に失敗し、CastError で止まります。効かないと、パスワードを知らずに該当のデータが返ります。
| 試したこと | 8.24.2・9.9.1 | 8.24.6・9.11.3 | 8.24.7・9.12.1 |
|---|---|---|---|
接続の単位で有効にし、findOne に { $ne: null } | データが返った | データが返った | CastError で止まった |
全体で有効にし、countDocuments に { $ne: null } | 1件と数えた | CastError で止まった | CastError で止まった |
hydrate() に toString: { call: 1 } を含むデータ | 後のクエリが TypeError | 後のクエリが TypeError | 影響なし |
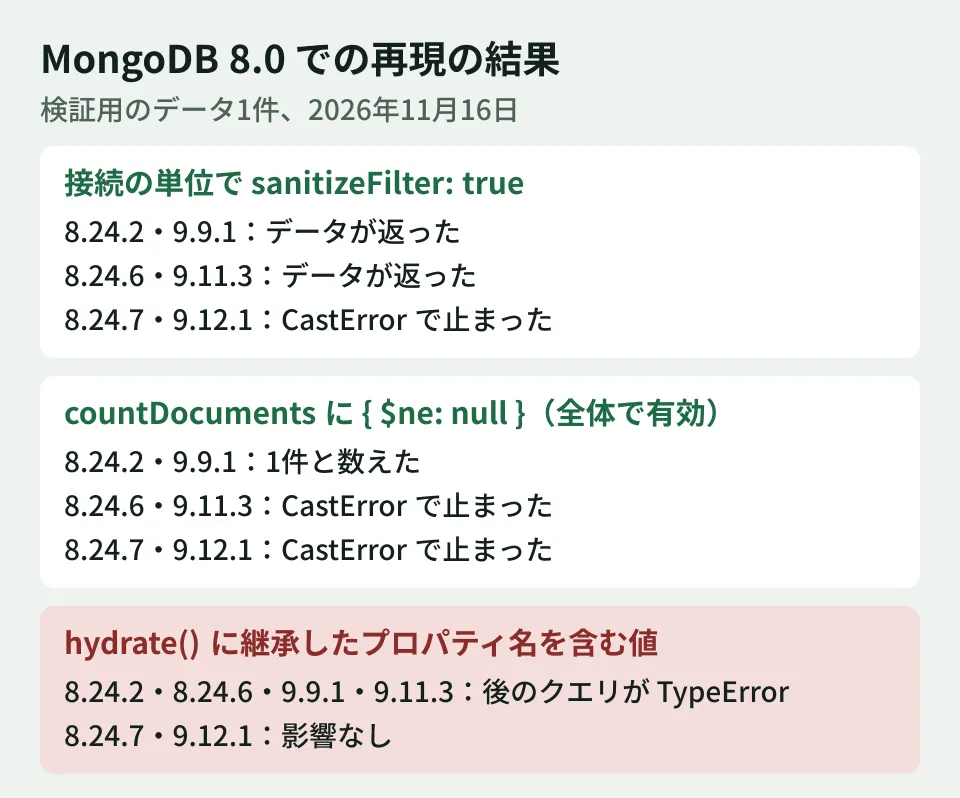
接続の単位の件では、修正前の版でも conn.get('sanitizeFilter') は true を返しました。設定を確かめるだけでは、効いていないことに気づけません。
toString の件は、Model.hydrate() にこの値を含むデータを渡しただけで、同じプロセスの後のクエリの組み立てが失敗し続けました。データベースに一度保存されたデータを読み込むだけでも起きるため、問題のあるデータがすでに保存されていると、修正前の版ではアプリを再起動しても読み込むたびに止まる可能性があります(再起動後の挙動は確かめていません)。
上げる先と確かめること
ここからは編集部の提案です。
- 使っている系列の最新に上げる。 11月16日(UTC)に、9.12.2・8.24.10・7.8.14・6.13.13 が公開されました。11月20日時点では、これが各系列の最新です。変更履歴(CHANGELOG.md)には、
sanitizeFilterがトップレベルの$で始まるすべての項目を対象にするよう改める修正があります。$_internalSchemaXorなど MongoDB の内部の式を使ったすり抜けを防ぐためと書かれています。11月20日時点で、この修正に対応するアドバイザリは見当たりません。5件の修正版より新しく、この修正も含むため、上げる先はこれらにします。npm ls mongooseで、ライブラリ経由で別の版が入っていないかも確かめます。 - 接続の単位で設定している箇所を探す。
createConnection(やmongoose.connect(の引数にsanitizeFilterがある場合は、修正前の版では効いていなかった前提で、ログインや検索の処理を見直します。版を上げるまでの間は、mongoose.set('sanitizeFilter', true)でアプリ全体に掛けると、今回の試験の範囲では効きました。 - 値の型を入口で確かめる。
sanitizeFilterは最後の防御です。ログインのpasswordが文字列であることを、リクエストを受けた時点で検証しておけば、Mongoose の版に左右されません。 - 修正前の期間のログを見る。 3件目の上書きが起きていれば、
_toString.call is not a functionのエラーが出ているはずです。エラーの監視やログに、この文言がないかを検索します。
Payload CMS の MongoDB のアダプターを使っている場合は注意が要ります。@payloadcms/db-mongodb は、依存の mongoose を範囲ではなく特定の版に固定しています。11月4日公開の 3.93.0 は 8.24.1 に固定していて、この版は3件すべての対象範囲に入ります。検証環境でインストールすると、npm ls mongoose は 8.24.1 だけを示しました。11月17日公開の 3.94.0 では固定先が 8.24.7 に変わり、5件の修正版の範囲に入りました。ただし、上の11月16日の sanitizeFilter の修正(8.24.10)は含みません。Payload は検索の条件を自分で組み立てるため、Payload を通した使い方でどの件が当たるかは確かめていません。npm の overrides で上げられますが、Payload との互換性は未確認です。
Node.js の11月の更新は、Node.js のセキュリティ更新の記事で扱いました。依存の更新を自動化するときの待ち時間の考え方は、Dependabot の既定の待ち時間の記事にまとめています。
確認した範囲
2026年11月16日に、github/advisory-database の3件の JSON(GHSA-gg4r-jv3p-qx3c・GHSA-pcrw-h46h-c93h・GHSA-8332-j7wj-wjw4)と npm の公開日時を確認しました(資料調査)。あわせて、Linux の検証環境の Docker で起動した MongoDB 8.0.38 に対し、Mongoose 8.24.2・8.24.6・8.24.7・9.9.1・9.11.3・9.12.1 で再現のスクリプトを実行しました(Node.js 22.23.4)。11月20日に、GitHub API で同じ日に登録された5件のアドバイザリ、Mongoose の CHANGELOG.md、npm の各系列の最新版と
@payloadcms/db-mongodb3.94.0 の依存を確かめ直しました。6系・7系、set()や更新のマージを経由する経路、strict: falseのサブドキュメントで検証を外す経路、再起動後の挙動、Moderate の2件、11月16日のsanitizeFilterの修正の効果は確認していません。Payload CMS は@payloadcms/db-mongodb3.93.0 のインストールと依存の確認だけを行いました。
MongoDB を使う業務システムの更新や、ログインの処理の点検は、グリームハブの開発・AI・自動化のご相談で承っています。構成によって確かめる場所が変わるため、お問い合わせからご相談ください。
参考資料
- GitHub Advisory Database — GHSA-gg4r-jv3p-qx3c(Connection-level sanitizeFilter not applied)
- GitHub Advisory Database — GHSA-pcrw-h46h-c93h(sanitizeFilter not applied on countDocuments)
- GitHub Advisory Database — GHSA-8332-j7wj-wjw4(inherited properties when hydrating, setting, and merging)
- GitHub Advisory Database — GHSA-6972-9mcm-vhwj(Prototype pollution via Schema.prototype.virtual())
- GitHub Advisory Database — GHSA-wr5m-5jph-8m96(Discriminator key values matching inherited properties)
- Automattic/mongoose — CHANGELOG.md
- npm — mongoose
- npm — @payloadcms/db-mongodb