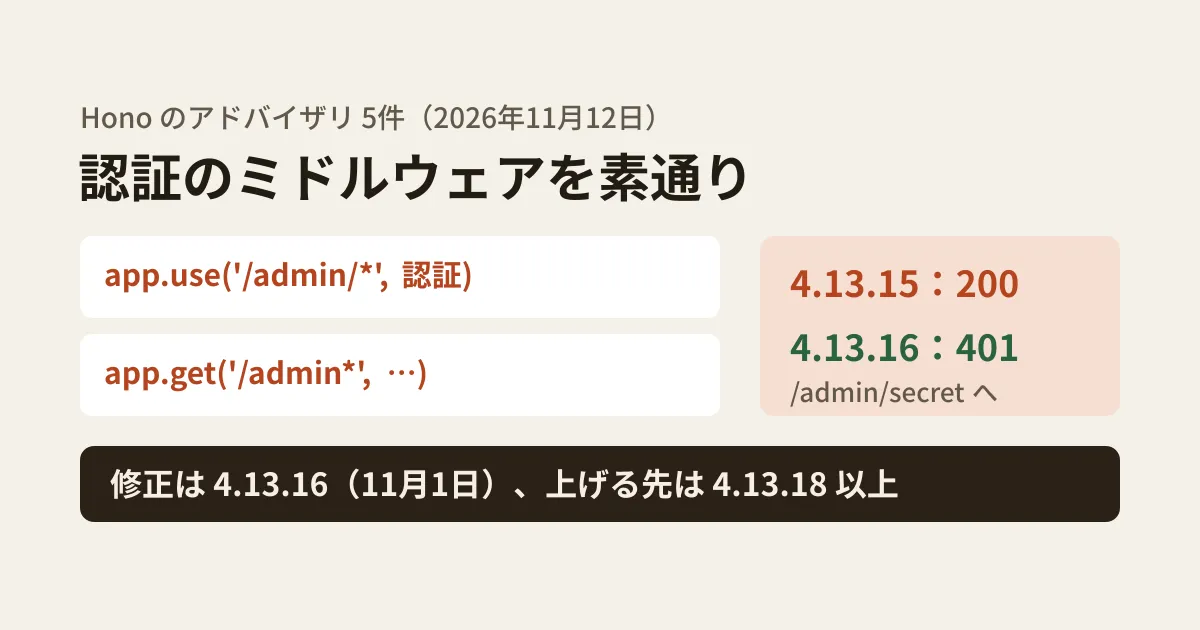
Cloudflare Workers や Node.js で動く API を Hono で作り、app.use('/admin/*', 認証) のようにパスを指定して認証のミドルウェアを掛けている場合、ルートの書き方によっては、そのミドルウェアを通らずにハンドラーが動いていました。11月12日(UTC)に GitHub Advisory Database に登録された Hono のアドバイザリ5件のうち、2件がこの「認証の素通り」です。
修正版の 4.13.16 は11月1日に npm に公開され、同じ日に Hono のリポジトリでもリリースノートとアドバイザリが公開されました。ただ、npm audit が参照する GitHub Advisory Database に登録されたのは11月12日です。それまでは npm audit で警告が出ないため、11月前半に依存の更新を見送ったプロジェクトは、4.13.15 以前のままの可能性があります。さらに11月11日の 4.13.18 では、4.13.16 の修正の抜けを含む4件が追加で直されました。本記事では、5件の当たる条件と、4.13.15・4.13.16・4.13.18 に同じリクエストを送って比べた結果、更新の前後で確かめる点を整理します。
5件の当たる条件
アドバイザリの本文に書かれた条件と対象の版です。修正版はいずれも 4.13.16 です。
| ID(重大度) | 当たる条件 | 対象の版 |
|---|---|---|
| GHSA-h7mg-cq63-vhpq(Moderate) | 既定のルーター(RegExpRouter)で、ワイルドカードのミドルウェアに認証を任せている | 4.1.4〜4.13.15 |
| GHSA-4m76-xfj5-7975(Moderate) | mount()・app.mount() を使い、マウント先の中のパスに外側で認証を掛けている | 4.13.15 以前のすべて |
| GHSA-4h7h-rv7c-7m2v(Moderate) | validator('form') で multipart のフォームを検証し、空のオブジェクトを通している | 4.5.1〜4.13.15 |
| GHSA-46wx-v44x-9hh2(Moderate) | csrf() に CSRF 対策を任せ、本文に依存しない状態変更の URL がある | 4.13.15 以前のすべて |
| GHSA-3gg2-335m-rxc6(Low) | hono/css のテンプレートで、< の直後に利用者の入力を埋め込んでいる | 3.12.0〜4.13.15 |
1件目は、既定の SmartRouter がほとんどのアプリで選ぶ RegExpRouter の問題です。アドバイザリは3つの場合を挙げています。
- ミドルウェアのパラメーターを
/api/:tenant{[^/]+}/admin/*のように明示的なパターンで書き、ルートを/api/:tenant/admin/:idと書いた場合 - ミドルウェアを
/admin/*、ルートを/admin*で登録した場合 %0Aなどの改行を表す文字がパスに入った場合
TrieRouter などほかのルーターでは起きず、回避策として new Hono({ router: new TrieRouter() }) が示されています。
2件目の mount() は、マウントの接頭辞を取り除く処理の問題です。/api/:tenant のような動的な接頭辞では、取り除く長さを実際の値ではなくルートの書き方の長さで決めていました。また 4.12.21 以降は、%5C(バックスラッシュ)と .. を含むパスが、転送の途中で別のパスに正規化されていました。
3件目と4件目は検証と CSRF の抜けです。validator('form') は、Content-Type に boundary 以外の正当なパラメーター(charset など)が付くとフォームと認識せず、検証の関数に空のオブジェクトを渡していました。一方、ハンドラーの c.req.parseBody() は本文を読めるため、検証していない値がそのまま届きます。csrf() は、Chrome・Edge がリンクの ping 属性で送る Content-Type: text/ping の POST を検査の対象にしていませんでした。
3つの版に同じリクエストを送った
2026年11月16日に、npm から hono 4.13.15・4.13.16・4.13.18 を取得し、アドバイザリの条件を再現する小さなアプリを app.request() で呼び出しました(Node.js 22.23.4)。認証のミドルウェアは、トークンがなければ401を返すだけのものです。実際の Workers やサーバーへのデプロイはしていません。
| 入力(トークンなし) | 4.13.15 | 4.13.16 | 4.13.18 |
|---|---|---|---|
/admin/* に認証、ルートは /admin*。/admin/secret へ | 200(ハンドラーが動いた) | 401 | 401 |
/api/:tenant{[^/]+}/admin/* に認証。/api/acme/admin/1 へ | 200 | 401 | 401 |
/app にマウント、/app/admin/* に認証。/app/public%5C..%5Cadmin/secret へ | 200(マウント先に届いた) | 404 | 404 |
/api/:tenant にマウント。/api/a/xxxxx/admin/secret へ | 200 | 404 | 404 |
csrf() に、別のオリジンから text/ping の POST | 200(状態が変わった) | 403 | 403 |
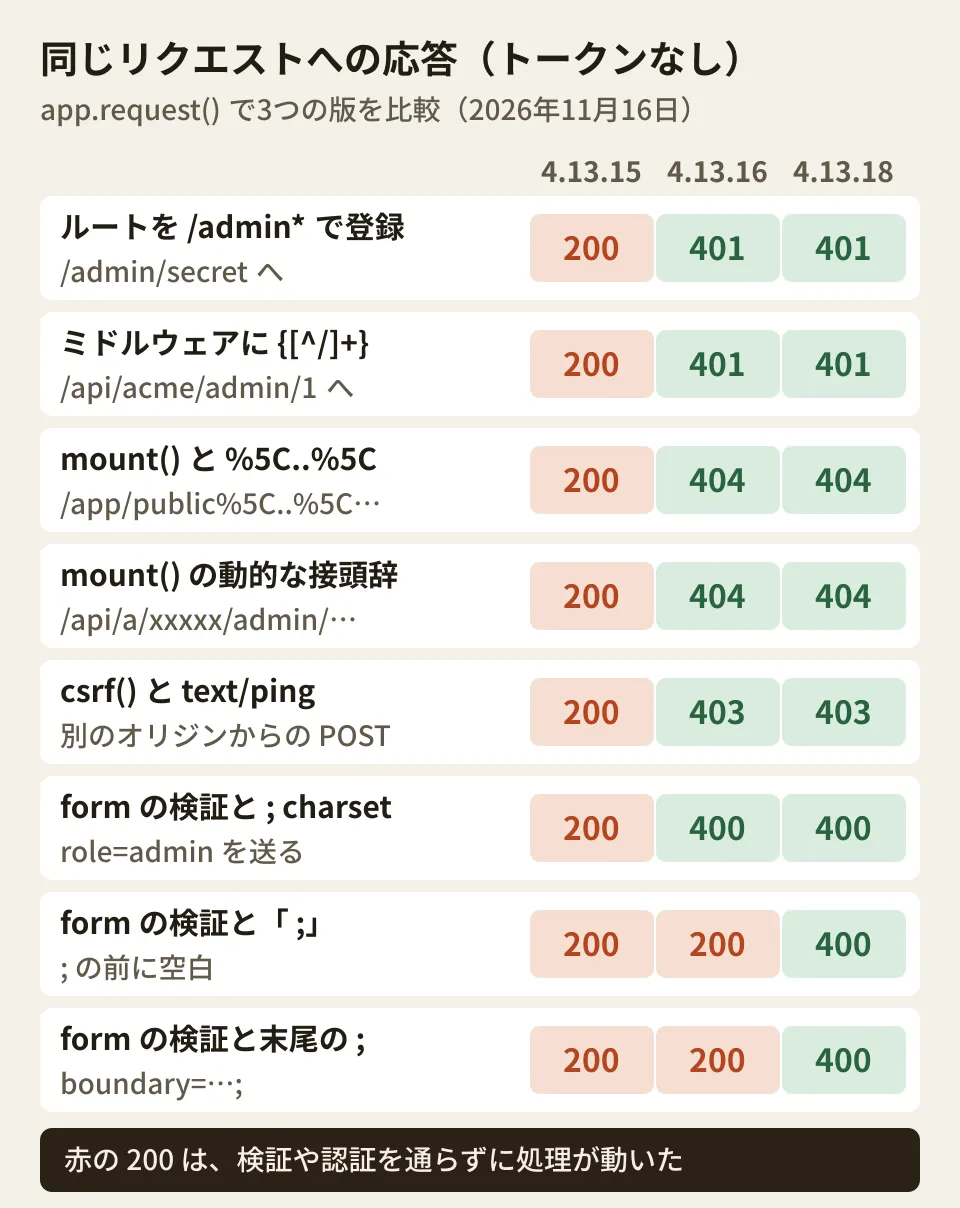
4.13.15 では、アドバイザリのとおり認証のミドルウェアを通らずにハンドラーやマウント先に届きました。4.13.16 では、いずれも401・404・403で止まります。改行を表す %0A を含むパス(/foo%0Abar)も送りました。4.13.15 は * に登録したミドルウェアを動かさずに404を返し、4.13.16 はミドルウェアを動かしてから404を返しました。
4.13.16でも残っていた抜けと4.13.18の修正
validator('form') は、role という項目が含まれていたら400を返す検証の関数で試しました。送ったのは name と role=admin の multipart のフォームで、Content-Type の書き方だけを変えています。
Content-Type の書き方                        4.13.15  4.13.16  4.13.18
multipart/form-data; boundary=…               400      400      400
multipart/form-data; boundary=…; charset=utf-8 200      400      400
multipart/form-data ; boundary=…(;の前に空白) 200      200      400
multipart/form-data; boundary=…;(末尾に;)     200      200      400
200の行では、検証の関数が空のオブジェクトを受け取り、ハンドラーの parseBody() が role=admin を読みました。アドバイザリが挙げた charset の例は 4.13.16 で止まりますが、; の前の空白や末尾の ; では 4.13.16 でも素通りしました。
この抜けは、11月11日公開の 4.13.18 で直されています。Hono のリポジトリのアドバイザリ GHSA-92p4-j3wq-jmqx は、GHSA-4h7h-rv7c-7m2v の修正の続きとして、; の前の空白、末尾の ;、アンダースコアを含むパラメーター名を挙げています。validator('form') に加えて validator('json') も対象で、対象の版は 4.5.1〜4.13.17 です。4.13.18 からは、Content-Type の最初の ; より前のメディアタイプだけで判定します。
4.13.18 では、ほかに次の3件のアドバイザリも公開されました(いずれも Moderate、修正版は 4.13.18)。
| ID | 当たる条件 | 対象の版 |
|---|---|---|
| GHSA-h25j-2p75-qj33 | mount()・app.mount() と、接頭辞(ホスト名など)を足す独自の getPath を組み合わせ、マウント先の中のパスに外側で認証を掛けている | 4.13.16〜4.13.17 |
| GHSA-39q9-qp46-w8xg | Node.js や Bun で bodyLimit() を使っている(上限内でも、とても細かく分けて送られた本文で、メモリーを使い切るおそれがある) | 4.12.16〜4.13.17 |
| GHSA-74fm-fwc7-3fwp | serveStatic で allowPercentInPath: true を指定し、配信するディレクトリの一部にミドルウェアを掛けている | 4.13.11〜4.13.17 |
GHSA-h25j-2p75-qj33 は、4.13.16 での mount() の修正によって新たに生じた問題です。独自の getPath を使う構成では、4.13.16 に上げただけだと、認証を通らずにマウント先へ届く経路が残ります。
この4件は、11月20日時点で GitHub Advisory Database には登録されておらず、CVE も付いていません。npm の監査用の API に 4.13.17 を問い合わせても、該当する脆弱性は返ってきませんでした。このため、4.13.16・4.13.17 のままでも npm audit は警告しないと考えられます。
更新の前後で確かめること
ここからは編集部の提案です。
- 4.13.18 以上に上げる。 4.13.16 は5件のアドバイザリの修正版ですが、4.13.18 の4件のアドバイザリを考えると、4.13.18 以上を目標にします。11月20日時点の
latestは 4.13.19(11月16日公開。リリースノートにセキュリティ修正の記載はありません)です。npm auditで警告が出ないことを、更新を見送る理由にしないでください。npm ls honoで、フレームワークやライブラリ経由で古い版が入っていないかも見ます。 - 認証をどこで掛けているかを書き出す。
app.use('…/*', …)で認証や権限の確認をしている箇所と、mount()・app.route()で組み合わせている箇所を一覧にします。アドバイザリの回避策のとおり、マウント先のアプリの中で認証を掛ける書き方にしておくと、外側のパスの扱いに左右されません。 - 検証の関数で空のオブジェクトを拒む。
validator('form')・validator('json')の関数が必須の項目を確かめていれば、空のオブジェクトは通りません。版を上げたあとも、検証とハンドラーで別々に本文を読む書き方を避けるのが安全です。 - 更新後にトークンなしで叩く。 検証環境で、上の表のようなパス(
%5C..%5Cや%0Aを含むもの)をトークンなしで送り、401や404で止まることを確かめます。
hono/css の件(Low)は、< の直後に利用者の入力を埋め込むテンプレートがある場合だけ当たります。手元では再現していません。該当する書き方がないか、css の呼び出しを検索して確かめてください。
Hono で Workers の API を作る流れは、Hono と Cloudflare Workers のエッジ API の記事で紹介しました。パスの書き方で保護がすり抜ける問題は、Nuxt の route rules の記事でも扱っています。
確認した範囲
2026年11月16日に、github/advisory-database の5件の JSON(GHSA-h7mg-cq63-vhpq・GHSA-4m76-xfj5-7975・GHSA-4h7h-rv7c-7m2v・GHSA-46wx-v44x-9hh2・GHSA-3gg2-335m-rxc6)、honojs/hono のリポジトリの v4.13.15〜v4.13.18 のコミット、npm の公開日時を確認しました(資料調査)。あわせて、npm から取得した hono 4.13.15・4.13.16・4.13.18 に同じリクエストを
app.request()で送り、結果を比べました(Node.js 22.23.4)。11月20日に、GitHub API で5件のアドバイザリと honojs/hono のリポジトリのアドバイザリ(4.13.18 の4件を含む)、v4.13.16・v4.13.18・v4.13.19 のリリースノート、npm の最新版を確かめ直しました。Cloudflare Workers・Node.js のサーバーでの実際のリクエスト、Chrome のping属性による送信、hono/cssの件、4.13.18 の4件のうちvalidator以外の3件の修正の効果は確認していません。
Hono で作った API や Web アプリの更新、認証の掛け方の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。構成によって確かめる場所が変わるため、お問い合わせからご相談ください。
参考資料
- GitHub Advisory Database — GHSA-h7mg-cq63-vhpq(RegExpRouter skips wildcard middleware)
- GitHub Advisory Database — GHSA-4m76-xfj5-7975(mount() can forward a path that bypasses middleware)
- GitHub Advisory Database — GHSA-4h7h-rv7c-7m2v(validator(‘form’) skips validation)
- GitHub Advisory Database — GHSA-46wx-v44x-9hh2(csrf() does not check text/ping)
- GitHub Advisory Database — GHSA-3gg2-335m-rxc6(css helper closing tag)
- honojs/hono — v4.13.16
- honojs/hono — v4.13.18
- honojs/hono — GHSA-92p4-j3wq-jmqx(validator() skips validation for differently formatted Content-Type parameters)
- honojs/hono — GHSA-h25j-2p75-qj33(mount() forwards a wrong path with a custom getPath)
- honojs/hono — GHSA-39q9-qp46-w8xg(bodyLimit() keeps every transfer chunk in memory)
- honojs/hono — GHSA-74fm-fwc7-3fwp(serveStatic with allowPercentInPath decodes the path twice)
- npm — hono