業務システムの保守で、依存しているオープンソースの部品に修正版が出たとき、いつまでに当てるかを決めているでしょうか。「次の定期の更新で」と決めている場合、その間隔が、攻撃の手がかりが公開されるまでの期間より長くなる可能性があります。
Anthropicは2026年11月16日、Claudeを使って見つけた脆弱性の公開の方針(協調された脆弱性の開示、CVD)を改め、公開までの期間を縮めると発表しました。AIが脆弱性を見つける速さが上がり、別の誰かが同じ脆弱性を見つける(再発見する)割合も高まっている、というのが理由です。本記事では、発表の原文と現行の方針のページを並べて何が変わるかを確かめ、保守の側で見直す点を整理します。
何が変わるか
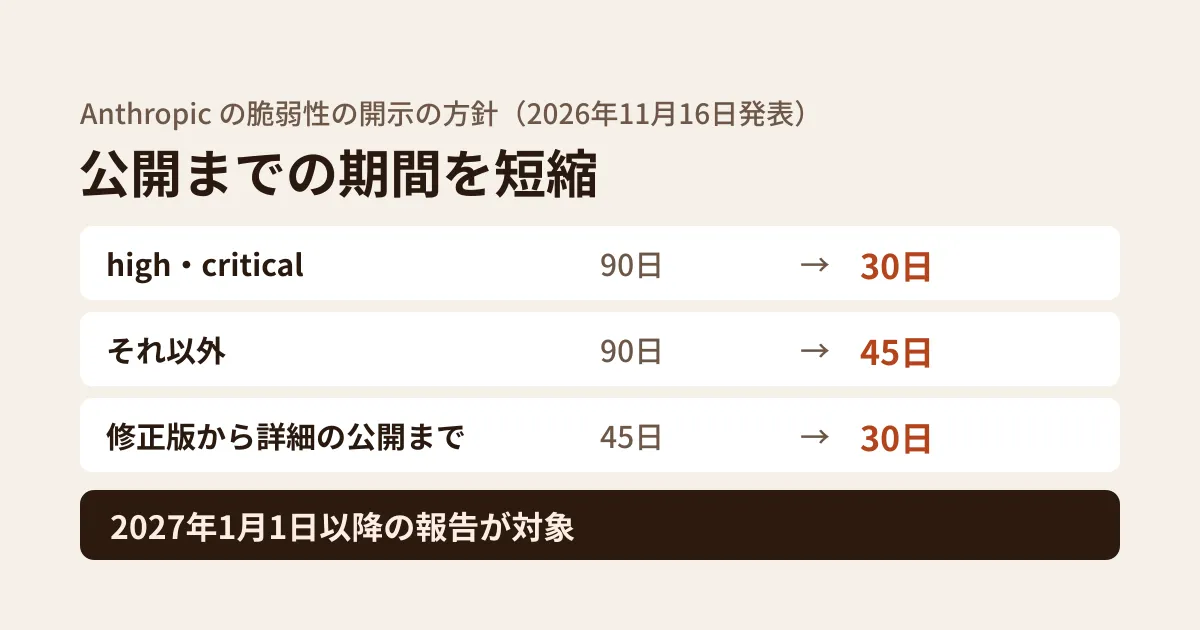
発表(「Updating our coordinated vulnerability disclosure policy timelines」)による変更は次のとおりです。対象は、Anthropicがオープンソースや、許可を得た非公開のソフトウェアで見つけた脆弱性です。外部の研究者からAnthropicへの報告は、別の方針の対象です。
| 項目 | 現行の方針(2026年3月6日更新) | 2027年1月1日以降の報告 |
|---|---|---|
| 公開までの期間(深刻度 high・critical) | 90日 | 30日 |
| 公開までの期間(それ以外) | 90日 | 45日 |
| 開発元から返事がないとき、外部の調整機関に上げるまで | 30日 | 15日 |
| 修正版が出てから、技術的な詳細を公開するまで(原則) | 45日 | 30日 |
| 悪用が確認されているもの | 7日 | 7日(変更なし) |
現行の方針では、報告から90日か、修正版が出たときのどちらか早いほうで情報を公開し、技術的な詳細だけは修正版から45日待つ、という形です。90日が近づいても開発元が修正を進めていれば、14日の延長もありえます。修正版からの45日は原則で、詳細がほかの経路ですでに知られている場合などは短くし、修正の展開が特に難しい場合は延ばすことがある、とも書かれています。
表の最後の行は、資料によって書き方が違います。発表は「悪用されている脆弱性の7日の開示の期間は変えない」と書き、現行の方針は「悪用されているcriticalの脆弱性は、修正か緩和策までの目標を7日とする」と書いています(開発元が修正を進めていれば、さらに7日の延長もありえます)。
新しい期間が当てはまるのは、2027年1月1日以降に開発元・保守者へ報告されたものです。その時点で進行中の報告は、元の期限のままです。
あわせて、すでに90日を過ぎて期限を超えているのにまだ公開していない、深刻度の高い脆弱性について、保守者に30日の猶予を追加で伝えているとしています。その後、2027年1月1日からの新しい方針に沿って、Anthropicのダッシュボードで報告を公開する予定です。
例外も書かれています。重要インフラのように更新を届けにくいソフトウェアや、仕様・RFCの変更が必要なものは、30日・45日で直せない場合があるため、開発元と個別に期限を決めます。また、人の確認を経ていないAIの発見(無料の検査のサービス「OSS Scanner」が送るものなど)には、この新しい方針は当てはまりません。
保守の側にとっての意味
利用者から見て効くのは、表の最後から2番目の行です。修正版が出てから技術的な詳細が公開されるまでの期間が30日になります。現行の方針は、この期間の目的を「詳しい悪用の情報が公開される前に、下流の利用者が修正を展開する時間を取るため」と説明しています。Anthropicが見つけた脆弱性に限った話ではありますが、「修正版が出たら30日以内に当てる」を、深刻度の高いものの目安にしておくと、この期間に収まります。
発表は、AIによって再発見の割合が高まっていると書いています。ほかの研究者や攻撃者が同じ脆弱性を独自に見つける可能性もあるので、公開の期限より前に攻撃が始まる場合も考えておきます。同じ11月には、OpenSSHも10.6p2のリリースノートで、AIのツールで見つかったバグが別の研究者に独自に見つけられた例を見てきたとして、修正をまとめて出すのをやめ、当面はリリースの回数を増やすと書いています(Alpineのsshdの記事)。
見直す点(編集部の提案)
- 深刻度別の更新の期限を決める。 保守の契約や運用の手順に「high・criticalは修正版の公開から30日以内」「悪用が確認されたものは7日以内を目標」のように書いておきます。期限があると、定期の更新を待つか臨時に当てるかで迷いにくくなります。
- 更新に気づく仕組みを置く。 依存の更新の通知(Dependabotなど)や、使っている部品のセキュリティの告知を、担当者が見る場所に流します。気づくのが遅れれば、期限の短縮はそのまま猶予の短縮になります。
- 当てるまでの時間を縮める。 自動の試験と、検証の環境への反映の手順を整えておくと、30日の中で確かめて本番に出せます。
- 自社で公開しているソフトウェアの窓口を整える。 自社や顧客の名義でオープンソースやSDKを公開している場合は、報告を受ける窓口(
SECURITY.mdなど)と、15日以内に返事をする担当を決めておきます。Anthropicの新しい方針では、15日返事がないと、報告は外部の調整機関に上げられます。
Anthropicは、保守者向けに、重要なオープンソースのコードを無料で定期的に調べる「OSS Scanner」、条件を満たす保守者と貢献者が6か月無料でClaude Ultraを使える「Claude for Open Source Program」(対象の条件はプログラムのページに書かれています)、防御の仕事向けに安全の仕組みを調整する「Cyber Verification Program」を案内しています。
脆弱性の数が増える中でパッチの順番を決める考え方はGTIGの統計の記事で、AIが作る修正の扱いはCodeMenderの記事で扱いました。
確かめていないこと
- Anthropicの現行の方針のページ(2026年3月6日更新)は、11月20日の時点でもまだ90日の記述のままです。新しい方針の全文は、改められたページが出てから確かめてください。
- 報告を公開するダッシュボード(red.anthropic.com)は、11月20日の時点で最終更新が11月2日で、発表より前の内容です。公開済みの報告の件数や中身は本文に載せていません。
2026年11月18日に、Anthropicの発表(2026年11月16日)と現行の方針のページを確認しました。11月20日に、両ページを開き直して変わっていないことを確かめ、ダッシュボード、OSS Scannerの発表、Claude for Open Source Programのページも確認しました(いずれも資料調査)。
依存の更新の手順づくりや、保守の体制の見直しは、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。