自社のMicrosoft 365が乗っ取られたとき、被害は自社のメールやファイルが読まれることだけではありません。乗っ取られた環境そのものが、他の犯罪者に「売り物」として流通することがあります。自社のSharePointやOneDriveが、知らないうちにフィッシングの置き場として使われる、ということです。
Microsoftの脅威インテリジェンスとデジタル犯罪対策部門(DCU)は2026年10月14日、中国語で運営される犯罪の生態系についての調査を公表しました。乗っ取ったクラウドの環境を売る闇市場と、そこで売られるフィッシングキットの開発者、それを買って使う攻撃者のつながりを追ったものです。標的には日本も含まれています。この記事では、調査の中身と、Microsoft 365の管理者が見直す設定を整理します。
調査で分かったこと
Microsoftの調査によると、この生態系で売られていたのは、フィッシングキットと、乗っ取った、または不正に取得したMicrosoftやGoogleのクラウドの環境と、その認証情報です。これを買った攻撃者が、日本、米国、オーストラリア、インドの医療、金融、卸売、ITの組織を狙っていました。MicrosoftのDCUは、各国の捜査機関などと協力して、主な開発者と基盤の妨害(disruption)を支援したとしています。
日本の機関もこの対応に加わっています。警察庁の広報資料によると、2025年10月から関東管区警察局サイバー特別捜査部とMicrosoft、日本サイバー犯罪対策センター(JC3)が、日本を狙ったフィッシングの実態を調べ、犯罪の基盤を特定しました。Microsoftなどは2026年10月6日に米国の裁判所へ訴えを起こし、8日に出た命令にもとづいて基盤をテイクダウン(停止・差し押さえ)しました。JC3の案内によると、MicrosoftとHealth-ISAC(医療分野の国際的な非営利団体)が、フロリダ州南部地区連邦地方裁判所の命令にもとづいて、YAM Store、CoGUI、Iron Manの基盤を押収しました。Microsoftは関連する2万件以上のアカウントを無効にし、10万件以上のドメインをブロックしたとされています。JC3の案内は、これらのサービスが日本を含む150か国以上を標的とした犯罪に使われ、数千万ドルの損害をもたらしたとも書いています。
登場する主な名前は次のとおりです。
- YAM Store(Microsoftの呼び名はStorm-3119): 闇市場。乗っ取った環境を「初期アクセス」として売る仲介役(initial access broker)。環境の古さ、契約の種類、教育機関(.edu)か非営利(.org)かといった区分で売っている
- 3つのフィッシングキット(開発者をまとめてStorm-2990と呼ぶ): CoGUI(NX、FAとも)、Haozi(Phoenixとも)、Iron Man System。YAM Storeで売られ、Iron Man Systemは2026年6月から並んだ
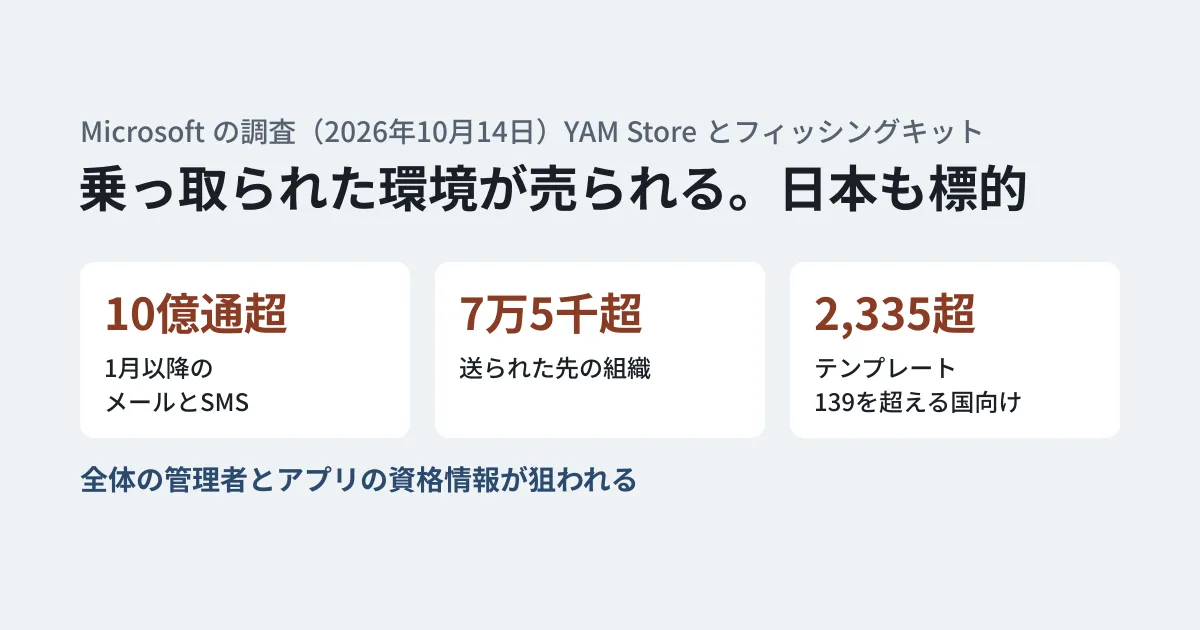
調査は、2026年1月以降、これらのキットを使って10億通を超えるフィッシングのメールとSMSが、世界の7万5千を超える組織に送られたとしています。Iron Man Systemには139を超える国向けの2,335を超えるテンプレートがあり、日本も含まれます。調査には、日本の金融サービスを装い「定期のセキュリティ確認で再認証が必要になった」と案内するメールの例が載っています。
環境を乗っ取って売るまでの5段階
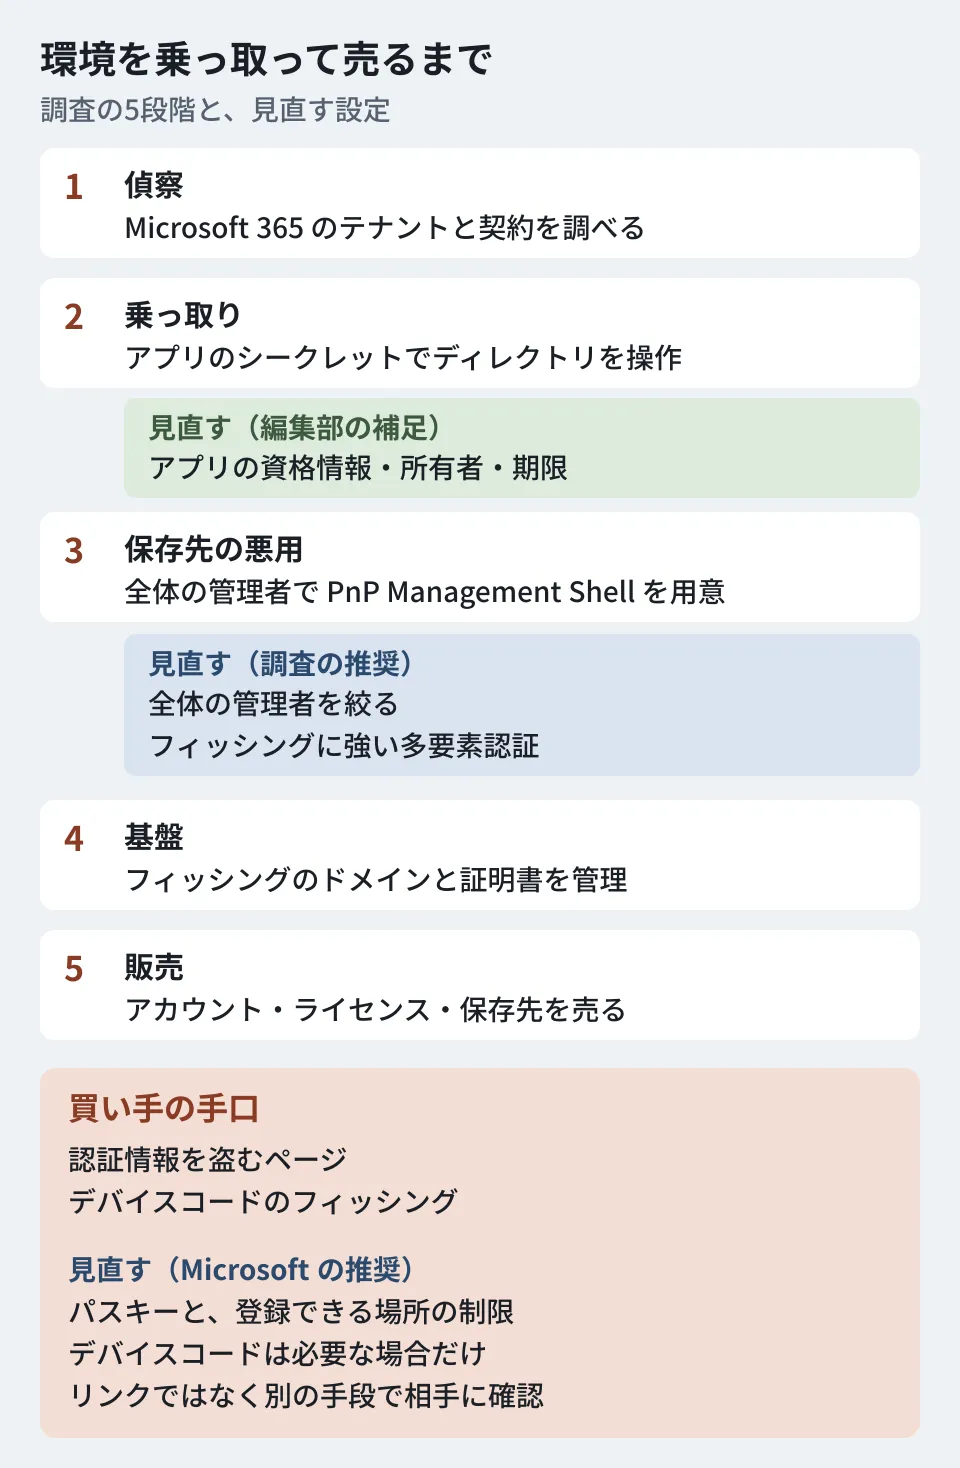
調査は、YAM Storeが環境を手に入れ、支配し、売るまでの流れを5つの段階で説明しています。
- 偵察: PythonのWebの仕組み(Flask)で作った道具で、Microsoft 365のテナントを探し、契約やAzureの情報を集める。Torを通して匿名で行う
- 乗っ取りと管理の画面: 乗っ取った環境のアプリの資格情報(クライアントシークレット)を使い、利用者のサインインを伴わない「アプリのみ」の認証で、ディレクトリ全体を操作する。パスワードを次回の変更を求めずに黙って変え、教育機関向けのライセンスを割り当て、特権を与える。利用者のセッションに結び付かないため、気づかれにくく長く残るとしている
- 保存先の悪用: 奪った全体の管理者(グローバル管理者)でサインインし、「PnP Management Shell」のサービスプリンシパルを自分で用意する。そこにMicrosoft Graphのディレクトリの読み書きや
AppCatalog.ReadWrite.All、SharePointのAPIの全権を与え、テナントのSharePointとOneDriveを大量の置き場にして売り物に変える - フィッシングとDNSの基盤: フィッシングのドメインや証明書、転送の設定をCloudflareで一元管理する仕組みを持つ
- 販売: 自動の店頭で、奪ったアカウント、ライセンス、保存先を売る。支払いはAlipay、WeChat Pay、暗号資産(USDT)
既存の環境を乗っ取るだけではありません。調査によると、YAM Storeは期限が切れた、または以前に使われていた環境や組織の名前を自動で探し、それに結び付いた正規の顧客の情報を使って検知を逃れようとしていました。AIで作ったとみられる文章と偽造した書類で架空の非営利団体を作り、テナントを用意した例も載っています。
買い手が使う手口
キットを買った攻撃者の手口として、調査は次の3つを挙げています。
- 認証情報を盗む: 正規のサービスを装ったページで、IDとパスワードなどを入力させる
- デバイスコードのフィッシング: デバイスコードによる認証の流れを悪用し、被害者に正規のアプリへの認証をさせて、トークンを手に入れる
- 金銭の詐欺: 盗んだ支払いの情報で、高額の品物を買う、金融のサービスで取引する
キットには、決めた国からしか開けないようにする仕組み(ジオフェンシング)、研究者の自動の閲覧を防ぐ偽のCAPTCHA、IPアドレスの許可・拒否の一覧があり、被害者が入力するとTelegramに即座に通知が届きます。攻撃者は被害者の進み具合を見ながら、次に見せる画面を手で操作できるとしています。
調査は、影響を受けた組織として医療、金融、ITを挙げつつ、使われている手口はありふれたもので、どの組織にも起こりうるとしています。また、この生態系はMicrosoftのサービスの悪用に限らず、他の事業者にも及ぶと評価しています。
Microsoft 365の管理者が見直す設定
調査が勧める対策をもとに、中小企業のMicrosoft 365で見直す設定を並べます。番号の1〜4は調査の推奨、5と6は編集部の補足です。
- 全体の管理者を絞り、フィッシングに強い多要素認証にする: 調査は、Storm-3119が全体の管理者の権限を手に入れていたことから、最小権限とゼロトラストの考え方で、全体の管理者の役割と、誰が何にアクセスできるかを締めるよう勧めています。特権のあるアカウントには、条件付きアクセスでフィッシングに強い多要素認証を求めることも挙げています
- パスキーを使い、登録できる場所を絞る: パスワードを使わない方法(パスキー)と多要素認証を全体に広げ、その登録を信頼できる場所と端末からに限ることを勧めています
- メールの保護の推奨設定を確かめる: Exchange Online ProtectionとMicrosoft Defender for Office 365の推奨設定を見直し、安全なリンク(Safe Links)の方針を社内の宛先にも適用することを挙げています
- 利用者に確かめ方を伝える: 急がせる文面と公式に見える装いは、ほぼすべての事例に共通していたとしています。メールのリンクからではなく、相手に別の手段で確かめるよう利用者に伝えることを勧めています
- アプリの資格情報と、身に覚えのないサービスプリンシパルを確かめる: 調査の2段階目と3段階目は、アプリのクライアントシークレットと、攻撃者が用意したサービスプリンシパルを使っています。登録しているアプリの一覧、シークレットの有効期限と所有者、「PnP Management Shell」のように自社で使っていないはずのアプリがエンタープライズアプリケーションに増えていないかを確かめておくと、こうした痕跡に気づく手がかりになります
- デバイスコードの認証を、使う場面だけに絞る: 調査は買い手の手口にデバイスコードのフィッシングを挙げています。Microsoftは10月29日の別の調査(北朝鮮の攻撃者のAIの利用)で、デバイスコードの流れは必要な場合に限り、できる限りブロックするよう勧め、必要な場合は条件付きアクセスで設定するとしています。Microsoft Learnの条件付きアクセスの説明も同じ方針で、今の利用状況を監査して、まだ必要かを確かめるよう勧めています
条件付きアクセスを使うには、Microsoft Entra ID P1のライセンス、またはMicrosoft 365 Business Premiumが必要です(Microsoft Learn)。1と6を進める前に、自社の契約に含まれるかを確かめてください。
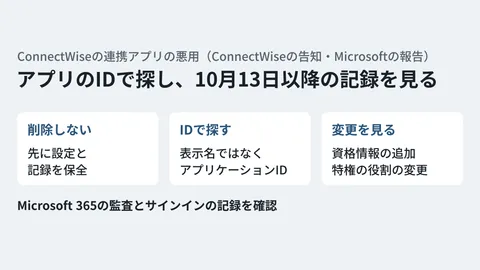
連携アプリの資格情報が悪用された別の事案で、どの記録をどの順に見るかは、ConnectWiseの連携アプリ悪用 Microsoft 365で確かめる記録で整理しました。パスキーへの移り方はパスキー時代の認証刷新で扱っています。
使わなくなった環境の後始末
ここからは編集部の提案です。調査は、YAM Storeが期限の切れた環境や、以前に使われていた組織の名前を探していたと書いています。Infosecurity Magazineが引用したMicrosoftの別の解説によると、攻撃者は正規の組織が失効させたドメインを手に入れ、Webサイトを作り直して活動中の組織に見せかけ、Microsoft 365のアカウントを不正に取得していました。自社の名前で作ったまま使っていないクラウドの環境やドメインは、棚卸しの対象にしておく価値があります。
- 試用のために作ったMicrosoft 365やGoogle Workspaceのテナント、移行の前に使っていた古いテナントが残っていないか
- 残っているなら、管理者のアカウントとアプリの資格情報がどうなっているか、正式な手順で閉じたか
- そのテナントで使っていた独自ドメインを、解約の後にそのまま失効させていないか
Google Workspaceの環境も、調査で売られていたものに含まれます。Workspace側の管理者の設定の点検は、Google Workspace セキュリティ設定チェックリストを参照してください。
確認した範囲
2026年10月30日に、Microsoft Security Blogの調査「The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime」(2026年10月14日)と、同じブログの「Tracking AI adoption in North Korean threat actor tradecraft」(2026年10月29日、デバイスコードの推奨のみ)を確認しました(資料調査)。調査の中身の記述は、この日に確認した内容です。2026年11月6日に同じ調査を開き直し、本文の数字と日付が変わっていないことを確かめました。Microsoftの解説記事は開いていません。同じ日に、警察庁の広報資料、JC3の案内、Microsoft Learn、Infosecurity Magazineの記事を確認しました。Infosecurity Magazineの引用はMicrosoftの解説の原文と照らし合わせていません。Microsoft 365の管理画面の操作は行っておらず、各設定の画面の場所と、Googleのヘルプは確かめていません。10月30日に確認した調査は、影響を受けた組織の数や、日本の組織の件数を示していません。
全体の管理者や連携アプリの権限の棚卸し、メールの保護の設定の見直しは、IT・Google Workspace 無料相談からお問い合わせください。
参考資料
- The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime(Microsoft Security Blog、2026-10-14)
- Tracking AI adoption in North Korean threat actor tradecraft(Microsoft Security Blog、2026-10-29)
- マイクロソフト・JC3と連携した犯罪インフラのテイクダウンについて(警察庁、2026-10)
- Microsoft等によるサイバー犯罪を支えるエコシステムの無力化に協力(JC3、2026-10-14)
- Authentication flows as a condition in Conditional Access policy(Microsoft Learn)
- Block authentication flows with Conditional Access policy(Microsoft Learn)
- Microsoft Entra Conditional Access: Zero Trust Policy Engine(Microsoft Learn)
- Microsoft Disrupts Global Yam Store Network Behind One Billion Phishing Messages(Infosecurity Magazine、2026-10-15)