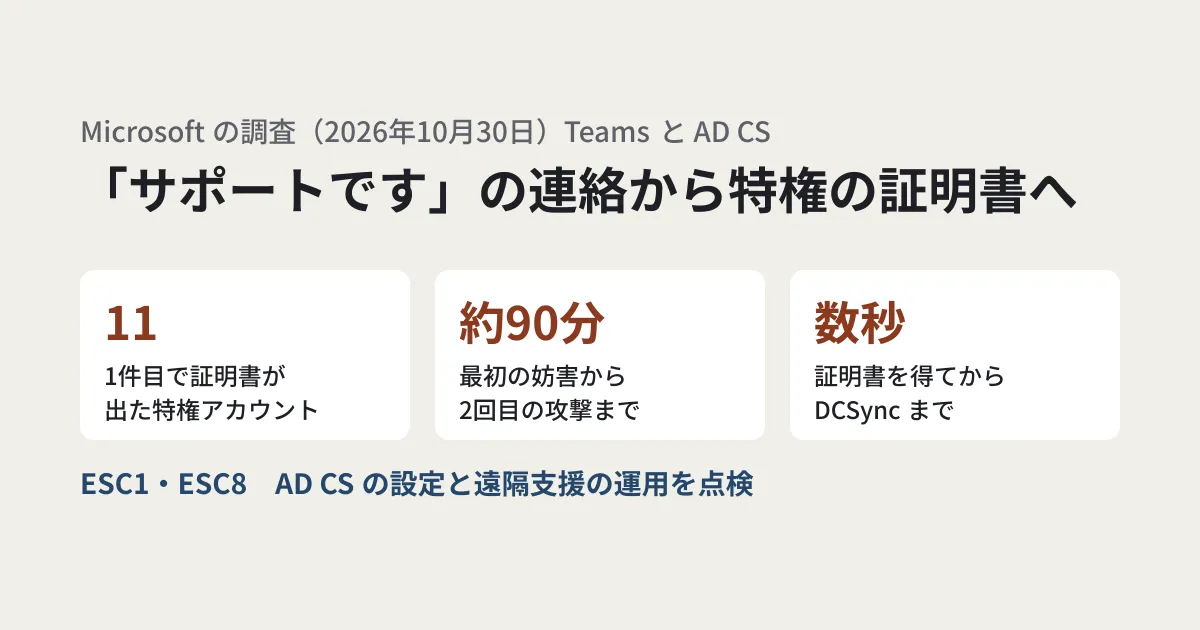
たとえば、社外の相手からTeamsで「IT部門のサポートです。不具合の確認のため画面を共有してください」と連絡が来る。社員が応じて遠隔操作を許可すると、その1台から社内の証明書の仕組みを使い、管理者のアカウントで認証できる状態まで進まれてしまう。Microsoftが2026年10月30日に公表した調査は、この流れで起きた2件の侵入を追ったものです。
調査は、Teamsの脆弱性は使われておらず、ソーシャルエンジニアリングと、Active Directory 証明書サービス(AD CS)の安全でない、または許可が広すぎる設定に依存していたとしています。社内にActive Directoryがあり、AD CSで証明書を発行している会社は、Microsoft 365の設定とあわせて、オンプレミス側の設定も点検の対象になります。
2件の侵入で起きたこと
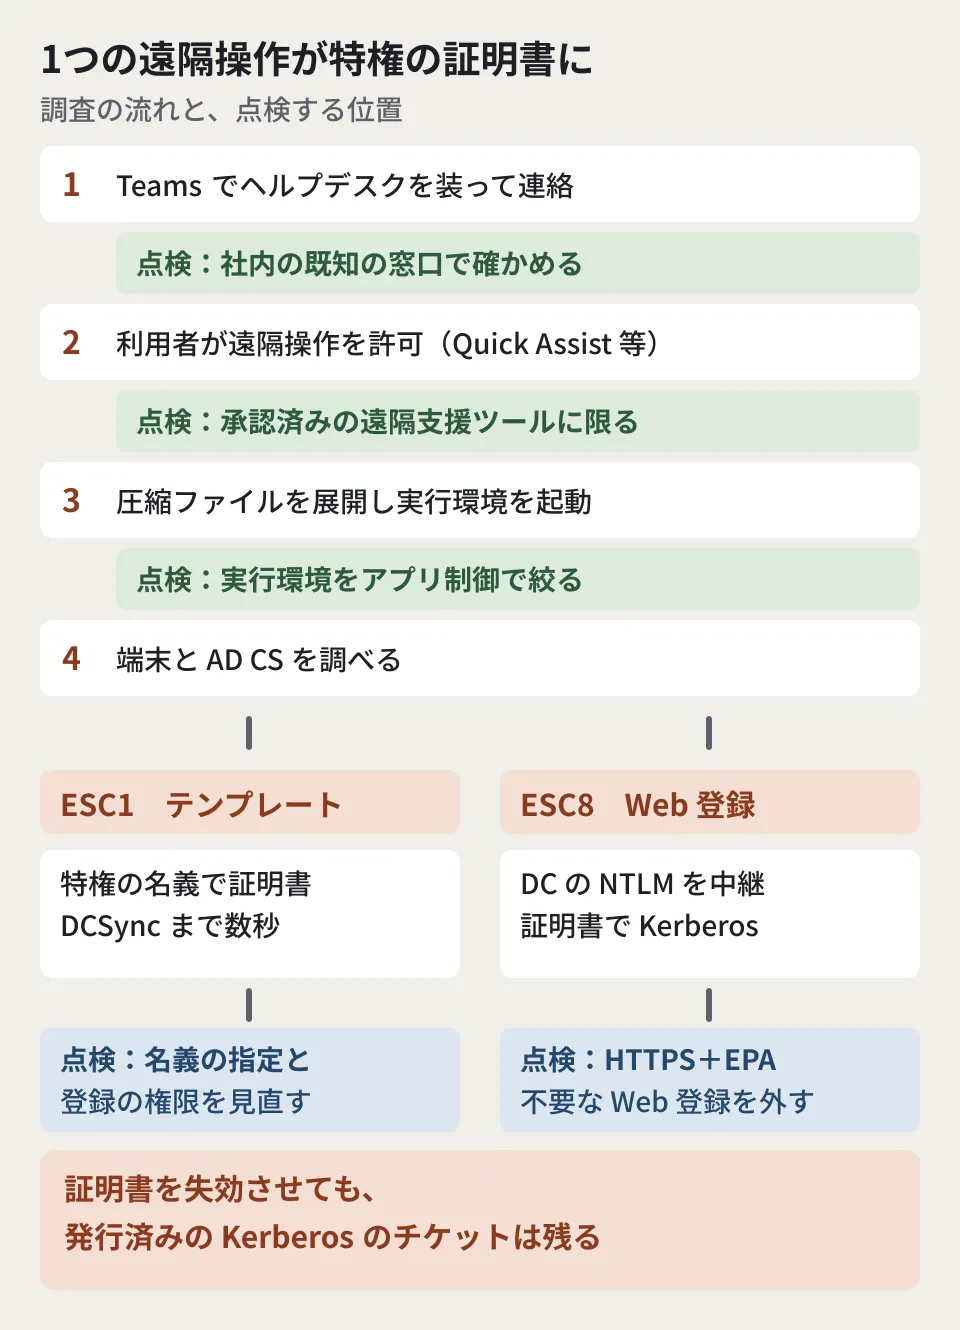
調査によると、2件とも始まりは同じです。Teamsでヘルプデスクを装い、利用者が許可したQuick Assist(Windowsの遠隔支援)などのセッションを通じて、圧縮ファイルを置いて展開し、持ち運びできる実行環境を動かし、端末とAD CSを調べました。攻撃者は特定されていません。
1件目(ESC1): 最初のTeamsのフィッシングは3人を狙い、1台の端末が乗っ取られました。攻撃者は証明書のテンプレートの弱さ(ESC1)を突いて、3つの強い権限を持つアカウントの証明書を手に入れています。最初のセッションが妨害されてから約90分後、16人を狙う2回目のフィッシングで別の1台が乗っ取られ、さらに8つの特権アカウントの証明書が発行されました。Microsoft Defenderの自動の封じ込めで、その後の1,000回を超えるSMBのファイルへのアクセスなどは止まりました。それでも、特権の証明書を得てから数秒のうちに、ドメインコントローラーへ認証してDCSync(ディレクトリの複製を装ってパスワードの情報を引き出す手口)が行われています。
さらに、自動の封じ込めの対象から外されていた特権アカウントが1つ残り、ファイルサーバーへの接続とデータの持ち出しに使われました。攻撃者は名前をSearchApp.exeに変えたRclone(ファイル転送のツール)で、ファイルサーバーの共有フォルダーから外部のSFTPの宛先へ、20の並列の転送で、3年以内のファイルを選んで写しています。
2件目(ESC8): 攻撃者はPetitPotam(Windowsのサーバーに攻撃者の機器へ認証させる手法)を使い、ドメインコントローラーのNTLM認証をAD CSのWeb登録(Web Enrollment)へ中継しました(ESC8)。ドメインコントローラーのテンプレートで証明書を取り出し、証明書によるKerberos認証(PKINIT)に使っています。この件ではESC8に関する警告が出た後、利用者の組織が端末を隔離し、それ以上の進行は見られなかったとしています。
入口はTeamsの外部の連絡と、遠隔支援の許可
調査は、組織名に似せた onmicrosoft.com のテナント名や、サポートを思わせる表示名を使い、社外からの連絡を身近なものに見せていたとしています。Quick Assistで操作を許可された直後に、攻撃者はダウンロードフォルダーに圧縮ファイルを置き、利用者のプロファイルの下に「KB」で始まるフォルダーを作って展開しました。
そこから、持ち運びできるPython、JavaScriptの実行環境のBun、Javaで攻撃者のスクリプトを動かしています。調査は、名前を変えた実行環境が正規のファイル情報を保ったまま、利用者が書き込める場所から動くことを指摘しています。また、利用者に遠隔操作を許可させることで、一般的なマルウェアの添付ファイルなしに端末を直接操作できたとしています。
ESC1とESC8は何が弱いのか
AD CSの設定の弱さには「ESC」と番号を付けた分類があり、今回の2件はESC1とESC8です。調査の説明を表にまとめます。
| 分類 | 弱い設定 | 起きること |
|---|---|---|
| ESC1(テンプレートの悪用) | 認証に使える証明書のテンプレートで、申請者が名義(サブジェクト)を自分で指定でき、登録できる人の範囲が広く、発行の条件が弱い | 権限の低いアカウントが、特権アカウント名義の証明書を手に入れる |
| ESC8(Web登録へのNTLMの中継) | AD CSのWeb登録の画面に、認証の中継を防ぐ仕組みがない | 中継した利用者や機器の名義で証明書を申請できる |
どちらも、証明書を手に入れた後は、その名義で認証できます。調査は、利用者が許可した1つの遠隔セッションが、特権アカウントとドメインの基盤への証明書による接続に変わりうる点で、この手口の影響が大きいとしています。
点検する順番
調査の推奨から、中小企業の情報システムの担当者が確かめる項目を、入口から順に並べました。1〜6は調査の推奨、並べる順番は編集部の整理です。
- 頼んでいない支援の連絡は、社内の既知の窓口で確かめてから応じる: 通話への参加、画面の共有、遠隔操作の開始の前に、社内で知られている連絡手段で本物か確かめるよう、利用者に求めることを勧めています。なりすましが検知されたときに表示される警告に注意を払うよう伝えることも挙げています
- Teamsの外部アクセスとフェデレーションの方針を見直す: やり取りする外部のドメインを業務で必要な範囲に絞り、組織名やヘルプデスクに似せたテナントからの連絡を調べることを勧めています。Microsoft Learnによると、Teamsの外部アクセスは既定ですべての外部ドメインを許可しています。Teams管理センターの「Users」>「External access」で、許可するドメインだけを指定できます
- 遠隔支援のツールを承認済みのものに限る: 製品、操作する担当者、手順を承認したものに限り、承認済みのツールが圧縮ファイルを展開したり、利用者が書き込める場所からスクリプトを起動したりしたら警告を出すよう挙げています
- 持ち運びできる実行環境を制限する: App Control for Businessなどのアプリケーション制御で、承認していない実行環境と、利用者が書き込める場所からのスクリプトの実行を制限します。ファイル名ではなく、署名者・元のファイル名・場所・親プロセス・振る舞いで判断するよう求めています
- 証明書のテンプレートを見直す: 認証に使えるテンプレートで、申請者が名義を指定できるもの(設定の名前は「Supply in the request」)、登録できる範囲が広いもの、発行の条件が弱いもの、用途が広すぎるものを洗い出します。不要な登録の権限を外し、必要に応じて発行に承認を求めます
- Web登録の入り口を棚卸しする: Web登録(
/certsrv)と証明書の登録のWebサービスの入り口を一覧にし、不要なら外します。残す場合はHTTPSと、認証の拡張保護(EPA)を必須にします。調査は、HTTPSは通信の秘匿を守るが、中継に耐えるにはEPAによる通信路の結び付け(チャネルバインディング)が必要だとしています。可能な範囲で登録のサービスのNTLMを無効にし、Kerberosだけで認証できることを先に確かめます。MicrosoftのKB5005413(AD CSへのNTLMの中継の緩和)に従うよう求めています
あわせて、証明書サービスの詳細な監査(Certification Servicesのサブカテゴリの成功と失敗)を有効にし、証明機関の監査フィルターで申請と発行を記録するよう勧めています。Defender for Identityを使っている場合は、AD CSのセキュリティの評価でESC1にあたるテンプレートと、ESC8にあたるWeb登録の入り口を探せるとしています。Microsoft Learnでは、ESC1の評価はプレビューと表記され、ESC8の評価はAD CSのサーバーにセンサーを入れた組織だけが使えるとされています。
不正な証明書を見つけたとき
不正に発行された証明書を見つけたら、シリアル番号と拇印(サムプリント)を特定して失効させ、失効の情報を公開し、証明書を検証する側が更新を受け取れることを確かめます。
ただし、調査は「証明書を失効させても、すでに発行されたKerberosのチケット(TGTやサービスのチケット)はさかのぼって無効にならない」と注意しています。有効なチケットは別に確かめる必要があります。
1件目で、自動の封じ込めから外されていた1つの特権アカウントが持ち出しに使われたことも、対応の教訓として挙げられています。調査は、封じ込めの対象からの除外は事故対応の判断として扱い、自動で封じ込められないアカウントや端末には、手動の代わりの措置を割り当てて完了を確かめるよう求めています。
AD CSを使っているか分からない場合
ここからは編集部の提案です。AD CSは、社内の無線LANやVPNの認証、社内システムのHTTPSの証明書のために入れることがある仕組みです。Active Directoryの構築を外部に任せた場合は、社内に構成の記録が残っていないことも考えられます。まず、証明機関のサーバーがあるか、Web登録が有効か、どのテンプレートを誰が使えるかを、保守を担当する会社とあわせて確かめておくと、上の5と6の点検に進めます。
Microsoft 365側で、連携アプリの資格情報が悪用された事案の記録の見方は、ConnectWiseの連携アプリ悪用 Microsoft 365で確かめる記録で整理しました。管理者の権限を一人に集めない考え方は、Google Workspaceの例ですが特権管理者が社長一人に集中している場合の分け方が参考になります。
確認した範囲
2026年10月31日に、Microsoft Security Blogの調査「From help desk impersonation to AD CS abuse: Investigating ESC1 and ESC8 intrusion paths」(2026年10月30日)を直接取得し、本文の数値と推奨を原文と照合しました(資料調査)。2026年11月6日に同じ調査を開き直して本文の数値が変わっていないことを確かめ、あわせてKB5005413、Teamsの外部アクセス、Defender for Identityの評価、証明書サービスの監査についてのMicrosoftのドキュメントを開いて確認しました。ライセンスの条件は確かめていません。AD CS・Teams・Defenderの実環境での確認は行っていません。「AD CSを使っているか分からない場合」は編集部の提案です。
社内のActive DirectoryやMicrosoft 365の権限、遠隔支援の運用の見直しは、IT・Google Workspace 無料相談からお問い合わせください。
参考資料
- From help desk impersonation to AD CS abuse: Investigating ESC1 and ESC8 intrusion paths(Microsoft Security Blog、2026-10-30)
- KB5005413: Mitigating NTLM Relay Attacks on Active Directory Certificate Services (AD CS)(Microsoft Support)
- Security assessment: Certificates(Microsoft Defender for Identity、Microsoft Learn)
- Manage external meetings and chat with people and organizations using Microsoft identities(Microsoft Teams、Microsoft Learn)