AWSを使うシステムのテストを書くと、S3やDynamoDBの呼び出しをどう扱うかで迷います。本物のAWSに向けると費用や後片付けが要り、テスト用のアカウントの鍵をCIに置くことにもなります。モックで済ませると、AWSの実際の応答との違いに気づきにくくなります。
AWSは2026年11月11日の新着情報で、AWS Emulatorの提供開始(「now available」)を告知しました。AWSのAPIを手元のプログラムとして再現し、AWSのアカウントなしでテストに使えるようにするものです。本記事では、この告知、AWS Emulatorのユーザーガイド、GitHubのリポジトリ aws/aws-emulator のREADMEと中身(2026年11月12日のコミット 32b3cf3、リリースのタグ v1.0.338)から、導入前に確かめる点をまとめます。
AWS Emulatorとは
READMEとユーザーガイドの説明を要約すると次のとおりです。
- AWSのAPIのエンドポイントを提供するローカルのプログラム。手元のPC、開発用のサーバー、CIで動かせる
- AWSのアカウントは不要。リクエストはAWSではなくエミュレーターに届き、再現されたリソースを操作する。リクエスト・応答・リソースのデータはAWSに送らない
- 追加のサービス料金はない。AWSにデプロイしたときのリソースの料金だけがかかる
- 画面はない。起動したら、環境変数でAWS CLIやSDKの向き先をエミュレーターに変える
- まだ対応していない操作は、HTTP 501(
NotImplemented)を返す
使い方は3通りです。LinuxではRPMかDebianのパッケージ(x86_64・aarch64)を入れて aws-emulator を起動し、Windows・macOSでは短いDockerfileで作るコンテナで動かします(サーバーモード)。Rustのテストでは、テストのプロセスの中に組み込むこともできます(組み込みモード)。AIのコーディングエージェント向けには、AWS CLI 2.35.0以降で入れられる aws-emulator のスキルも用意されています。
リポジトリの services/ には、AWSのサービスごとのクレート(Rustのパッケージ)が436個あり、S3、DynamoDB、Lambda、SQS、SNS、IAM、STS、SES、Cognito、API Gateway、KMS、Secrets Managerなどが含まれます。
確かめておく前提
本番やセキュリティの検証には使わない
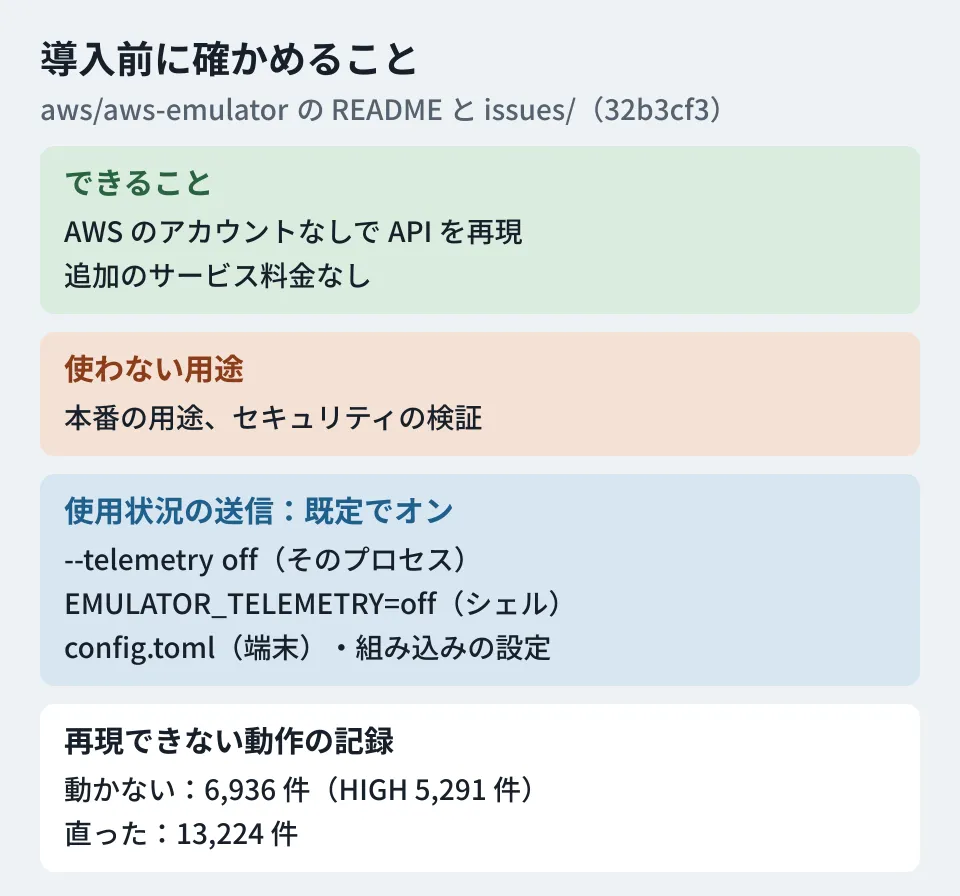
READMEは「AWS Emulator is for building and testing. Don’t use it for production workloads or to test security.」と明記しています。ユーザーガイドのセキュリティのページによると、エミュレーターはIAMのポリシーやリソースベースのポリシーをAWSと同じようには評価しません。エミュレーター自身の鍵で署名したリクエストは拒否せず、KMSのキーポリシーやS3のバケットポリシーも確かめません。AWSなら拒否されるリクエストが通ることも、その逆もあります。権限・暗号化の設定の確認は、エミュレーターの結果を根拠にしないようにします。
ユーザーガイドは、ほかにも次の制限を挙げています。
- 1つのリージョン・1つのアカウントで使う。どのリージョンやアカウントIDを指定しても受け付けるが、リソースを分けて持たない。複数のリージョンを試すときは、リージョンごとに別のポートでエミュレーターを起動する
- AWSとの照合は、米国西部(オレゴン、us-west-2)だけで行っている(グローバルなサービスは us-east-1)。リージョンによる提供状況の違いは反映されない
- リソースはメモリーに持ち、止めるとすべて消える
- 長時間の稼働や負荷テストは試されていない。テストのたびに起動して止める使い方を想定している
利用者がすることとしては、本物のAWSの鍵を使わない、本番や顧客のデータを入れない、他の人がログインできるマシンで動かさない、などが書かれています。環境変数 AWS_ENDPOINT_URL が設定されていないと、コードは見つけた認証情報で本物のAWSを呼ぶため、テストを動かすスクリプトの中で設定するよう求めています。セキュリティの修正は最新のリリースにだけ入るとされています。
使用状況の送信が既定でオン
READMEの「Telemetry」によると、AWS Emulatorは使用状況のデータをAWSに送る設定が既定でオンです。リクエストや応答の中身、コード、認証情報、個人データは含めないと説明しています。ユーザーガイドには、送る項目(操作ごとの呼び出し回数と結果の種類、OSやSDKの種類と版、CIやコンテナで動いているかなど)と、データを最長90日保存することが書かれています。止める方法は4つあります。
| 方法 | 書き方 | 効く範囲 |
|---|---|---|
| 起動時のオプション | aws-emulator --telemetry off | そのプロセスだけ |
| 環境変数 | EMULATOR_TELEMETRY=off | そのシェルから起動したもの |
| 設定ファイル | ~/.aws/emulator/config.toml(Windowsは %USERPROFILE%\.aws\emulator\config.toml)に [telemetry] enabled = false | その端末でのすべての実行 |
| 組み込みモード | EmbeddedOptions::default().telemetry(Telemetry::Off) | そのテスト |
どれか1つでオフになり、オフの設定が常に優先されます。EMULATOR_TELEMETRY は、off・false・0 で止まり、それ以外の想定外の値でも止まります(起動時に警告が出る)。オフにすると、保存していたインストールのIDと送信待ちのデータも消えます。
コンテナで動かす場合は注意が要ります。ユーザーガイドは、自分のシェルで環境変数を設定してもコンテナの中では効かないとし、docker run に -e EMULATOR_TELEMETRY=off を渡す例を示しています。社内の規程で外部への送信を管理している場合は、CIの共通の設定に入れるときも、コンテナに渡っているかを確かめておくと漏れが減ります。エミュレーターを組み込んだツールを他の人に配る場合は、送信について利用者に伝え、止める方法を用意するようREADMEは求めています。
再現できない動作がある
ユーザーガイドの「Fidelity」のページによると、AWSとどれだけ同じに動くかは「fidelity tests」という短いテストで測っています。AWSのSDKで一連の操作を流し、結果・状態・エラーがAWSと一致するかを確かめるものです。サービスごとの「fidelity score」は、そのサービスのテストのうち通った数(例:50件中40件)で、リリースごとにGitHubのリリースのページで公開されます。いまはリソースを作る・読む・消すといった管理用のAPI(コントロールプレーン)が最もAWSに近く、データを読み書きするAPIや、CloudFormation・Terraform・AWS CDKへの対応はサービスによって違うとされています。
v1.0.338のリリースには、点数のファイル scores.json.gz(コミット 32b3cf3、2026年11月12日に採点)が付いています。編集部で集計すると、テストの結果は43,548件で、通ったものが26,001件、通らなかったものが17,464件、実行されなかったものが83件でした。テストを足すと通らない件数が増えることもあるため、比べるときは同じ版のテストどうしで比べるよう、ユーザーガイドは書いています。
個別の差は、リポジトリの issues/ の下で管理されています。まだ動かないものは issues/things-that-do-not-work/、直ったものは issues/things-that-now-work/ に移ります。コミット 32b3cf3の時点で、前者は6,936ファイル、後者は13,224ファイルありました。各ファイルは1件の差の記録で、先頭に重大度(Issue-Severity)があります。動かないものの6,936件の内訳は、CRITICAL 171件、HIGH 5,291件、MEDIUM 1,343件、LOW 131件でした。ファイル名には「dynamodb-resource-based-policy」「elbv2-alb-routing」のようにサービスと操作の名前が入っています。
自分のプロジェクトで使えるかの確かめ方は、ユーザーガイドの「Checking whether your project works with AWS Emulator」にあります。いちばん簡単なのは aws-emulator のスキルを入れたAIのコーディングエージェントに確かめさせる方法です。自分で確かめる場合の手順は次のとおりです。
- 自分の処理が呼ぶAWSの操作を書き出す
- GitHubの aws/aws-emulator-evaluation-suite にある
manifest.jsonlで、その操作のテストを探す - 使う版のリリースのページで、そのサービスの点数を確かめる
- テストがない操作は、エミュレーターと本物のAWSの両方で自分のテストを流して比べる
ソースからのビルドは重い
パッケージを使わずソースから動かす場合や、組み込みモードを使う場合は、Linux(x86_64・aarch64)のみの対応で、target/ に少なくとも100GBの空きが必要とされています。初回のビルドはすべてのサービスのクレートをコンパイルするため時間がかかります。サーバーはHTTPSの 127.0.0.1:9297 で待ち受け、証明書は自己署名です。
リポジトリはプルリクエストを受け付けず、不具合や再現の差はGitHubのIssuesで報告する形です。セキュリティの問題は公開のIssueではなく、AWSの脆弱性報告の窓口に送るよう案内されています。ライセンスはCC0 1.0で、vendor/ の下のコードはApache License 2.0です。
どのテストに使うか(編集部の提案)
- 向き先を切り替えるテストを選ぶ。 S3へのアップロードやキューの送受信など、呼び出しの組み立てと応答の扱いを確かめるテストから試します。権限・暗号化・ネットワークの設定の確認は、検証用のAWSアカウントで行います。テストを動かすスクリプトで
AWS_ENDPOINT_URLを設定し、本物の鍵の環境変数は外しておきます。 - 使う操作のテストと記録を先に調べる。 上の手順で、テストで使う操作の fidelity tests と点数を確かめ、
issues/things-that-do-not-work/もサービスの名前で検索します。 - CIで使用状況の送信の扱いを決める。 社内の規程に合わせて、送信を止めるか、許すかを決めます。止める場合は、環境変数がコンテナまで渡っているかも確かめます。
- 本物のAWSでのテストを残す。 エミュレーターで通ったテストの一部は、定期的に検証用のアカウントでも流し、差を見つけたらIssuesに報告します。
CIに長く使える鍵を置かない考え方はWorkload Identity連携の記事で、テストの実行を絞る工夫はVitest 5.1の記事で扱いました。
確認した範囲
2026年11月13日に、GitHubのaws/aws-emulatorを取得し(コミット 32b3cf3、2026年11月12日。タグ v1.0.338)、README、AGENTS.md、
services/とissues/の中身を確認しました。同じ日に、AWSの新着情報(2026年11月11日)、ユーザーガイド(概要、テレメトリ、セキュリティ、Fidelity、プロジェクトの確かめ方)、v1.0.338のリリースと点数のファイルも確認しました(資料調査)。エミュレーターの起動とテストの実行は行っていません。点数の集計は編集部によるもので、サービスごとの点数の数え方は確かめていません。
AWSを使うシステムのテストの組み立てや、CIの見直しは、グリームハブの開発・AI・自動化のご相談で承っています。お問い合わせからご相談ください。
参考資料
- AWS What’s New — AWS Emulator is now available for building and testing AWS applications locally
- GitHub — aws/aws-emulator(README)
- GitHub — aws/aws-emulator のリリース(v1.0.338)
- GitHub — aws/aws-emulator-evaluation-suite
- AWS Emulator User Guide — What is AWS Emulator?
- AWS Emulator User Guide — Telemetry in AWS Emulator
- AWS Emulator User Guide — Security in AWS Emulator
- AWS Emulator User Guide — Fidelity in AWS Emulator
- AWS Emulator User Guide — Checking whether your project works with AWS Emulator