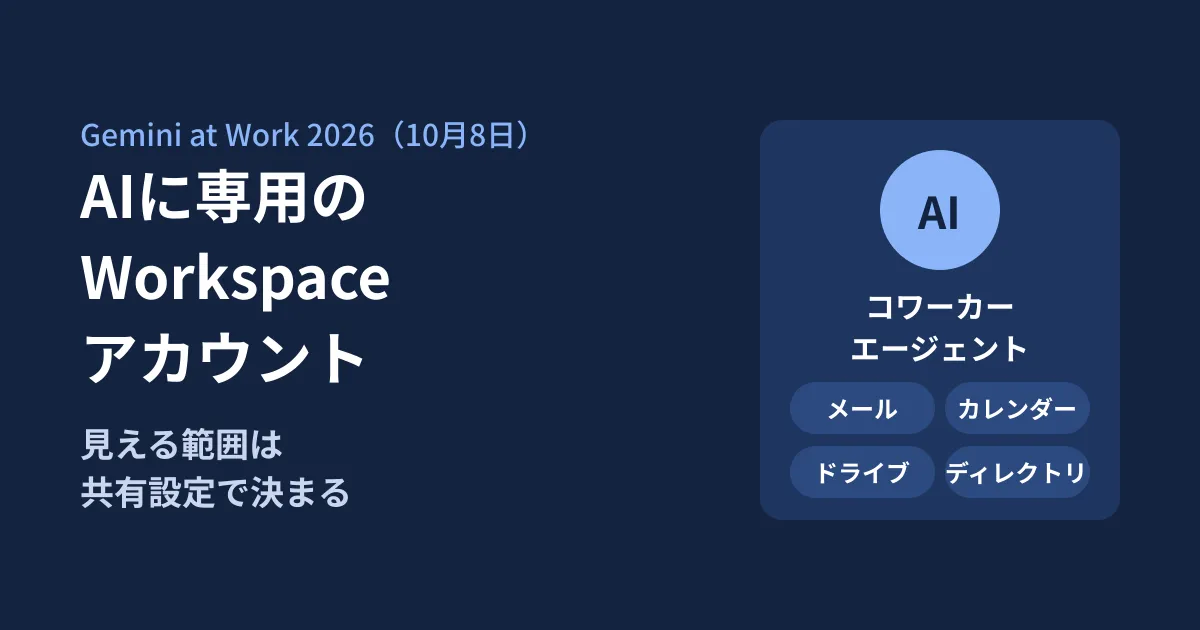
チャットのスペースに「イベント担当」という名前のAIが加わり、メンバーと同じように @メンション で仕事を頼まれ、ドキュメントにコメントで修正を提案する。Googleが米国時間の2026年10月8日(日本語版は9日)に公開した Gemini at Work 2026 の基調講演の記事では、こうした「コワーカーエージェント」に独自の Google Workspace アカウントを渡す使い方が示されました。
Workspace の管理者にとっては、社員を1人増やすのに近い話です。しかもこのAIは「共有された内容のみ」を見る、と説明されています。つまり、見られる範囲を決めるのは新しい設定画面ではなく、いま社内で使っている共有ドライブ・グループ・共有リンクの設定です。発表の原文で確認できる仕組みと、まだ書かれていないこと、アカウントを渡す前に決めておきたいことを順に整理します。
コワーカーエージェントの仕組み
Google Cloud ブログの記事(Thomas Kurian 氏の基調講演をもとにしたもの)は、Workspace の中で Gemini が働く方法を3つ挙げています。パーソナルアシスタント、委任できる作業の提案、そしてチームのメンバーとしての働き方です。3つ目について、日本語版は次のように書いています。
エージェントにはメールアドレス、カレンダー、Google ドライブ、会社ディレクトリへの表示を含む独自の Google Workspace アカウントが付与されます。
原文から、管理に関係する点を拾うと次のとおりです。
- 作り方: 必要な役割を説明すると Gemini が作る。同僚は Chat のスペースに追加したり @メンション したりして仕事を頼む
- 名義: 本人ではなく独自のアイデンティティで動く。ドキュメントの変更提案やコメントへの返信は、エージェント自身の名前で版の履歴に残る(英語版「appearing under its own name in version history」)
- 見える範囲: 「共有された内容のみを閲覧できます。アクセス権限はチームが既に使用している共有設定に従い、外部のコネクタがデータを保持することはありません」
- 記録: すべての操作が監査証跡に記録され、「人間ではなくエージェントに紐付けられます」
- 権限: 組織のセキュリティ管理者が承認した、ロールベースのアクセス権限が付く。外部のシステムにつなぐときは OAuth などでアイデンティティを対応づける
- ネットワークと方針: エージェントは Agent Sandbox の中で動き、出入りの通信は Agent Gateway を通る。「エージェントは機密区分の文書を開いてはならない」(英語版の例)のような方針を一度書けば、社内のすべてのエージェントに当てはまる
- 費用: Cloud Billing のコンソールで、プロジェクトごとにAIの支出の上限を設定でき、上限に達するとそのプロジェクトのエージェントが止まる(英語版の「Real-time spend caps」。日本語版にはこの節が見当たりませんでした)
英語版・日本語版とも、別の節で、コワーカーエージェントは @agents.company.com のような専用のメールアドレスと、専用の保存領域(永続ストレージ)を持つとも説明しています。
本人の代わりに動くAIとの違い
同じ記事の「パーソナルアシスタント」は、利用者のカレンダーやチャットの履歴を前提に、その人のために会議の調整やメールのやりとりを進める使い方です。コワーカーエージェントは名義も見える範囲も別で、チームから共有されたものだけを扱います。
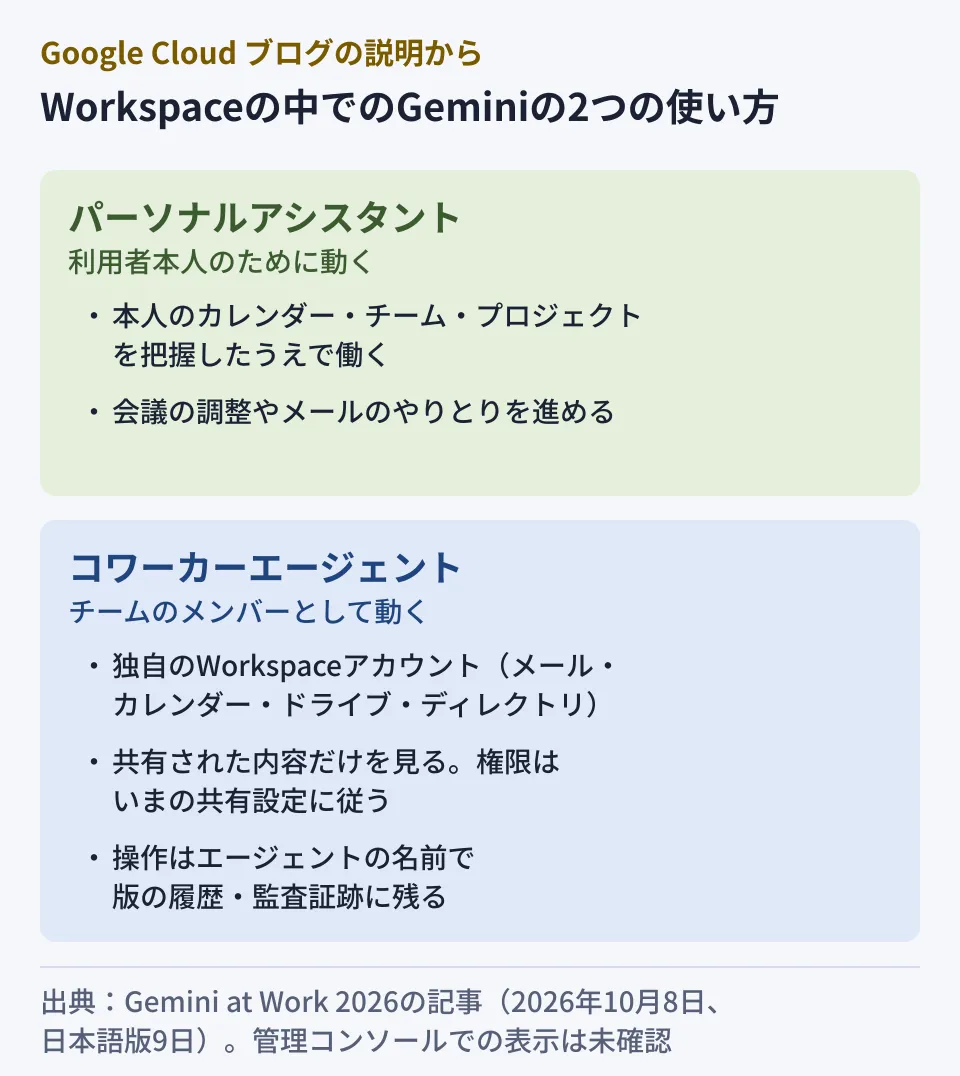
管理の観点では、この違いは大きいと編集部は考えます。パーソナルアシスタントなら、AIが触れる範囲は利用者本人の権限の内側に収まります。コワーカーエージェントは、誰かが共有したり、グループに入れたりした時点で範囲が広がる独立したアカウントです。「全社員」宛てのグループや、組織内の全員が閲覧できるリンクで共有したファイルがあれば、そこもエージェントの範囲に入り得ます(グループやリンク共有での扱いは原文に書かれておらず、未確認です)。
発表からはまだ分からないこと
記事の原文から、次の点は読み取れませんでした。2026年10月16日に、Google Workspace Updates ブログと Gemini Enterprise のリリースノートも確かめましたが、コワーカーエージェントの提供開始の案内は見つかっていません。導入の判断の前に、Google の正式な案内で確かめる必要があります。
- 提供の時期と対象: どの Workspace のエディション・プランで使えるか、プレビューか一般提供か、日本で使えるか
- ライセンスと費用: エージェントのアカウントがライセンスを消費するか、料金体系
- 管理コンソールでの見え方: エージェントのアカウントがどの組織部門に置かれ、どう停止・削除できるか
- 外部との共有: 社外のユーザーとのメールや共有を、エージェントのアカウントに許すかどうかの設定
- データの処理場所: エージェントの処理とログがどこで行われ、保存されるか
報道では「限定的なプレビュー」とするものもありますが、編集部が確認した Google の記事には提供段階の記載がなかったため、本記事では扱っていません。
アカウントを渡す前に決めておくこと
提供の条件が分からなくても、社内で先に決められることがあります。以下は編集部の提案です。
置き場所と名前
人のアカウントと見分けがつく命名と、エージェント専用の組織部門やグループを決めておきます。ディレクトリに表示されるため、名前だけで「AIである」「どのチームの担当か」が分かると、メールやチャットで受け取った人が迷いません。
共有の棚卸し
エージェントの見える範囲は共有設定に従うため、渡す前に次を確かめます。
- 全社員や部署全体を含むグループが、どの共有ドライブやファイルに権限を持っているか
- 組織内の全員がリンクで閲覧できる状態のファイルに、機密の情報が混ざっていないか
- エージェントを入れる予定の Chat スペースに、過去の機密のやりとりが残っていないか
人が増えたときと同じ確認ですが、エージェントは頼まれれば短時間で多くの文書を読みます。広すぎる共有を見直す機会として扱うのが安全です。
責任者と止め方
エージェントごとに、作った人とは別に「責任者」を決めます。担当の業務が終わったときの停止の手順と、成果物(エージェントのドライブにあるファイル)の引き継ぎ先も決めておきます。退職者のアカウントと同じ扱いを、AIにも当てはめる考え方です。
記録と費用の見方
操作がエージェントの名前で記録されることは、後から確認しやすいという利点になります。誰がどの頻度で記録を見るか、どの操作を問題とみなすかを決めておきます。費用は、発表の説明どおりならプロジェクトごとに上限を設定できるため、部署ごとに分けるかどうかも検討の対象です。
いま進められる準備
管理コンソールの「AI コントロールセンター」で、すでに社内で使われているAIの機能とエージェントを把握しておくと、新しい種類のエージェントが加わったときの比較の基準になります。使い方はGoogle Workspace AI コントロールセンター入門で解説しています。ノーコードで作られるエージェントが増える前の線引きはWorkspace Studioのエージェントが乱立する前に、エージェントがファイルを動かしたりメールを返したりするときの承認の考え方はWorkspace Studioがファイルを動かし返信も送るでまとめています。
まずは、全社員を含むグループと共有ドライブの権限の一覧を作るところから始めるのが、提供の条件が分かる前でも無駄にならない一歩です。
確認した範囲
2026年10月11日と16日に、Google Cloud ブログの「Welcome to Gemini at Work 2026: Introducing the Gemini agent」(英語版、米国時間2026年10月8日)と日本語版「Gemini at Work 2026 で Gemini エージェントを発表」(2026年10月9日)を直接取得し、本文を確認しました(資料調査)。10月16日には Google Workspace Updates ブログ(10月15日までの投稿)と Gemini Enterprise のリリースノート(10月15日までの記載)も確認し、コワーカーエージェントを扱った項目がないことを確かめました。Workspace の管理者ヘルプは確認していません。エージェントを実際に作成・操作した検証は行っておらず、管理コンソールでの表示、提供時期、エディション、料金は未確認です。「決めておくこと」の各項目は編集部の提案です。
AIのエージェントを社内に迎える前の共有設定の見直しや、Workspace の権限の棚卸しは、IT・Google Workspace 無料相談からご相談ください。