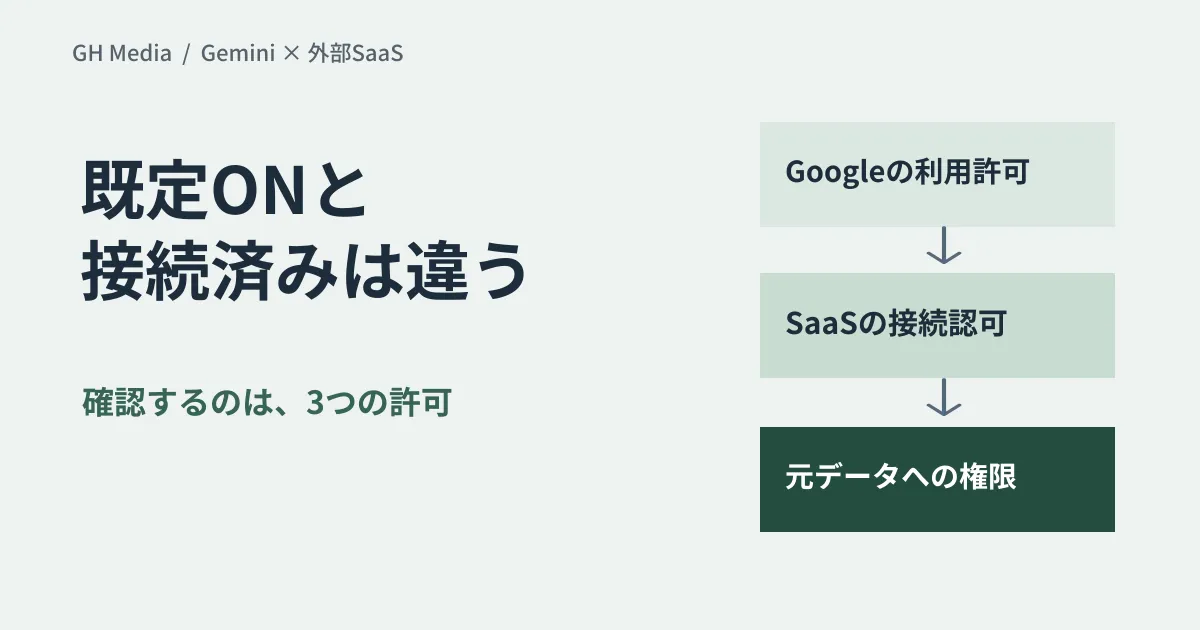
「既定で有効」と「すでに外部データを読んでいる」は違います。 Geminiの第三者コネクタを見直すときは、この区別から始めてください。
Googleは2026年9月15日、WorkspaceのGeminiからAsana、HubSpot、Salesforceなどを利用する連携を発表しました。対象ユーザーには既定で有効と案内しています。利用者は接続先サービスで認証・認可を行う必要があり、有効化だけで未接続のSaaSが自動的に読まれるという説明ではありません。公式発表
3つの許可を一枚に書き出す
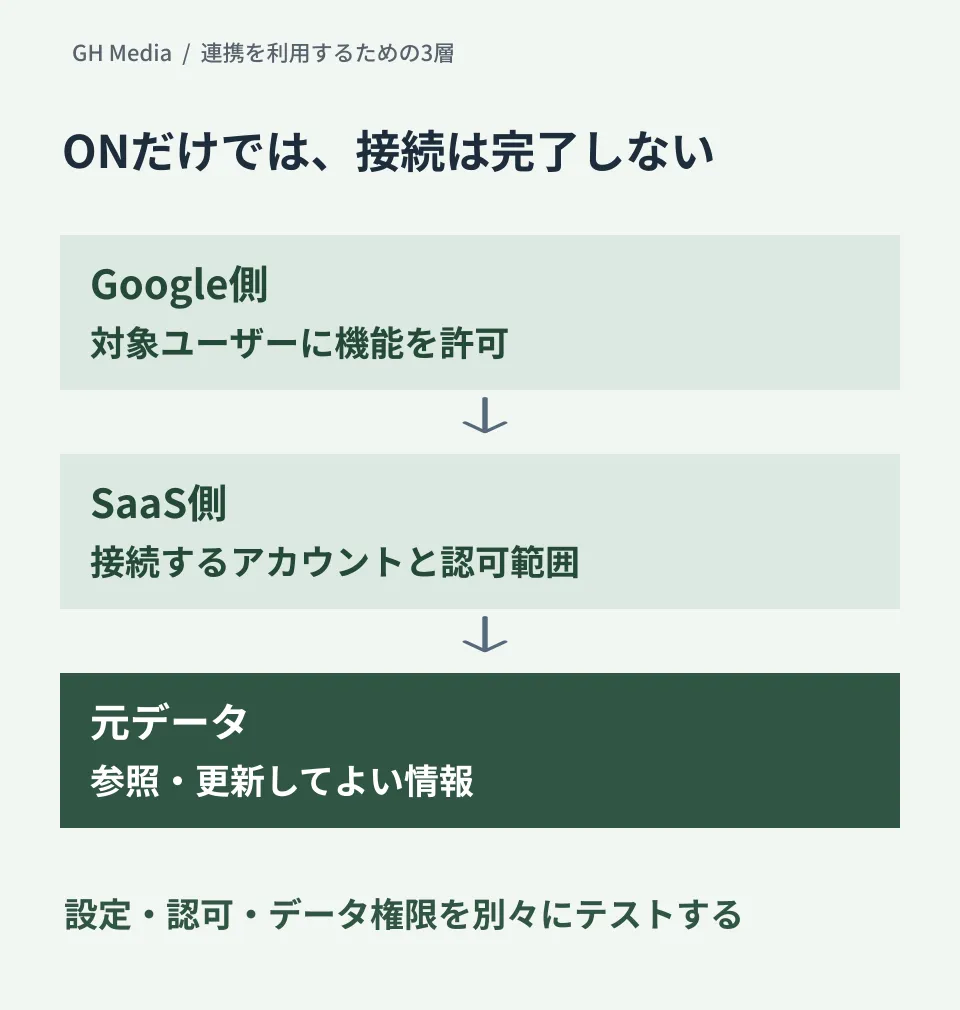
例えば、営業担当者が案件情報を参照する用途を検討するなら、次の3列で整理できます。これは導入時の確認例です。
| 確認する層 | 決めること | 残す記録 |
|---|---|---|
| Google側の利用許可 | どの部署・ユーザーに連携機能を許すか | 対象サービス、組織部門・グループ、適用日 |
| SaaS側の接続認可 | どのアカウントと権限で接続するか | 接続アプリ、認可範囲、承認者 |
| 元データへの権限 | 参照・更新してよい情報は何か | テスト用レコード、期待する可否、確認結果 |
接続に成功したことだけを合格にせず、見えてよいデータと、見えてはいけないデータの両方をテスト用アカウントで確かめます。権限の継承や反映時間は製品の組み合わせに依存するため、この資料調査だけでアクセス制御の有効性を保証することはできません。
管理画面は対象の機能とセットで確認する
9月15日の発表では、管理コンソールの「Apps → Google Workspace → Gemini for Workspace → Third-Party Connectors」が案内されています。一方、連携に関する管理者ヘルプでは、Gemini AppsやWorkspace Studioの連携について、Google Workspace Marketplaceでの管理が説明されています。
公式資料でも扱う製品と制御面が異なります。どちらか一方の設定を変えれば、すべてのGemini連携を停止できると決めつけないでください。利用する画面、接続アプリ、対象ユーザーを特定してから、該当する設定を確認します。ヘルプには、API controlsでTrustedからBlockedへ変えるだけでは対象の連携を制限できないという注意もあります。
全社展開の前に、小さな利用範囲を決める
最初の確認範囲は「営業チームの検証用アカウントで、テスト案件だけを参照する」のように限定すると、期待と結果を比較できます。
- 読み取りだけで足りるか。更新操作が必要なら、誰が承認するか。
- 誤った回答をしたとき、根拠となったレコードへ戻れるか。
- 接続解除・異動・退職の際、Google側とSaaS側のどの権限を取り消すか。
- 停止後に既存の接続やフローがどうなるか。
自動処理まで広げる場合は、Workspace StudioのWebhookと承認設定も別に確認します。対話で情報を参照する機能と、外部サービスへ送信するフローでは、確認すべき失敗の影響が変わります。
2026年9月20日に公式資料を確認した調査記事です。管理コンソールでの設定変更、SaaSへの接続、権限の反映テストは実施していません。
連携対象と権限の棚卸しから検証計画を作る場合は、グリームハブへご相談ください。